K8s Service 怎麼選:內部互連用 ClusterIP、測試用 NodePort、正式對外用 LoadBalancer。
Pod 重建一次 IP 就換一次,網站要連資料庫、使用者要連網站,總不能每次都去查新的 IP。Kubernetes 的解法是 Service:給一群 Pod 一個固定的名字和 IP。這篇在 Cloud Shell 把三種 Service 各連一次:從另一個 Pod 用名字 who 連 ClusterIP、從 Cloud Shell 連 NodePort、開 minikube tunnel 讓 LoadBalancer 拿到對外 IP,每次都印出是哪個 Pod 回應的。
實測時還踩到一個網路上沒人寫的坑:Cloud Shell 的 Minikube 用預設網路設定時,Pod 連 Service 會整個不通,DNS 也查不到名字。這篇會說明原因,並改用 minikube start --cni=kindnet 解決。
這是「容器系列」的第 13 篇。全部在 Cloud Shell 實際跑過,輸出都是真實結果(2026 年 11 月實測,Minikube v1.38.1、Kubernetes v1.35.1)。Deployment 的寫法請先看第 12 篇:Deployment 教學:自動補位、擴縮、滾動更新與回滾。
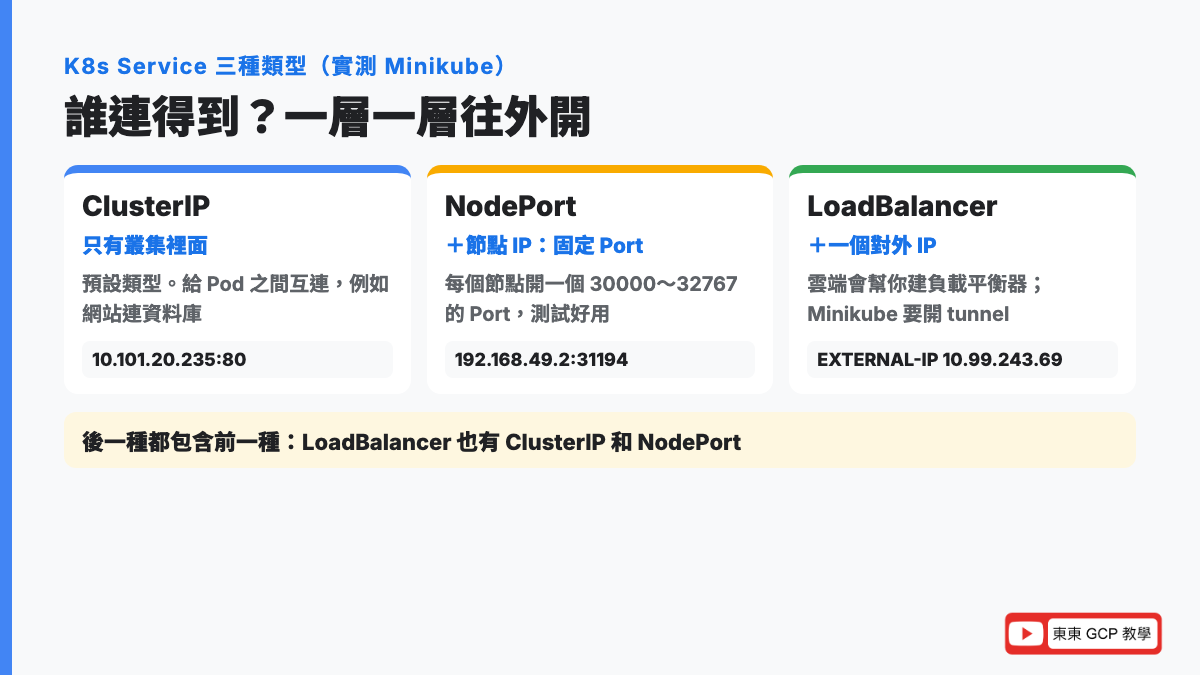
為什麼你需要知道
- Pod 的 IP 靠不住:實測刪掉一個 Pod,補回來的新 Pod IP 從
10.244.0.4變成10.244.0.6。程式裡寫死 Pod IP,Pod 一重建就連不到 - 選錯類型會多花錢或不安全:在雲端,每個 LoadBalancer 類型的 Service 都會建一個負載平衡器,是要收費的;資料庫開成 LoadBalancer,等於把它直接放上網路
- 面試和證照必考:「ClusterIP、NodePort、LoadBalancer 差在哪」幾乎是 Kubernetes 面試的第一題;CKA 的考試範圍裡「服務與網路」佔 20%(2026 年 11 月查 Linux Foundation 官方頁)
- 後面每一篇都會用到:第 14 篇的 Ingress、第 17 篇的自動擴展,流量都是先經過 Service 才到 Pod
Service 是什麼
Service 是一個固定的名字和 IP,負責把流量分給背後一群 Pod。 不管 Pod 怎麼重建、換 IP,連 Service 的那一方都不用改(Kubernetes 官方說明:Service)。
- 比喻:餐廳的訂位專線。客人只記得專線號碼,至於今天是哪位店員接、店員有沒有換人,客人不用知道
- 來龍去脈:容器時代以前,伺服器的 IP 很少變,寫死在設定檔裡就好。Kubernetes 的 Pod 隨時會被重建、搬到別的節點,IP 一直變,所以需要一層「不會變的入口」
- 為什麼要學:在 Kubernetes 裡,程式之間互連幾乎都透過 Service 的名字,不會直接用 Pod IP
Service 怎麼知道要把流量送給誰
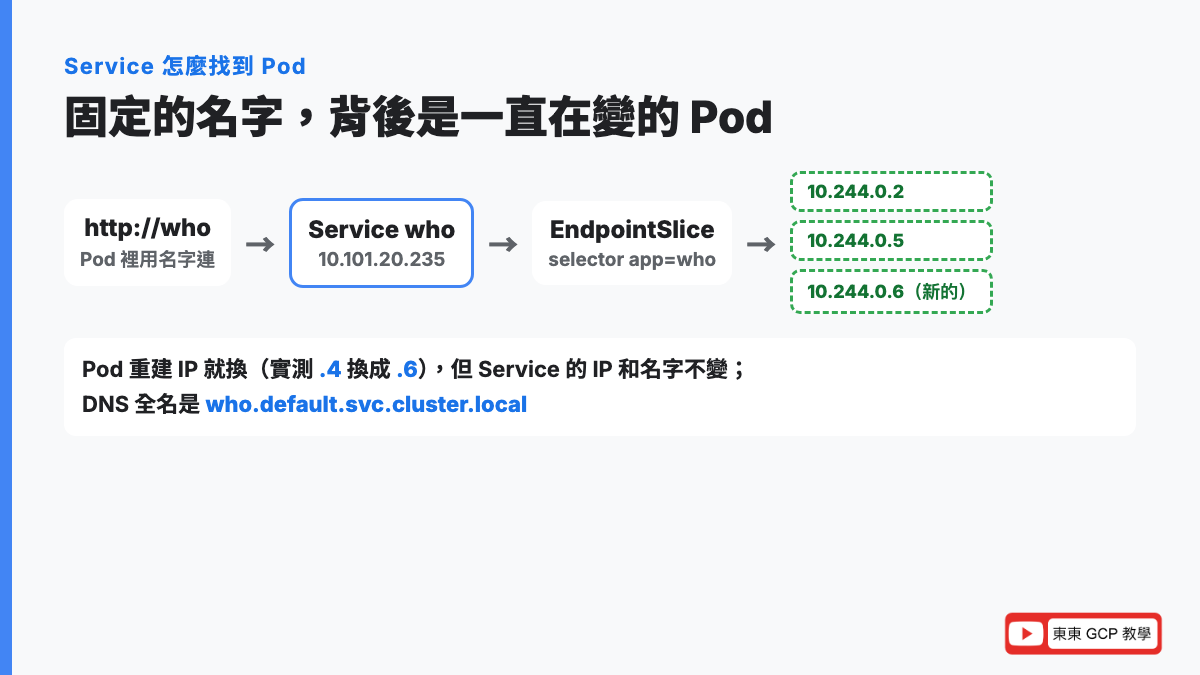
靠標籤選擇器(selector)。 Service 的 YAML 寫 selector: app: who,Kubernetes 就會一直盯著「標籤是 app=who 而且準備好的 Pod」,把它們的 IP 記在一份叫 EndpointSlice(端點切片) 的清單裡。Pod 增加、刪除、換 IP,這份清單會自動更新。
叢集裡的 DNS:用名字連 Service
DNS(Domain Name System)是把「名字」翻成「IP」的電話簿。 Kubernetes 叢集裡有一個 CoreDNS(第 9 篇在 kube-system 看過它),每建一個 Service,它就自動多一筆:
Service名字.命名空間.svc.cluster.local這篇的 Service 叫 who、放在 default 命名空間,全名就是 who.default.svc.cluster.local。同一個命名空間裡的 Pod,直接用 who 就連得到。站上有一篇 DNS 是什麼 講得更完整。
三種 Service 類型
| 類型 | 白話 | 誰連得到 | 什麼時候用 |
|---|---|---|---|
| ClusterIP(預設) | 叢集內部專用的固定 IP | 只有叢集裡的 Pod | 網站連資料庫、服務之間互叫 |
| NodePort | 在每個節點上開一個固定 Port | 連得到節點 IP 的人 | 測試、沒有雲端負載平衡器的環境 |
| LoadBalancer | 跟雲端要一個對外的負載平衡器和 IP | 網路上任何人(看防火牆設定) | 正式環境對外服務 |
三個是一層包一層的關係:建 NodePort 時 Kubernetes 也會給它一個 ClusterIP;建 LoadBalancer 時也會有 ClusterIP 和 NodePort。實作的步驟 9 會看到 LoadBalancer 的 PORT(S) 欄寫著 80:30815/TCP,那個 30815 就是它自帶的 NodePort。
ClusterIP:叢集內部的分機
ClusterIP 是只在叢集裡面有效的虛擬 IP。 叢集外面(包括 Cloud Shell 本身)連不到,實作步驟 7 會證明。
- 比喻:公司內部分機,外面的人打不進來
- 為什麼要學:資料庫、快取這類「只給自己人用」的服務一定要用它,不要對外開
NodePort:在每個節點開一扇側門
NodePort 是在叢集的每個節點上,開一個 30000~32767 之間的 Port,連「任一個節點的 IP:這個 Port」,流量就會被轉進 Service。
- 比喻:每間分店的側門都貼同一個門牌號碼,從哪間分店進去都能找到同一個櫃檯
- 來龍去脈:30000~32767 是 Kubernetes 預設保留給 NodePort 的範圍,避免跟節點上其他程式(像網頁的 80、SSH 的 22)撞號
- 為什麼要學:沒有雲端負載平衡器的環境(自己機房、練習用叢集)常用它;但 Port 號很醜、節點 IP 會變,正式對外通常不直接用
LoadBalancer:跟雲端要一個正門
LoadBalancer 是請雲端服務商建一個負載平衡器(Load Balancer),給你一個對外 IP,流量從這個 IP 進來後分給各節點、再進到 Pod。
- 比喻:在大馬路上開一個正門,還請了一位門口接待,把客人平均分到各個櫃檯
- 來龍去脈:這個類型要靠雲端服務商配合(GKE 會幫你建 Google Cloud 的負載平衡器)。Minikube 沒有雲端可以要,所以
EXTERNAL-IP會一直是<pending>,要開minikube tunnel模擬 - 為什麼要學:GKE 上最常見的對外方式之一。但每個 LoadBalancer Service 都是一個要收費的負載平衡器,服務一多就該考慮第 14 篇的 Ingress(多個服務共用一個入口)
三個 Port 別搞混
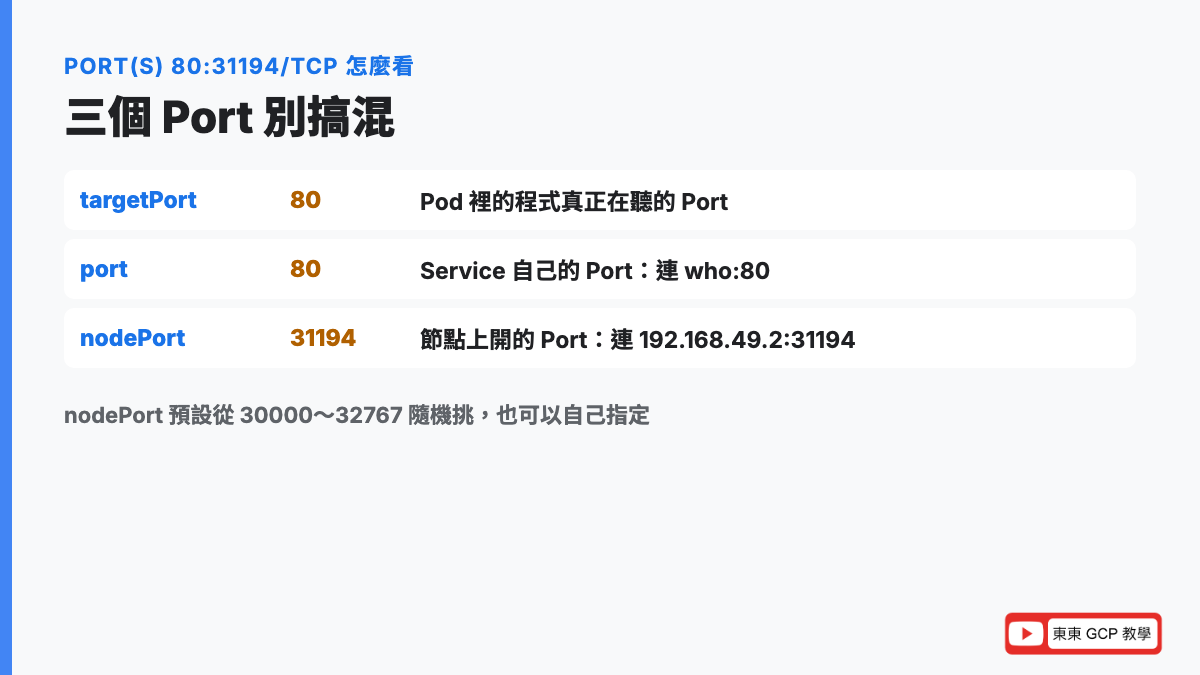
kubectl get service 的 PORT(S) 欄寫 80:31194/TCP,意思是「Service 的 80 Port,對應到節點上的 31194 Port,用 TCP 協定」。TCP 是網路傳資料最常用的規則,網頁走的就是它。
動手做:三種 Service 各連一次
這段在 Cloud Shell(不用設專案) 做,不會花錢,大約 20 分鐘。怎麼打開 Cloud Shell 請看第 1 篇的步驟,跳出「授權 Cloud Shell」按「拒絕」就好。截圖裡的提示字元有縮短,你的畫面會是「你的帳號@cloudshell:~$」。
這篇用的映像檔是 traefik/whoami,它是一個很小的網頁程式,每次被連都會回報自己的主機名稱(也就是 Pod 名字),很適合看流量被分到哪個 Pod。
步驟 1:用 kindnet 網路外掛開叢集
注意這篇開叢集的指令多了 --cni=kindnet,原因在「實測時的意外」第 1 點。如果你之前開過 Minikube,先 minikube delete 再重開:
mkdir -p ~/k8s-svc && cd ~/k8s-svc
minikube delete | tail -1; minikube start --cni=kindnet | tail -1
💀 Removed all traces of the "minikube" cluster.
(中間省略:版本提醒和硬碟空間警告)
🏄 Done! kubectl is now configured to use "minikube" cluster and "default" namespace by default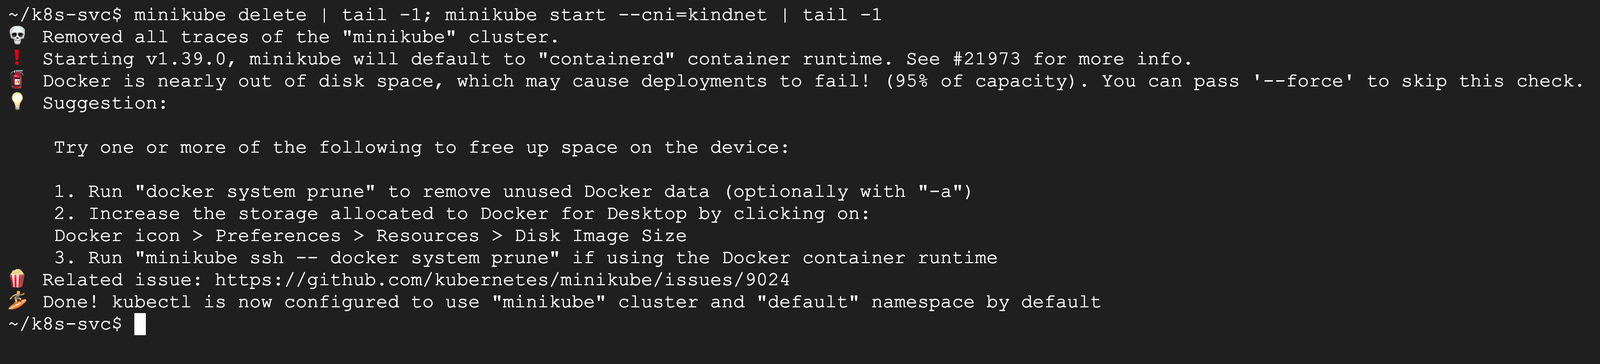
CNI(Container Network Interface,容器網路介面)是 Kubernetes 用來「接網路線」的外掛標準,決定 Pod 之間的封包怎麼走。kindnet 是其中一種簡單的實作,原本是 kind 這個工具在用的。
步驟 2:部署 3 個 whoami Pod
cat > who.yaml <<'EOF'
apiVersion: apps/v1
kind: Deployment
metadata:
  name: who
spec:
  replicas: 3
  selector:
    matchLabels:
      app: who
  template:
    metadata:
      labels:
        app: who
    spec:
      containers:
      - name: whoami
        image: traefik/whoami:v1.12
        ports:
        - containerPort: 80
EOF
kubectl apply -f who.yaml; sleep 25; kubectl get pods -o wide
deployment.apps/who created
NAME READY STATUS RESTARTS AGE IP NODE NOMINATED NODE READINESS GATES
who-7bb7b9cb67-c6rbq 1/1 Running 0 25s 10.244.0.4 minikube <none> <none>
who-7bb7b9cb67-dx4j4 1/1 Running 0 25s 10.244.0.5 minikube <none> <none>
who-7bb7b9cb67-nsxsk 1/1 Running 0 25s 10.244.0.2 minikube <none> <none>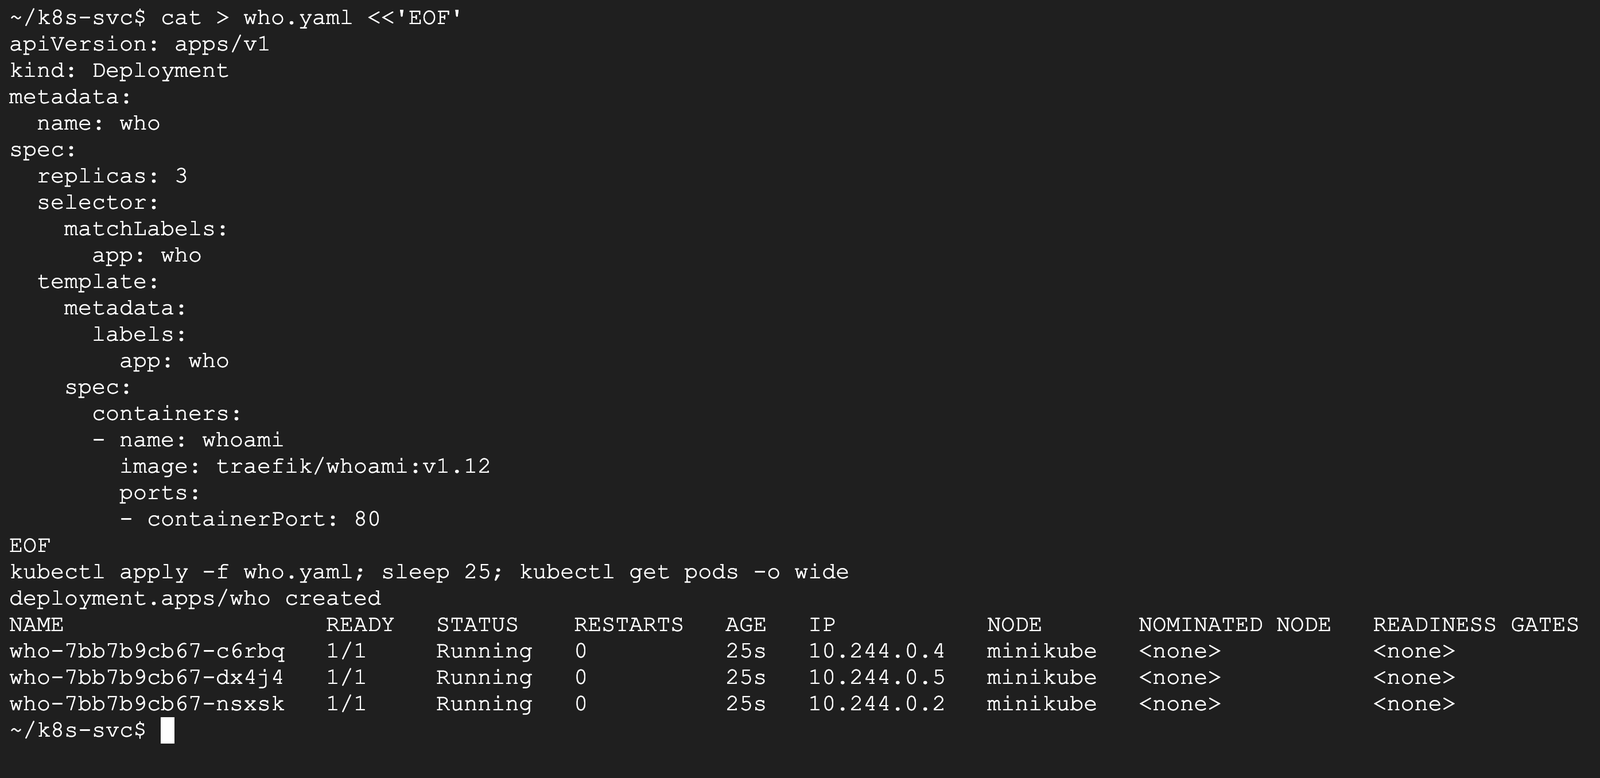
這份 YAML 跟第 12 篇的 Deployment 一樣,只是映像檔換成 traefik/whoami:v1.12、標籤是 app: who。3 個 Pod 各有一個 IP。
步驟 3:刪掉一個 Pod,IP 就換了
kubectl delete $(kubectl get pods -l app=who -o name | head -1); sleep 3; kubectl get pods -o widepod "who-7bb7b9cb67-c6rbq" deleted from default namespace
NAME READY STATUS RESTARTS AGE IP NODE NOMINATED NODE READINESS GATES
who-7bb7b9cb67-dx4j4 1/1 Running 0 36s 10.244.0.5 minikube <none> <none>
who-7bb7b9cb67-flgj7 1/1 Running 0 4s 10.244.0.6 minikube <none> <none>
who-7bb7b9cb67-nsxsk 1/1 Running 0 36s 10.244.0.2 minikube <none> <none>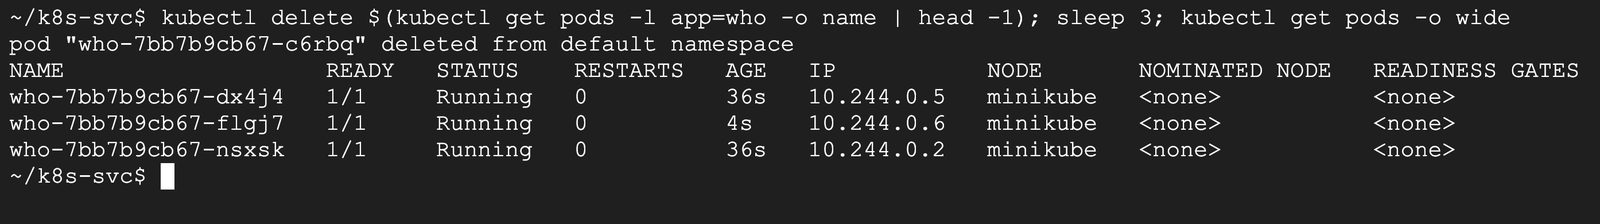
被刪的 c6rbq 是 10.244.0.4,補回來的 flgj7 拿到 10.244.0.6。這就是為什麼不能寫死 Pod IP。
步驟 4:建一個 ClusterIP Service
cat > svc.yaml <<'EOF'
apiVersion: v1
kind: Service
metadata:
  name: who
spec:
  type: ClusterIP
  selector:
    app: who
  ports:
  - port: 80
    targetPort: 80
EOF
kubectl apply -f svc.yaml; kubectl get service who
service/who created
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
who ClusterIP 10.101.20.235 <none> 80/TCP 0s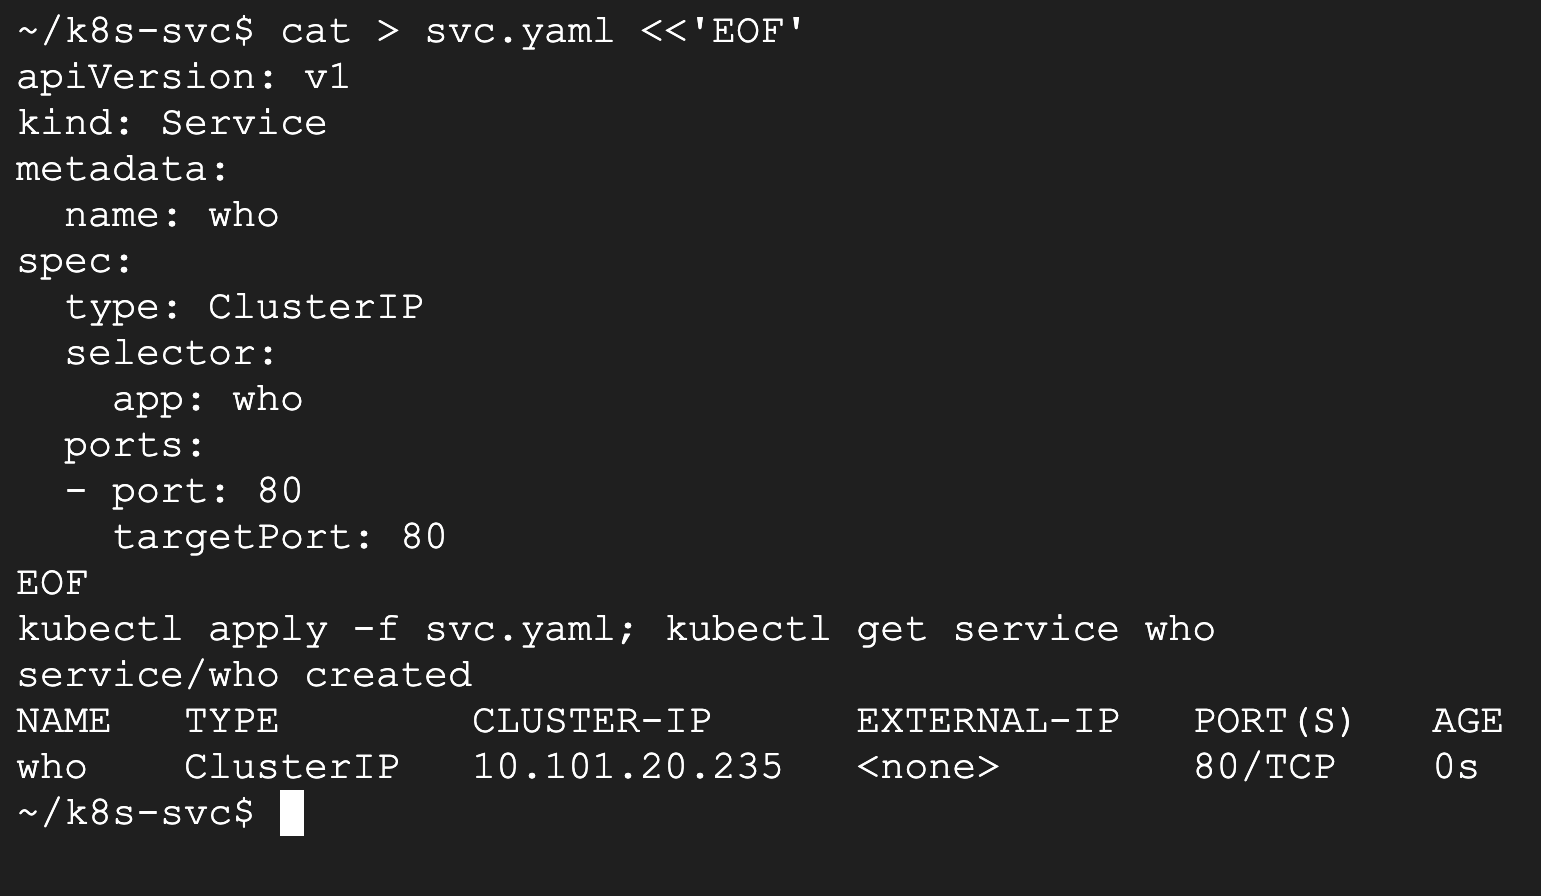
type: ClusterIP:類型(不寫也是 ClusterIP,這裡寫出來比較清楚)selector: app: who:把流量送給標籤app=who的 Podport: 80:Service 自己的 Port;targetPort: 80:送到 Pod 的哪個 Port
Service 拿到一個固定的 IP 10.101.20.235。注意它跟 Pod 的 10.244.x.x 是不同的網段。
步驟 5:看 Service 背後是哪些 Pod
kubectl get endpointslices -l kubernetes.io/service-name=who; kubectl get endpoints whoNAME ADDRESSTYPE PORTS ENDPOINTS AGE
who-b6pvs IPv4 80 10.244.0.5,10.244.0.6,10.244.0.2 6s
Warning: v1 Endpoints is deprecated in v1.33+; use discovery.k8s.io/v1 EndpointSlice
NAME ENDPOINTS AGE
who 10.244.0.2:80,10.244.0.5:80,10.244.0.6:80 6s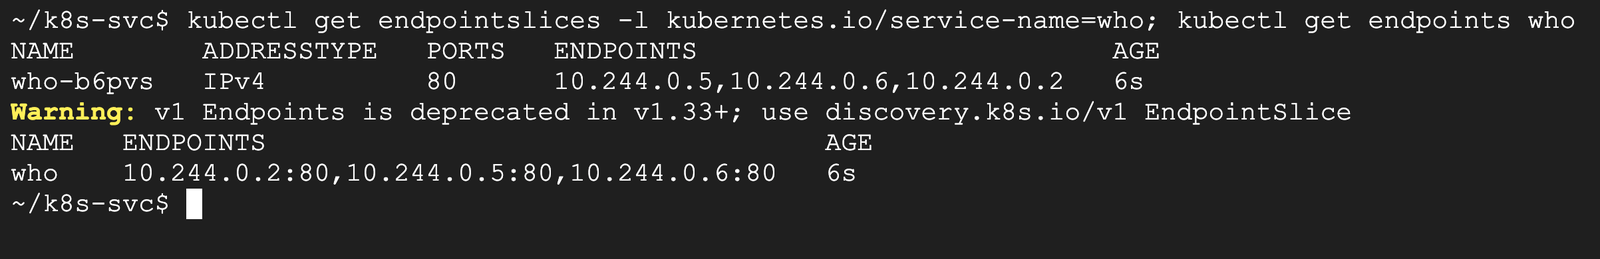
兩個指令看到的是同一件事:Service 背後就是那 3 個 Pod 的 IP(包括新的 10.244.0.6)。
注意第二個指令的警告:舊的 Endpoints 從 Kubernetes 1.33 起標為棄用,改用 EndpointSlice。網路上的舊教學幾乎都教 kubectl get endpoints,現在還能用但會跳警告,建議改看 EndpointSlice(Kubernetes 官方說明:EndpointSlices)。
步驟 6:從另一個 Pod 用名字連 Service
開一個臨時的 busybox Pod,在裡面查 DNS、連 6 次 http://who:
kubectl run tmp --image=busybox:1.37 --rm -i --restart=Never -- sh -c 'sleep 2; nslookup who.default.svc.cluster.local. | grep -A1 Name; for i in 1 2 3 4 5 6; do wget -qO- http://who | grep Hostname; done'All commands and output from this session will be recorded in container logs, including credentials and sensitive information passed through the command prompt.
If you don't see a command prompt, try pressing enter.
Name: who.default.svc.cluster.local
Address: 10.101.20.235
Hostname: who-7bb7b9cb67-nsxsk
Hostname: who-7bb7b9cb67-nsxsk
Hostname: who-7bb7b9cb67-nsxsk
Hostname: who-7bb7b9cb67-nsxsk
Hostname: who-7bb7b9cb67-dx4j4
Hostname: who-7bb7b9cb67-dx4j4
pod "tmp" deleted from default namespace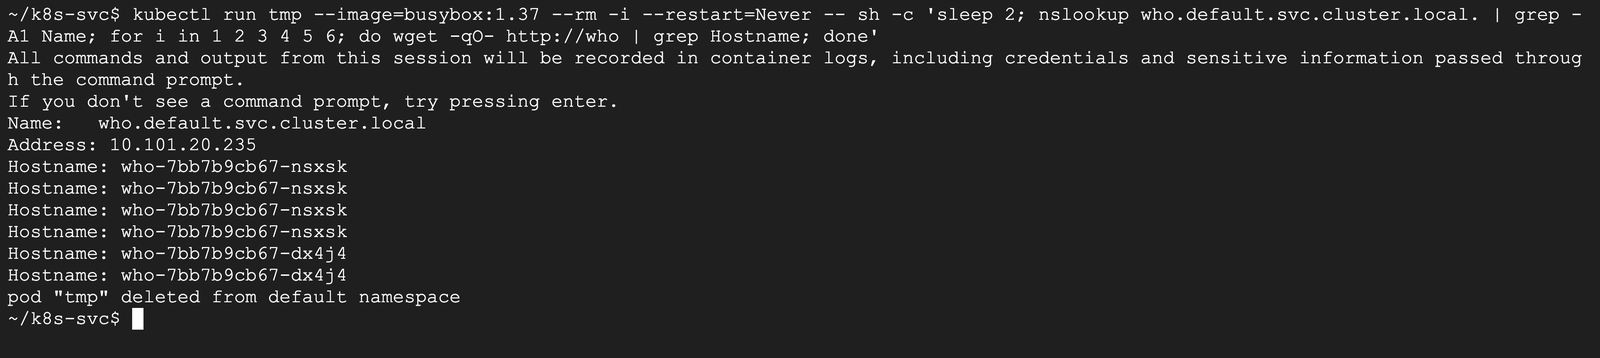
--rm -i:跑完就自動刪掉這個臨時 Pod,-i是把輸出接回你的畫面;最上面兩行英文是 kubectl 的固定提醒,不用理nslookup查到who.default.svc.cluster.local的 IP 就是 Service 的10.101.20.235- 連 6 次,回應的 Pod 有
nsxsk(4 次)和dx4j4(2 次)
流量不是輪流分配的。Minikube 的 kube-proxy 用的是隨機挑選,次數少時會看到某個 Pod 被挑到比較多次,連的次數夠多才會接近平均。
步驟 7:從 Cloud Shell 連 ClusterIP,連不到
curl -s --max-time 5 $(kubectl get svc who -o jsonpath='{.spec.clusterIP}') || echo 'cannot reach ClusterIP from Cloud Shell'cannot reach ClusterIP from Cloud Shell
--max-time 5 是最多等 5 秒;|| 是「前面失敗才執行後面」。Cloud Shell 是叢集外面,ClusterIP 只在叢集裡有效,所以連不到。這正是 ClusterIP 的用意:不讓外面的人碰。
步驟 8:NodePort,從節點的 IP 連進去
kubectl expose 可以直接幫 Deployment 開 Service,這次指定 --type=NodePort:
kubectl expose deployment who --name=who-np --type=NodePort --port=80; sleep 3; kubectl get service who-np; NP=$(kubectl get svc who-np -o jsonpath='{.spec.ports[0].nodePort}'); echo node IP $(minikube ip), nodePort $NP; for i in 1 2 3; do curl -s $(minikube ip):$NP | grep Hostname; doneservice/who-np exposed
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
who-np NodePort 10.111.59.228 <none> 80:31194/TCP 3s
node IP 192.168.49.2, nodePort 31194
Hostname: who-7bb7b9cb67-flgj7
Hostname: who-7bb7b9cb67-flgj7
Hostname: who-7bb7b9cb67-nsxsk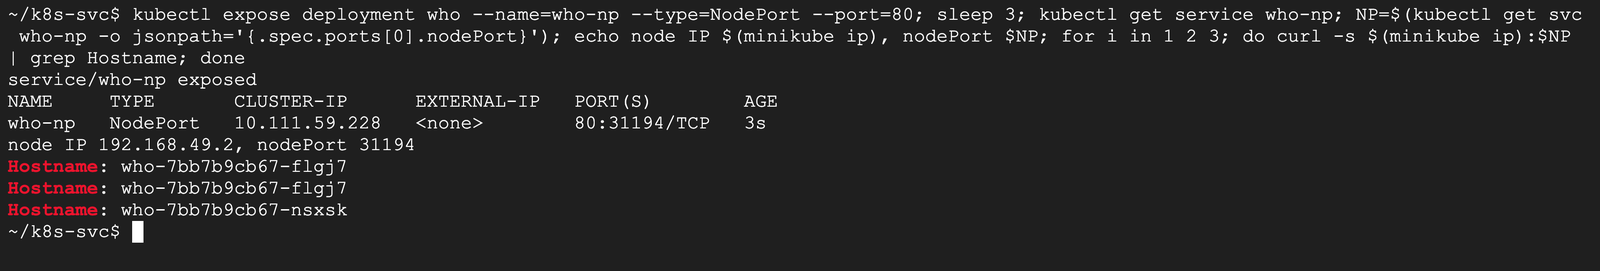
80:31194/TCP:Kubernetes 從 30000~32767 隨機挑了 31194minikube ip是節點的 IP192.168.49.2- 從 Cloud Shell 連
192.168.49.2:31194,連得到了,而且也是分給不同 Pod
指令中的 sleep 3 不能省:實測第一次沒等,Service 一建好就 curl,什麼都沒拿到;節點上的網路規則要一兩秒才會設好。
步驟 9:LoadBalancer,EXTERNAL-IP 一直 pending
kubectl expose deployment who --name=who-lb --type=LoadBalancer --port=80; sleep 5; kubectl get service who-lbservice/who-lb exposed
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
who-lb LoadBalancer 10.99.243.69 <pending> 80:30815/TCP 5s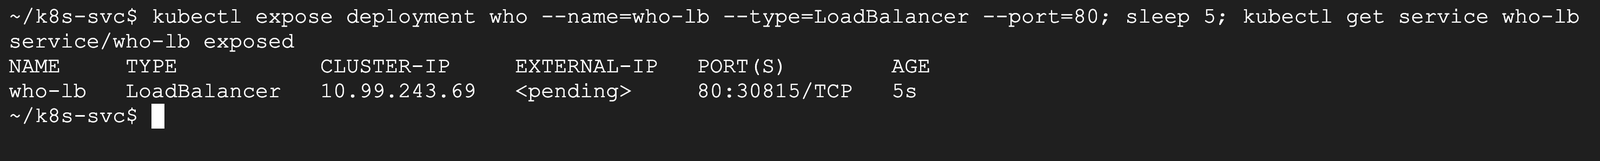
EXTERNAL-IP <pending>(等待中):Kubernetes 在等雲端給它一個負載平衡器,但 Minikube 不在雲端上,所以會一直等。80:30815/TCP 也證明 LoadBalancer 自帶一個 NodePort。
步驟 10:開 minikube tunnel,拿到 IP
minikube tunnel 是 Minikube 用來模擬雲端負載平衡器的工具:它在背景執行,幫 LoadBalancer Service 填上 IP,並把 Cloud Shell 的網路接過去:
minikube tunnel > /tmp/tunnel.log 2>&1 & sleep 15; kubectl get service who-lb; LB=$(kubectl get svc who-lb -o jsonpath='{.status.loadBalancer.ingress[0].ip}'); for i in 1 2 3; do curl -s --max-time 5 $LB | grep Hostname; done[1] 65899
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
who-lb LoadBalancer 10.99.243.69 10.99.243.69 80:30815/TCP 26s
Hostname: who-7bb7b9cb67-dx4j4
Hostname: who-7bb7b9cb67-dx4j4
Hostname: who-7bb7b9cb67-flgj7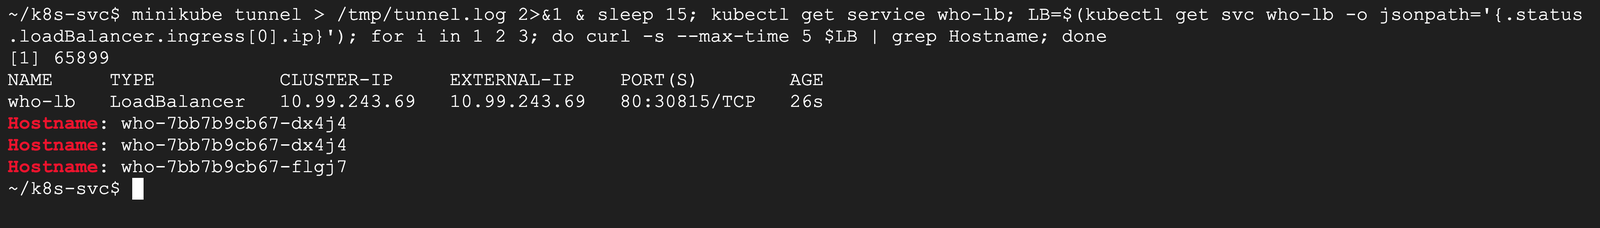
EXTERNAL-IP 從 <pending> 變成 10.99.243.69,curl 這個 IP 就連到 Pod 了。Minikube 的做法是直接把 ClusterIP 當成對外 IP,所以兩個欄位一樣;在 GKE 上會是一個真正的公開 IP,兩個欄位不會一樣。
步驟 11:三種 Service 一起看
kubectl get servicesNAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
kubernetes ClusterIP 10.96.0.1 <none> 443/TCP 2m20s
who ClusterIP 10.101.20.235 <none> 80/TCP 89s
who-lb LoadBalancer 10.99.243.69 10.99.243.69 80:30815/TCP 37s
who-np NodePort 10.111.59.228 <none> 80:31194/TCP 48s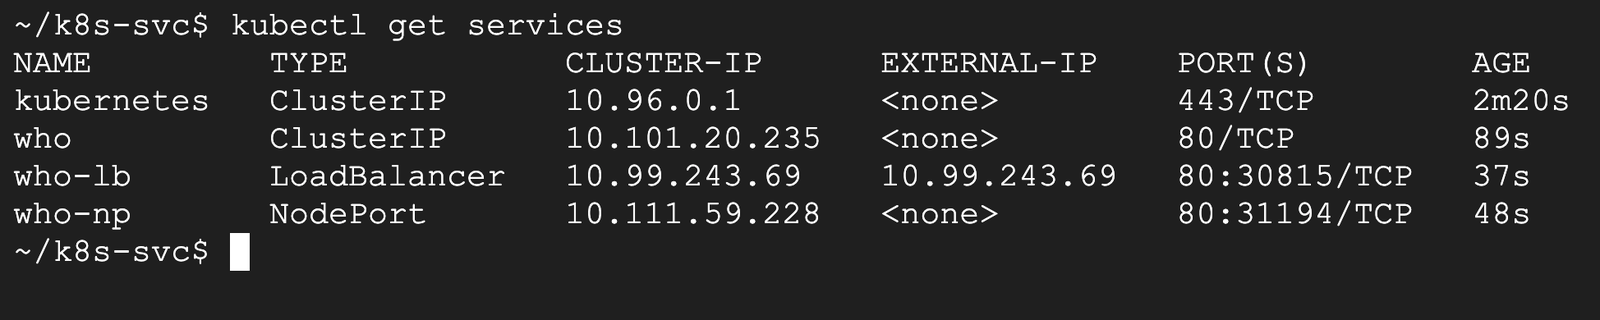
三個 Service 都指向同一群 Pod(標籤 app=who),只是開放的範圍不同:who 只給叢集內、who-np 多開了節點的 31194、who-lb 再多一個對外 IP。
實測時的意外
1. Cloud Shell 的 Minikube 預設設定,Pod 連 Service 會不通
第一次照預設的 minikube start 做,步驟 6 的結果是這樣:
;; connection timed out; no servers could be reached

wget: bad address 'who'
wget: bad address 'who'
(共 6 行)
pod "tmp" deleted from default namespace
pod default/tmp terminated (Error)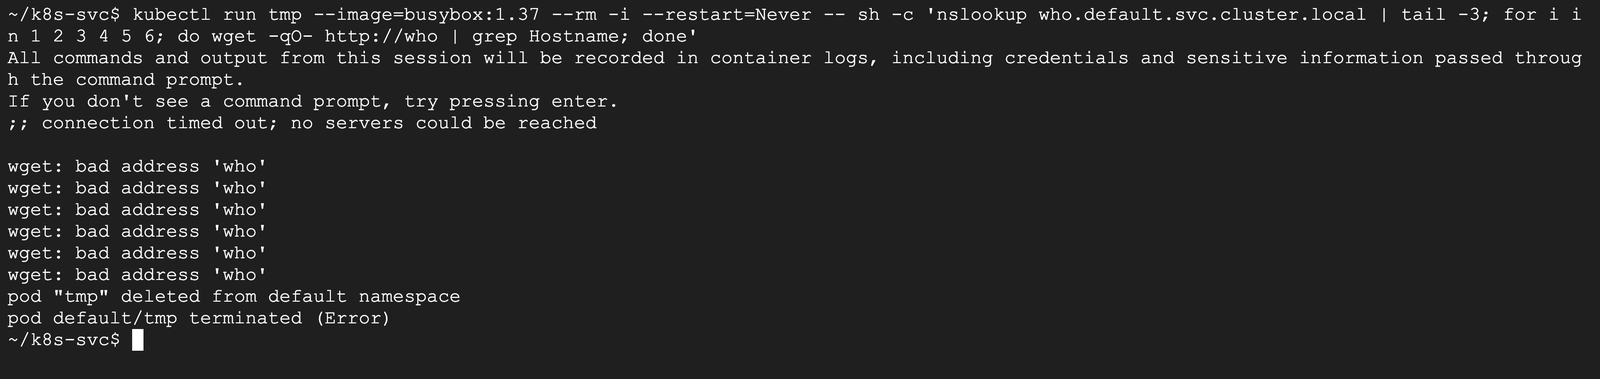
DNS 查不到、名字找不到。一步一步查下去,發現:
- Pod 直接連另一個 Pod 的 IP:通
- Pod 連 Service 的 IP(10.x.x.x):逾時
- CoreDNS 的日誌一直出現
Failed to watch:連 CoreDNS 自己都連不到 API 伺服器的 Service,所以查不到任何名字
原因是 Minikube 預設的網路外掛是 bridge(網路橋接),它要讓「Pod → Service → 同一台機器上的 Pod」的封包正確繞回來,需要 Linux 核心的 br_netfilter 模組。在 Minikube 節點裡試著載入,回應是 modprobe: FATAL: Module br_netfilter not found in directory /lib/modules/6.18.55+,Cloud Shell 的系統核心沒有這個模組,自己也裝不了。
解法是開叢集時加 --cni=kindnet,換一個不靠 bridge 的網路外掛。換完之後 DNS、Pod 連 Service 都正常,就是這篇的步驟 6。本系列之後的 K8s 篇都會用這個方式開叢集。在你自己的電腦或 GKE 上通常不會遇到這個問題。
2. Service 剛建好就連,會連不到
步驟 8 第一次沒加 sleep 3,NodePort Service 建好的同一秒就 curl,三次都沒回應;等幾秒再連就通了。Service 建立後,每個節點上的 kube-proxy 要花一點時間把轉送規則設好。寫自動化腳本時記得等一下或重試。
3. LoadBalancer 的 EXTERNAL-IP 跟 ClusterIP 一樣
開了 minikube tunnel 之後,EXTERNAL-IP 直接用 ClusterIP 的 10.99.243.69,這是 Minikube 模擬的做法。這個 IP 只有 Cloud Shell 自己連得到,不是真的公開 IP;GKE 才會給真正的公開 IP。
用完記得刪
先關掉背景的 tunnel(kill %1),再刪 Service、Deployment 和叢集:
kill %1; sleep 2; kubectl delete service who who-np who-lb; kubectl delete -f who.yaml; kubectl get all; minikube delete | tail -1[1]+ Terminated minikube tunnel > /tmp/tunnel.log 2>&1
service "who" deleted from default namespace
service "who-np" deleted from default namespace
service "who-lb" deleted from default namespace
deployment.apps "who" deleted from default namespace
NAME READY STATUS RESTARTS AGE
pod/who-7bb7b9cb67-dx4j4 1/1 Terminating 0 2m18s
pod/who-7bb7b9cb67-flgj7 1/1 Terminating 0 106s
pod/who-7bb7b9cb67-nsxsk 1/1 Terminating 0 2m18s
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
service/kubernetes ClusterIP 10.96.0.1 <none> 443/TCP 2m28s
💀 Removed all traces of the "minikube" cluster.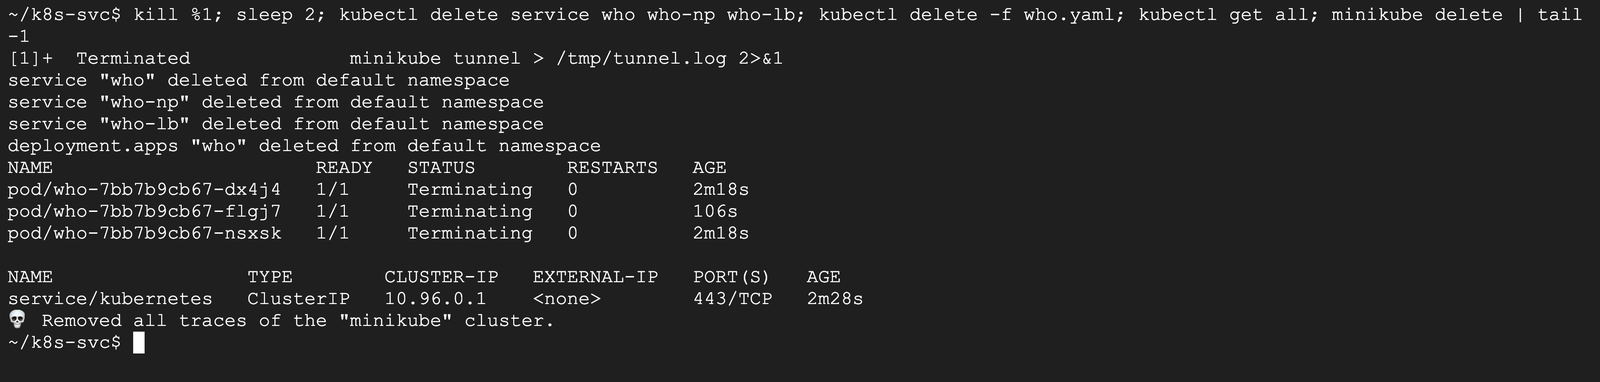
Cloud Shell 和 Minikube 都不收費。~/k8s-svc 資料夾的 who.yaml、svc.yaml 會留著,第 14 篇講 Ingress 可以接著用。
在 GKE 上不刪會怎樣:LoadBalancer 類型的 Service 會建一個 Google Cloud 的負載平衡器,Service 留著它就一直計費,練習完一定要 kubectl delete service。
到了 GCP 上叫什麼
| Minikube | GKE | |
|---|---|---|
| ClusterIP | 一樣 | 一樣 |
| NodePort | minikube ip:Port | 節點 VM 的 IP:Port,還要開防火牆規則才連得到 |
| LoadBalancer | 要開 minikube tunnel,IP 只有本機連得到 | 自動建立 Google Cloud 的直通式網路負載平衡器,給一個公開 IP,會收費 |
| 多個服務共用一個入口 | Ingress(第 14 篇) | Ingress 或 Gateway,會建立應用程式負載平衡器 |
GKE 的 LoadBalancer Service 細節和收費,會在第 25 篇:GKE 部署教學:把 Minikube 的應用搬上 GKE(映像檔、Gateway、HPA)實際做。防火牆的觀念可以先看GCP 防火牆規則怎麼設。
Cloud Run 不用 Service 這一層:部署完就直接給你一個 https:// 開頭的網址,負載平衡和憑證都幫你處理好(第 20 篇)。
面試/證照會怎麼問
面試常見題
- 「ClusterIP、NodePort、LoadBalancer 差在哪?」:開放範圍一層比一層大;ClusterIP 只給叢集內、NodePort 在每個節點開 30000~32767 的 Port、LoadBalancer 跟雲端要一個對外 IP;後者包含前者
- 「為什麼不直接連 Pod IP?」:Pod 重建 IP 就換(實測
.4換成.6),Service 給一個固定的名字和 IP - 「Service 怎麼知道要送給哪些 Pod?」:selector 比對標籤,結果記在 EndpointSlice,Pod 變動會自動更新
- 「Pod 裡怎麼找到別的服務?」:用 DNS 名字
服務名.命名空間.svc.cluster.local,同命名空間可以只寫服務名 - 「服務很多,每個都開 LoadBalancer 有什麼問題?」:每個都是一個要收費的負載平衡器,改用 Ingress 共用入口
Kubernetes 證照(CKA、CKAD)
上機實作考(445 美元、2 小時;CKA 的「服務與網路」佔 20%,2026 年 11 月查 Linux Foundation 官方頁)。常見題型:
- 幫某個 Deployment 開一個指定類型、指定 Port 的 Service(
kubectl expose,最快) - 指定 NodePort 的號碼(要改 YAML 的
nodePort欄位) - 用臨時 Pod 測試 Service 連不連得到,或查 DNS 名稱(步驟 6 的做法)
- Service 連不到 Pod 時找原因:最常見是 selector 的標籤跟 Pod 對不上,EndpointSlice 會是空的
看到這些字,就想到這個
| 題目關鍵字 | 想到 |
|---|---|
| 「只給叢集內部用」「資料庫」 | ClusterIP |
| 「30000~32767」「節點 IP 加 Port」 | NodePort |
| 「對外 IP」「雲端負載平衡器」 | LoadBalancer |
| 「Service 後面有哪些 Pod」 | EndpointSlice(舊的 Endpoints 已棄用) |
| 「服務名稱解析」 | CoreDNS、.svc.cluster.local |
| 「多個服務共用一個 IP、用網址路徑分流」 | Ingress(第 14 篇) |
常見問答
ClusterIP、NodePort、LoadBalancer 要怎麼選?
叢集內部互連(網站連資料庫、服務互叫)用 ClusterIP;練習或沒有雲端負載平衡器時,用 NodePort 從節點 IP 加 30000~32767 的 Port 連;正式環境要給外面的人連,在雲端用 LoadBalancer 拿一個對外 IP。服務多時,改用 Ingress 讓多個服務共用一個 LoadBalancer。
為什麼 LoadBalancer 的 EXTERNAL-IP 一直是 pending?
LoadBalancer 需要雲端服務商幫忙建負載平衡器。Minikube、自己機房的叢集沒有這個功能,所以會一直顯示 <pending>。Minikube 可以開 minikube tunnel 模擬,實測開了 15 秒後就拿到 IP;在 GKE 上則會由 Google Cloud 建立負載平衡器,配一個真正的公開 IP。
在叢集外面可以連 ClusterIP 嗎?
不行。ClusterIP 只在叢集內部有效,實測從 Cloud Shell curl ClusterIP 等 5 秒失敗。要從外面連,可以改用 NodePort、LoadBalancer,或臨時用 kubectl port-forward svc/名字 本機Port:服務Port(第 10 篇)。
kubectl get endpoints 跳出 deprecated 警告怎麼辦?
v1 的 Endpoints 從 Kubernetes 1.33 起標為棄用,建議改用 EndpointSlice。實測 Kubernetes v1.35.1 執行 kubectl get endpoints 會出現 Warning: v1 Endpoints is deprecated in v1.33+。改用 kubectl get endpointslices -l kubernetes.io/service-name=服務名 就能看到同樣的 Pod IP 清單。
Minikube 裡 Pod 用名字連不到 Service,nslookup 逾時怎麼辦?
如果你在 Cloud Shell 用預設的 minikube start,可能會遇到 Pod 連 Service 的 IP 逾時、CoreDNS 日誌出現 Failed to watch。原因是 Cloud Shell 核心沒有 br_netfilter 模組,預設的 bridge 網路外掛不能正常轉送。minikube delete 之後改用 minikube start --cni=kindnet 重開就會正常。
Service 的流量是輪流分給每個 Pod 嗎?
不一定。Minikube 預設的 kube-proxy 是隨機挑選,實測連 6 次,4 次落在同一個 Pod、2 次在另一個。連線次數夠多時會接近平均分配,但不是嚴格的輪流。
重點整理
- Service 給一群 Pod 一個固定名字和 IP:Pod 重建 IP 會換(實測
.4→.6),Service 透過 selector 和 EndpointSlice 自動追蹤 - 三種類型一層包一層:ClusterIP(只給叢集內)→ NodePort(節點 IP+30000~32767)→ LoadBalancer(對外 IP,雲端會收費)
- 叢集內用 DNS 名字連:
who或who.default.svc.cluster.local - Cloud Shell 的 Minikube 要加
--cni=kindnet:預設 bridge 外掛因為核心缺br_netfilter,Pod 連 Service 會不通 - 舊的
kubectl get endpoints已棄用,改看 EndpointSlice
延伸閱讀
本系列
- 第 6 篇:容器之間怎麼連線?Docker Network 與 Port 對應實作
- 第 10 篇:Minikube 教學:在 Cloud Shell 免費建 K8s 叢集+kubectl 必學指令
- 上一篇:第 12 篇:Deployment 教學:自動補位、擴縮、滾動更新與回滾
- 下一篇:第 14 篇:Ingress 是什麼?用網址路徑把流量分給不同服務(含 Gateway API)
站上相關文章
Service 讓 Pod 有了固定的入口,下一步是讓好幾個服務共用同一個對外網址。如果你想有系統地從容器一路學到在 Google Cloud 上部署服務,可以看看東東的 GCP 課程,或加 LINE 聊聊你現在的狀況,一起找出最適合你的學習順序。