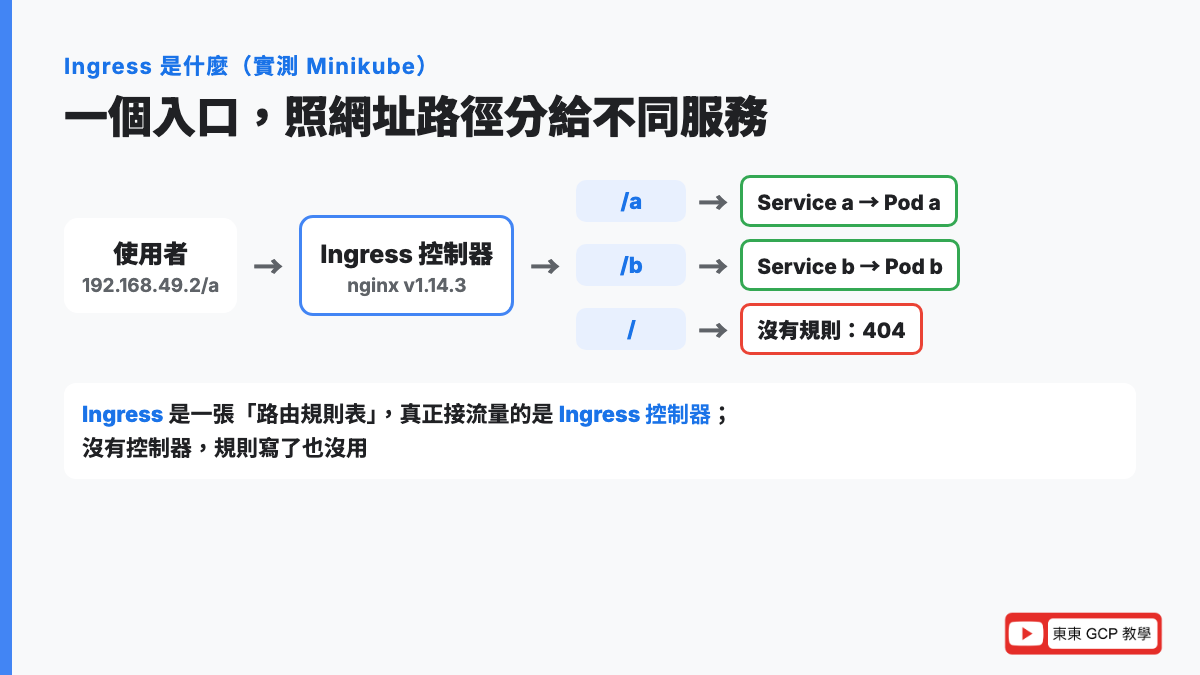
Ingress 是什麼:一張路由規則表,讓多個服務共用一個入口,照網址路徑或網域把流量分給不同的 Service。
第 13 篇的 LoadBalancer 是「一個服務開一個入口」。服務一多,每個都要一個對外 IP、一個要收費的負載平衡器,很快就失控。Ingress 讓你只開一個入口:/a 給 A 服務、/b 給 B 服務,a.example.com 和 b.example.com 也可以分開。
這篇在 Cloud Shell 用 Minikube 的 ingress 外掛實際分流一次,也說清楚 2026 年的兩個大變化:Kubernetes 官方的 ingress-nginx 控制器已在 2026 年 3 月退場,官方文件也寫明 Ingress API 已凍結、建議改用 Gateway API。最後裝上 Gateway API v1.7.0,看看新的寫法長什麼樣子。
這是「容器系列」的第 14 篇。全部在 Cloud Shell 實際跑過,輸出都是真實結果(2026 年 11 月實測,Minikube v1.38.1、Kubernetes v1.35.1、ingress-nginx controller v1.14.3)。Service 的觀念請先看第 13 篇:K8s Service 怎麼選?ClusterIP、NodePort、LoadBalancer 差在哪。
為什麼你需要知道
- 省錢:在 GKE 上每個 LoadBalancer Service 都是一個負載平衡器。10 個服務各開一個,就是 10 個 IP、10 份費用;用 Ingress 或 Gateway 共用入口,只要一個
- 網站的真實樣子:大部分網站是
example.com/api給後端、example.com/給前端,這就是照路徑分流 - 2026 年的現況很多教學沒更新:網路上的 Ingress 教學幾乎都教 ingress-nginx,但它已經退場,不會再修安全漏洞。現在學,要知道往 Gateway API 走
- 面試和證照常考:「Service 和 Ingress 差在哪」「Ingress 和 Ingress Controller 差在哪」是經典題;CKA 的「服務與網路」佔 20%,考試範圍也列了 Gateway API(2026 年 11 月查 Linux Foundation 官方頁)
Ingress 是什麼
Ingress 是一份「HTTP 流量要怎麼分」的規則表,可以照網址路徑(/a、/b)或網域(a.example.com)把請求送到不同的 Service(Kubernetes 官方說明:Ingress)。
- 比喻:百貨公司一樓的樓層指示牌。客人都從同一個大門進來,看牌子:買衣服去 3 樓、吃飯去 B1。大門只有一個,櫃位可以有很多個
- 來龍去脈:ingress 是英文的「進入」,相對的 egress 是「離開」。Kubernetes 早期只有 Service 可以對外,但 Service 只看 IP 和 Port、看不懂網址,所以加了 Ingress 專門處理 HTTP、HTTPS 的分流
- 為什麼要學:正式環境對外的網站服務,幾乎都會經過 Ingress 或 Gateway 這一層
Ingress 控制器(Ingress Controller)是什麼
Ingress 控制器是真正接收流量、照規則轉送的程式。 Ingress 本身只是一張表,叢集裡沒有控制器,寫了 Ingress 也不會有任何作用,官方文件的原話是只建 Ingress 資源「沒有效果」。
- 比喻:指示牌是 Ingress,站在大門口看牌子幫客人帶路的服務台人員是 Ingress 控制器。只掛牌子、沒有服務台,客人還是不知道怎麼走
- 來龍去脈:Kubernetes 只定義規則的格式,控制器由不同廠商實作:社群的 ingress-nginx、Google 的 GKE Ingress、Traefik、HAProxy 等等
- 為什麼要學:同一份 Ingress YAML,換一個控制器行為可能不一樣;排錯時要先知道是哪個控制器在處理
pathType:路徑怎麼比對
| pathType | 意思 | 例子 |
|---|---|---|
Prefix | 前綴比對,以 / 分段 | 寫 /a,/a、/a/、/a/xyz 都算;/abc 不算 |
Exact | 完全一樣才算 | 寫 /a,只有 /a 算,/a/ 不算 |
ImplementationSpecific | 交給控制器自己決定 | 不同控制器結果可能不同,盡量少用 |
有好幾條規則都符合時,最長的路徑優先;一樣長時,Exact 優先於 Prefix(官方文件,2026 年 11 月查)。
2026 年的大變化:ingress-nginx 退場、Ingress 凍結
這兩件事一定要知道,網路上的舊教學幾乎都沒寫:
- ingress-nginx 退場:Kubernetes SIG Network 和安全回應委員會在 2025 年 11 月宣布,社群維護的 ingress-nginx 控制器在 2026 年 3 月停止維護並退場,之後不會再有新版本、錯誤修正,發現安全漏洞也不會修(Kubernetes 官方部落格:Ingress NGINX Retirement)
- Ingress API 凍結:Kubernetes 官方的 Ingress 文件頁最上面寫著「建議使用 Gateway 取代 Ingress,Ingress API 已凍結」,不會再有新功能
對你的影響:
- 學觀念沒問題:Ingress 的分流概念、YAML 寫法到 Gateway API 都用得上,這篇照樣用 Minikube 的 ingress 外掛(就是 ingress-nginx v1.14.3)練習
- 正式環境不要再新裝 ingress-nginx:改用 Gateway API,或雲端廠商自己的控制器
- GKE 不受影響:GKE Ingress 用的是 Google 自己的控制器,不是 ingress-nginx;GKE 也支援 Gateway API
- 已經在用的要搬家:官方 2026 年 3 月發布了 Ingress2Gateway 1.0,可以把 Ingress 設定轉成 Gateway API 的寫法(官方部落格)
Gateway API 是什麼
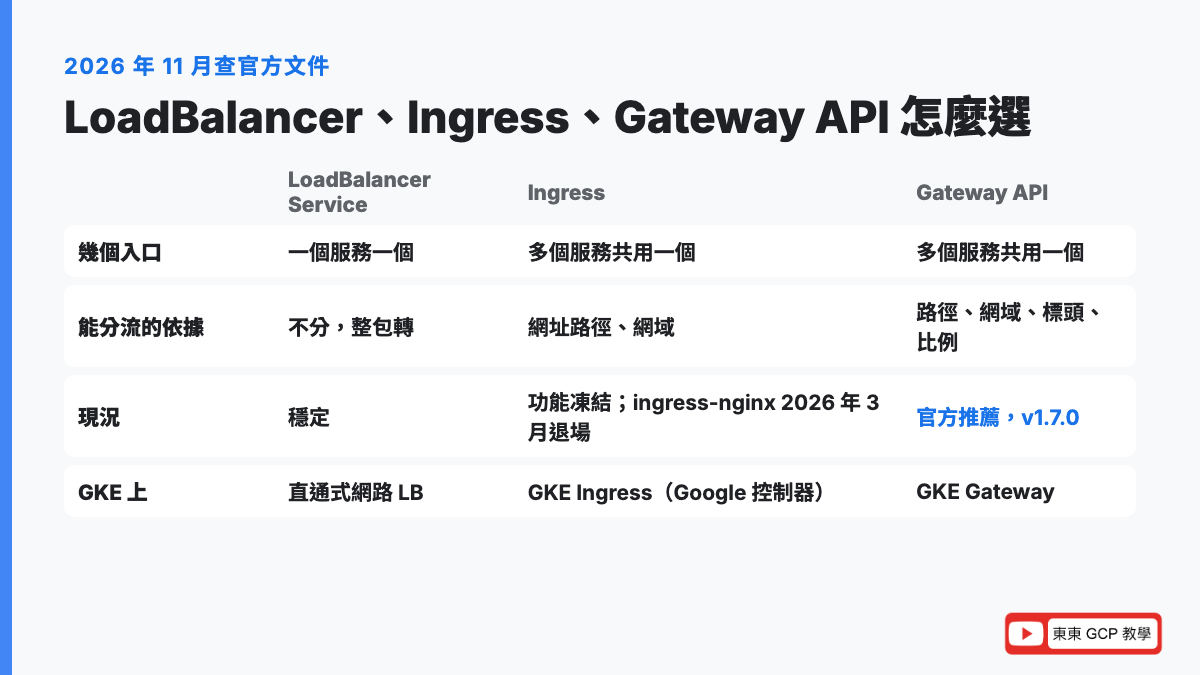
Gateway API 是 Kubernetes 官方設計來取代 Ingress 的新一代流量規則,一樣是讓多個服務共用入口,但能做的分流更多(路徑、網域、HTTP 標頭、按比例分流量),而且把「誰負責什麼」拆得比較清楚(Gateway API 官方網站)。
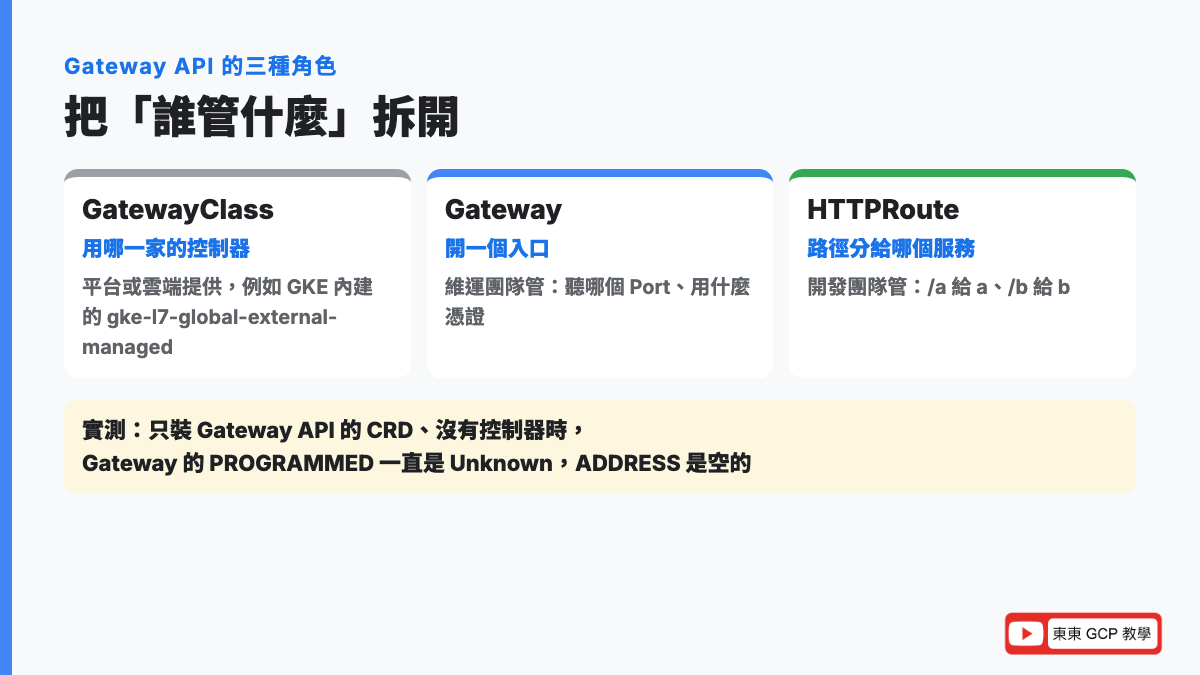
- 比喻:Ingress 是一塊什麼都寫在一起的指示牌;Gateway API 把它拆成三份文件:大樓管理處決定用哪家保全公司(GatewayClass)、樓管決定開哪個門(Gateway)、各櫃位自己寫「找我請走這條路」(HTTPRoute)
- 來龍去脈:Ingress 只定義了很基本的功能,各家控制器只好用一大堆自訂的 annotation(註記)補功能,結果同一份設定換個控制器就不能用。Gateway API 從 2019 年開始設計,2023 年 v1.0 正式版,2026 年 10 月 29 日發布 v1.7.0(GitHub Releases,2026 年 11 月查)
- 為什麼要學:它是官方指定的接班人;GKE 上也有內建的 Gateway 控制器
| Gateway API 的資源 | 誰負責 | 對應 Ingress 的什麼 |
|---|---|---|
GatewayClass | 平台或雲端(例如 GKE 內建好幾種) | ingressClassName |
Gateway | 維運團隊:開哪個 Port、用什麼憑證 | Ingress 的入口部分 |
HTTPRoute | 開發團隊:哪個路徑給哪個服務 | Ingress 的 rules |
動手做:用 Ingress 分流兩個服務,再看 Gateway API
這段在 Cloud Shell(不用設專案) 做,不會花錢,大約 20 分鐘。怎麼打開 Cloud Shell 請看第 1 篇的步驟,跳出「授權 Cloud Shell」按「拒絕」就好。截圖裡的提示字元有縮短,你的畫面會是「你的帳號@cloudshell:~$」。
步驟 1:開叢集
跟第 13 篇一樣,在 Cloud Shell 開叢集要加 --cni=kindnet(不加的話 Pod 連 Service 會不通,原因在第 13 篇的「實測時的意外」):
mkdir -p ~/k8s-ing && cd ~/k8s-ing; minikube start --cni=kindnet | tail -1(前面省略:版本提醒和硬碟空間警告)
🏄 Done! kubectl is now configured to use "minikube" cluster and "default" namespace by default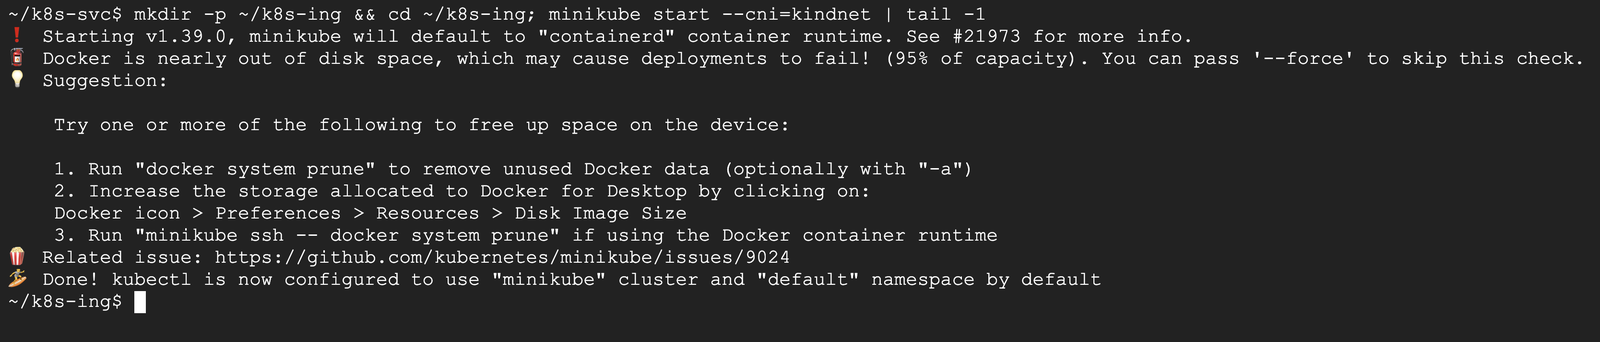
步驟 2:準備兩個服務和 Ingress 的 YAML
用第 13 篇的 whoami 映像檔開兩個 Deployment(a 和 b),各配一個 Service;同時把 Ingress 的規則寫成檔案(先不 apply):
kubectl create deployment a --image=traefik/whoami:v1.12; kubectl create deployment b --image=traefik/whoami:v1.12; kubectl expose deployment a --port=80; kubectl expose deployment b --port=80
cat > ingress.yaml <<'EOF'
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: demo
spec:
  ingressClassName: nginx
  rules:
  - http:
      paths:
      - path: /a
        pathType: Prefix
        backend:
          service:
            name: a
            port:
              number: 80
      - path: /b
        pathType: Prefix
        backend:
          service:
            name: b
            port:
              number: 80
EOF
kubectl get deployment,service
deployment.apps/a created
deployment.apps/b created
service/a exposed
service/b exposed
NAME READY UP-TO-DATE AVAILABLE AGE
deployment.apps/a 0/1 1 0 0s
deployment.apps/b 0/1 1 0 0s
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
service/a ClusterIP 10.98.32.200 <none> 80/TCP 0s
service/b ClusterIP 10.97.101.87 <none> 80/TCP 0s
service/kubernetes ClusterIP 10.96.0.1 <none> 443/TCP 9s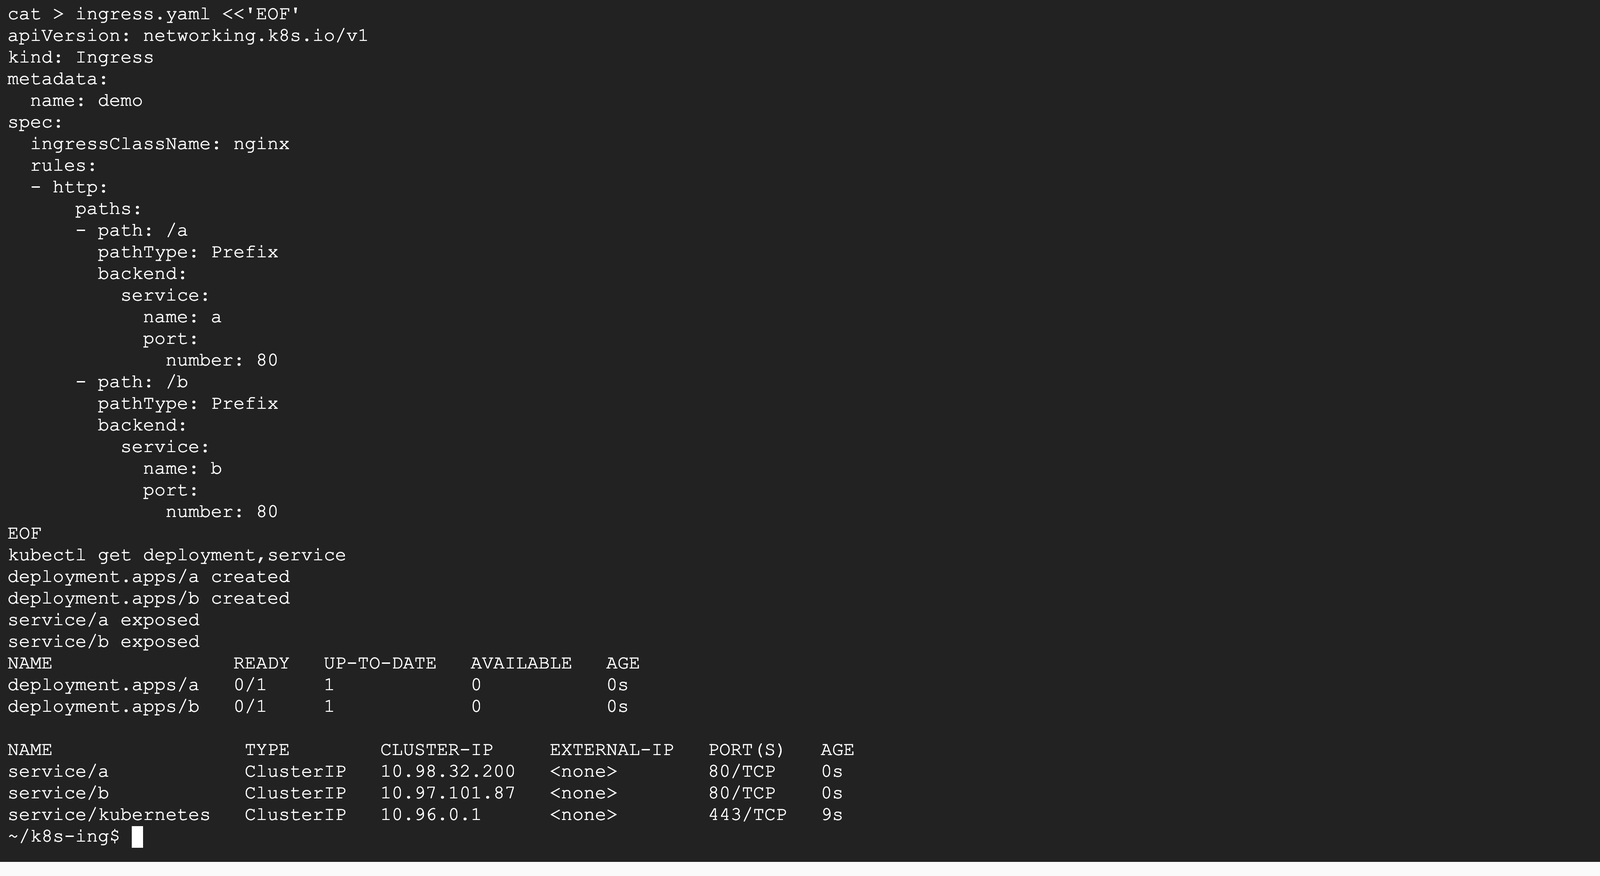
Ingress 的 YAML 重點:
apiVersion: networking.k8s.io/v1、kind: IngressingressClassName: nginx:交給叫nginx的控制器處理(Minikube ingress 外掛建的就叫這個名字)rules底下沒有寫host,代表「任何網域都適用」/a送到 Servicea的 80 Port,/b送到 Serviceb
注意兩個 Service 都是 ClusterIP,外面本來連不到;等一下是靠 Ingress 控制器帶流量進來。
步驟 3:開 ingress 外掛,馬上建 Ingress,失敗
time minikube addons enable ingress; kubectl apply -f ingress.yaml💡 ingress is an addon maintained by Kubernetes. For any concerns contact minikube on GitHub.
You can view the list of minikube maintainers at: https://github.com/kubernetes/minikube/blob/master/OWNERS
▪ Using image registry.k8s.io/ingress-nginx/kube-webhook-certgen:v1.6.7
▪ Using image registry.k8s.io/ingress-nginx/controller:v1.14.3
▪ Using image registry.k8s.io/ingress-nginx/kube-webhook-certgen:v1.6.7
🔎 Verifying ingress addon...
🌟 The 'ingress' addon is enabled
real 0m20.148s
user 0m0.144s
sys 0m0.140s
Error from server (InternalError): error when creating "ingress.yaml": Internal error occurred: failed calling webhook "validate.nginx.ingress.kubernetes.io": failed to call webhook: Post "https://ingress-nginx-controller-admission.ingress-nginx.svc:443/networking/v1/ingresses?timeout=10s": dial tcp 10.98.63.170:443: connect: connection refused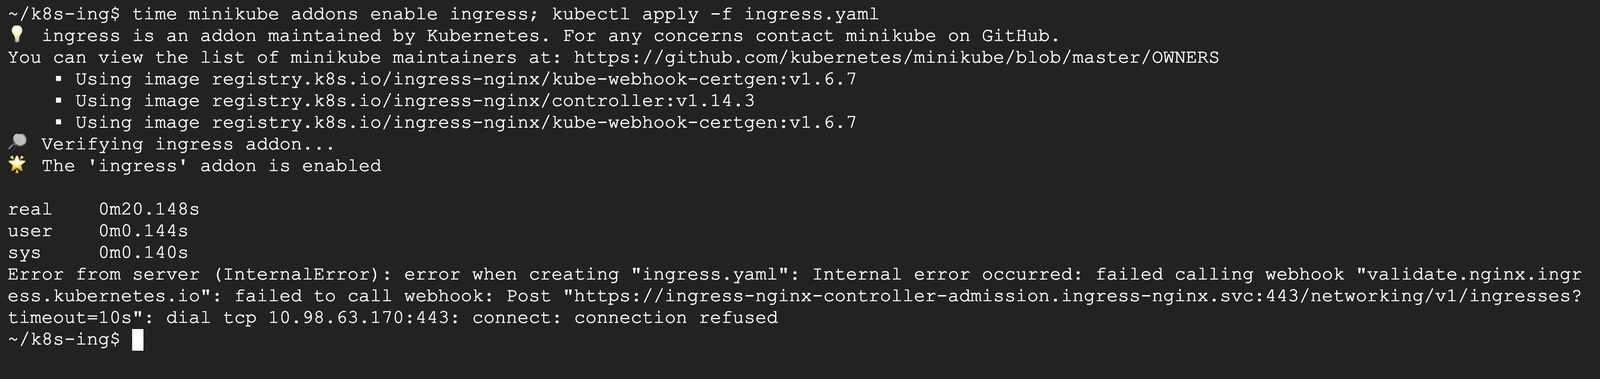
外掛開了 20 秒說 enabled,但緊接著建 Ingress 就報錯:failed calling webhook ... connection refused。
webhook(網路勾子)是「建立資源之前,先送去給某個程式檢查」的機制。 ingress-nginx 會檢查你寫的 Ingress 格式對不對,但它的檢查程式還沒準備好,所以被拒絕。不是你寫錯,是太快了。
步驟 4:看控制器的狀態
kubectl get pods -n ingress-nginx; kubectl get deploy -n ingress-nginx ingress-nginx-controller -o jsonpath='{.spec.template.spec.containers[0].image}{"\n"}' | cut -d@ -f1NAME READY STATUS RESTARTS AGE
ingress-nginx-admission-create-74cgm 0/1 Completed 0 25s
ingress-nginx-admission-patch-2q62b 0/1 Completed 0 25s
ingress-nginx-controller-596f8778bc-pdmq8 0/1 Running 0 25s
registry.k8s.io/ingress-nginx/controller:v1.14.3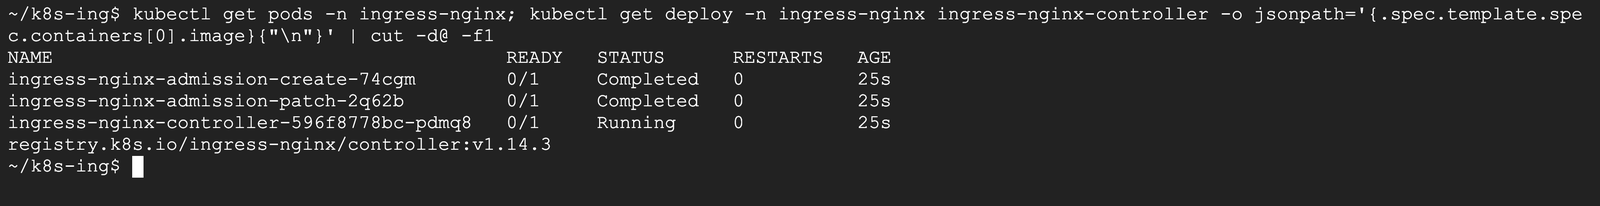
控制器住在自己的命名空間 ingress-nginx:controller 是 Running 但 READY 0/1,還沒準備好,所以 webhook 連不上。另外兩個 admission-create、admission-patch 是一次性的工作,負責產生 webhook 用的憑證,Completed 就是做完了(第 11 篇講過的「跑完就結束的 Pod」)。
步驟 5:等控制器準備好,再建一次
kubectl wait 會一直等到條件成立:
kubectl wait -n ingress-nginx --for=condition=ready pod -l app.kubernetes.io/component=controller --timeout=180s; kubectl apply -f ingress.yamlpod/ingress-nginx-controller-596f8778bc-pdmq8 condition met
ingress.networking.k8s.io/demo created
condition met(條件達成)之後,Ingress 就建起來了。寫自動化腳本時,開完外掛一定要先 kubectl wait。
步驟 6:看 Ingress,ADDRESS 一開始是空的
sleep 30; kubectl get ingressNAME CLASS HOSTS ADDRESS PORTS AGE
demo nginx * 80 38s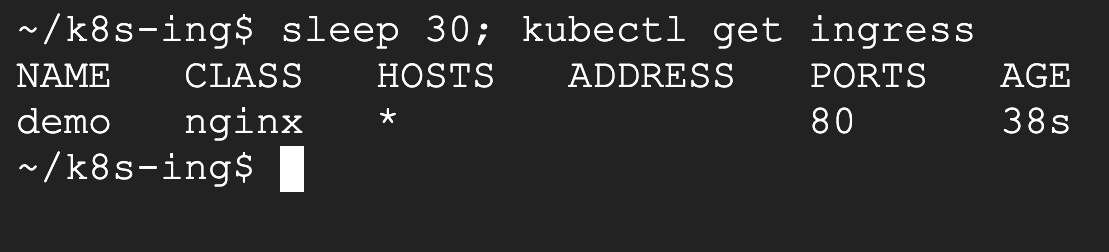
HOSTS * 是「任何網域」;ADDRESS 過了 38 秒還是空的,控制器還沒把地址填上去。等一下的步驟 8 再看就有了(192.168.49.2)。ADDRESS 空的時候,規則其實已經可以用了,下一步就是證明。
步驟 7:照路徑分流
for p in a b; do curl -s $(minikube ip)/$p | grep -E '^Hostname|^GET'; done; curl -s -o /dev/null -w 'path / -> HTTP %{http_code}\n' $(minikube ip)/Hostname: a-9c4896cd9-2zfxx
GET /a HTTP/1.1
Hostname: b-78cf6c964-79lrh
GET /b HTTP/1.1
path / -> HTTP 404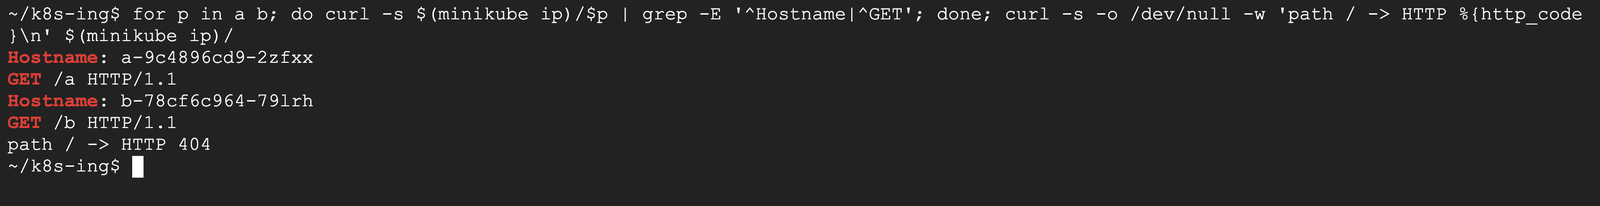
同一個 IP(minikube ip 是 192.168.49.2)、同一個 80 Port:
/a→ 回應的是a-...的 Pod,它收到的請求是GET /a/b→b-...的 Pod,收到GET /b/→ 沒有任何規則符合,回 HTTP 404(找不到)
-w 'path / -> HTTP %{http_code}\n' 是叫 curl 只印出 HTTP 狀態碼。HTTP 狀態碼是網站回應的「結果代號」:200 是成功、404 是找不到。
注意 Pod 收到的路徑還是 /a,Ingress 不會自動把 /a 拿掉。如果你的程式只認 /,要另外設定路徑改寫,那是各控制器自己的功能(ingress-nginx 用 annotation 設定),換控制器就要重寫,這正是 Gateway API 想解決的問題。
步驟 8:用 describe 看規則和背後的 Pod
kubectl describe ingress demo | sed -n '1,20p'Name: demo
Labels: <none>
Namespace: default
Address: 192.168.49.2
Ingress Class: nginx
Default backend: <default>
Rules:
Host Path Backends
---- ---- --------
*
/a a:80 (10.244.0.2:80)
/b b:80 (10.244.0.4:80)
Annotations: <none>
Events:
Type Reason Age From Message
---- ------ ---- ---- -------
Normal Sync 2s (x2 over 51s) nginx-ingress-controller Scheduled for sync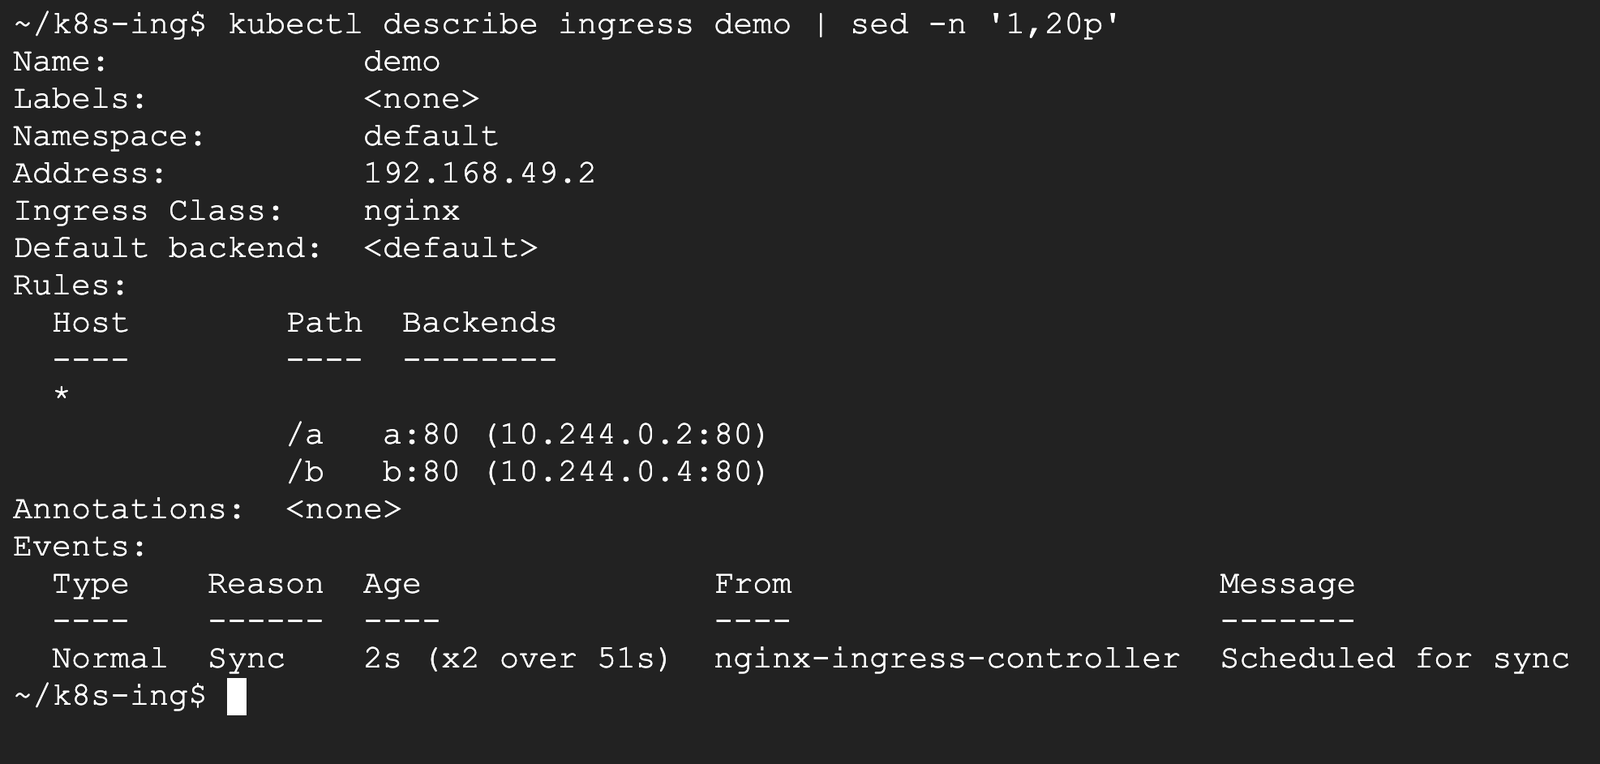
Address: 192.168.49.2:現在填上了,就是 Minikube 節點的 IPRules:/a→ Servicea:80,括號裡是背後 Pod 的 IP10.244.0.2:80Events:nginx-ingress-controller把這份規則同步(sync)進 nginx 的設定
步驟 9:照網域分流
再寫一份 Ingress,這次用 host 分:a.example.com 給 a、b.example.com 給 b。我們沒有真的網域,所以用 curl 的 -H "Host: ..." 假裝是從那個網域來的:
cat > ingress-host.yaml <<'EOF'
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: demo-host
spec:
  ingressClassName: nginx
  rules:
  - host: a.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: a
            port:
              number: 80
  - host: b.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: b
            port:
              number: 80
EOF
kubectl apply -f ingress-host.yaml; sleep 10; for h in a.example.com b.example.com; do curl -s -H "Host: $h" $(minikube ip) | grep -E '^Hostname|^Host:'; done
ingress.networking.k8s.io/demo-host created
Hostname: a-9c4896cd9-2zfxx
Host: a.example.com
Hostname: b-78cf6c964-79lrh
Host: b.example.com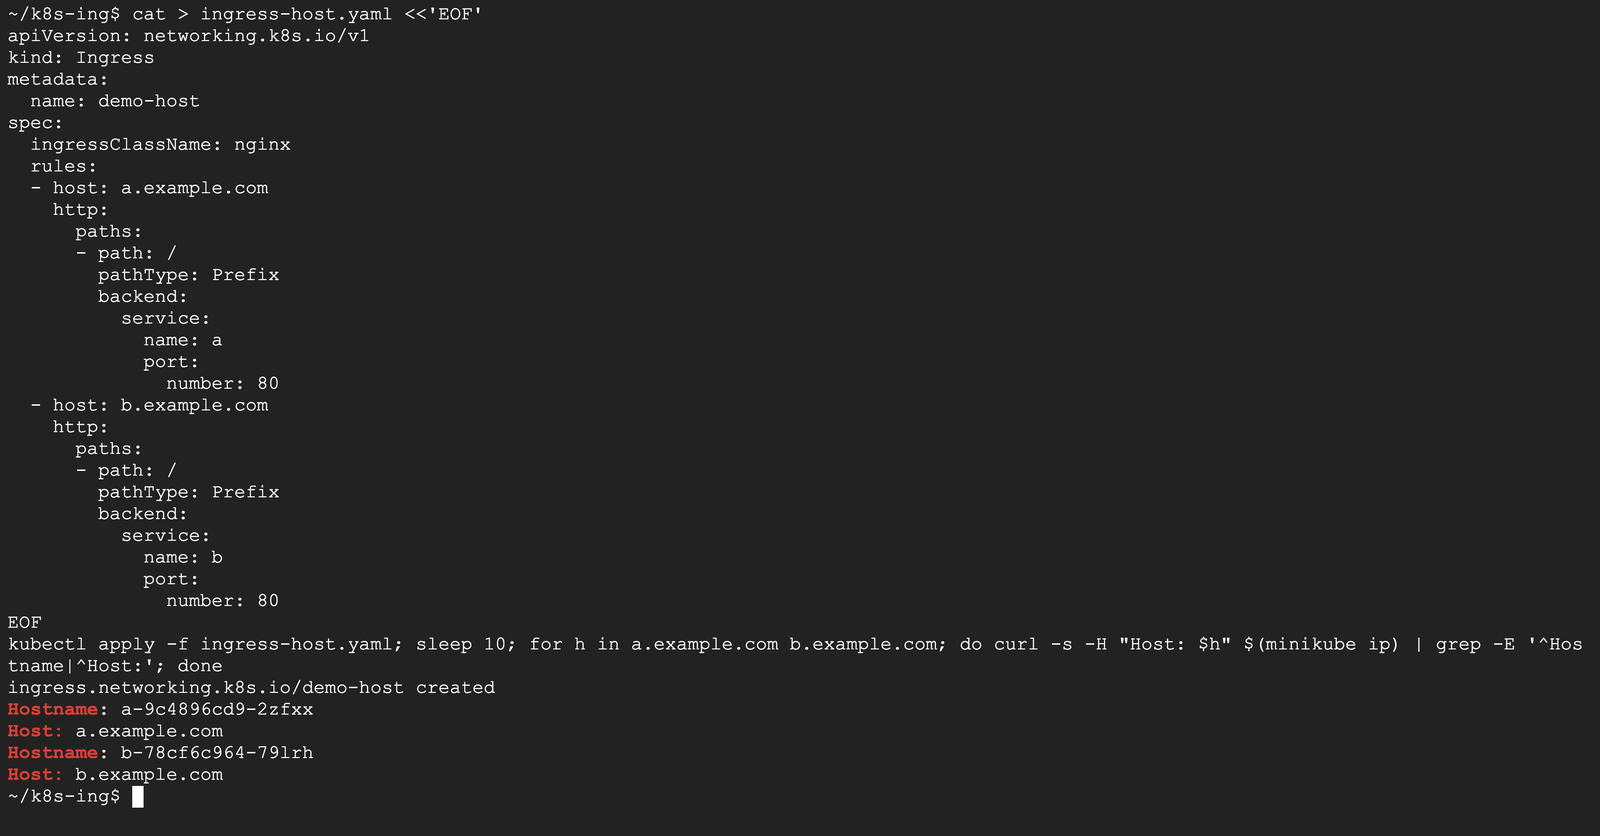
瀏覽器連網站時,會在請求裡帶一個 Host 標頭,告訴伺服器「我要找的是哪個網域」。 Ingress 控制器就是看這個標頭分流。正式環境把兩個網域的 DNS 都指向同一個 IP,就能用一個入口服務好幾個網站。
步驟 10:叢集裡還沒有 Gateway API
kubectl api-resources | grep -i gateway || echo 'no Gateway API resources in this cluster'no Gateway API resources in this cluster
api-resources 列出叢集認得的所有資源類型。Gateway API 不是 Kubernetes 內建的,要另外安裝它的資源定義。
步驟 11:安裝 Gateway API v1.7.0 的 CRD
CRD(Custom Resource Definition,自訂資源定義)是「教叢集認識一種新的資源類型」的檔案。 裝了之後,叢集才看得懂 kind: Gateway 這種 YAML:
kubectl apply --server-side -f https://github.com/kubernetes-sigs/gateway-api/releases/download/v1.7.0/standard-install.yaml | tail -4; kubectl api-resources | grep gateway.networkingcustomresourcedefinition.apiextensions.k8s.io/tlsroutes.gateway.networking.k8s.io serverside-applied
customresourcedefinition.apiextensions.k8s.io/udproutes.gateway.networking.k8s.io serverside-applied
validatingadmissionpolicy.admissionregistration.k8s.io/safe-upgrades.gateway.networking.k8s.io serverside-applied
validatingadmissionpolicybinding.admissionregistration.k8s.io/safe-upgrades.gateway.networking.k8s.io serverside-applied
backendtlspolicies btlspolicy gateway.networking.k8s.io/v1 true BackendTLSPolicy
gatewayclasses gc gateway.networking.k8s.io/v1 false GatewayClass
gateways gtw gateway.networking.k8s.io/v1 true Gateway
grpcroutes gateway.networking.k8s.io/v1 true GRPCRoute
httproutes gateway.networking.k8s.io/v1 true HTTPRoute
listenersets lset gateway.networking.k8s.io/v1 true ListenerSet
referencegrants refgrant gateway.networking.k8s.io/v1 true ReferenceGrant
tcproutes gateway.networking.k8s.io/v1 true TCPRoute
tlsroutes gateway.networking.k8s.io/v1 true TLSRoute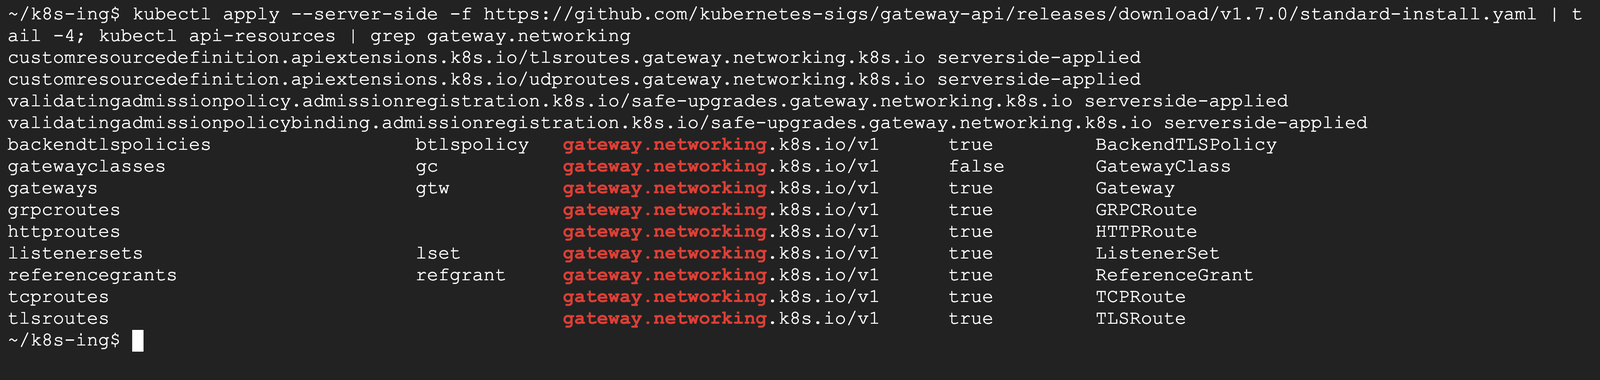
-f後面可以直接放網址,這是 Gateway API 官方在 GitHub 發布的 v1.7.0 標準版安裝檔--server-side是讓叢集那邊處理合併,這種很大的 CRD 檔案官方建議這樣裝- 裝完多了
GatewayClass、Gateway、HTTPRoute,還有給其他協定用的GRPCRoute、TCPRoute、TLSRoute等
步驟 12:用 Gateway API 寫同樣的分流
把步驟 2 的 Ingress 改寫成 Gateway+HTTPRoute。檔案裡的 --- 是「一個檔案放好幾份 YAML」的分隔線:
cat > gateway.yaml <<'EOF'
apiVersion: gateway.networking.k8s.io/v1
kind: Gateway
metadata:
  name: demo-gw
spec:
  gatewayClassName: example
  listeners:
  - name: http
    protocol: HTTP
    port: 80
---
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  name: demo-route
spec:
  parentRefs:
  - name: demo-gw
  rules:
  - matches:
    - path:
        type: PathPrefix
        value: /a
    backendRefs:
    - name: a
      port: 80
  - matches:
    - path:
        type: PathPrefix
        value: /b
    backendRefs:
    - name: b
      port: 80
EOF
kubectl apply -f gateway.yaml; sleep 10; kubectl get gateway,httproute
gateway.gateway.networking.k8s.io/demo-gw created
httproute.gateway.networking.k8s.io/demo-route created
NAME CLASS ADDRESS PROGRAMMED AGE
gateway.gateway.networking.k8s.io/demo-gw example Unknown 10s
NAME HOSTNAMES AGE
httproute.gateway.networking.k8s.io/demo-route 10s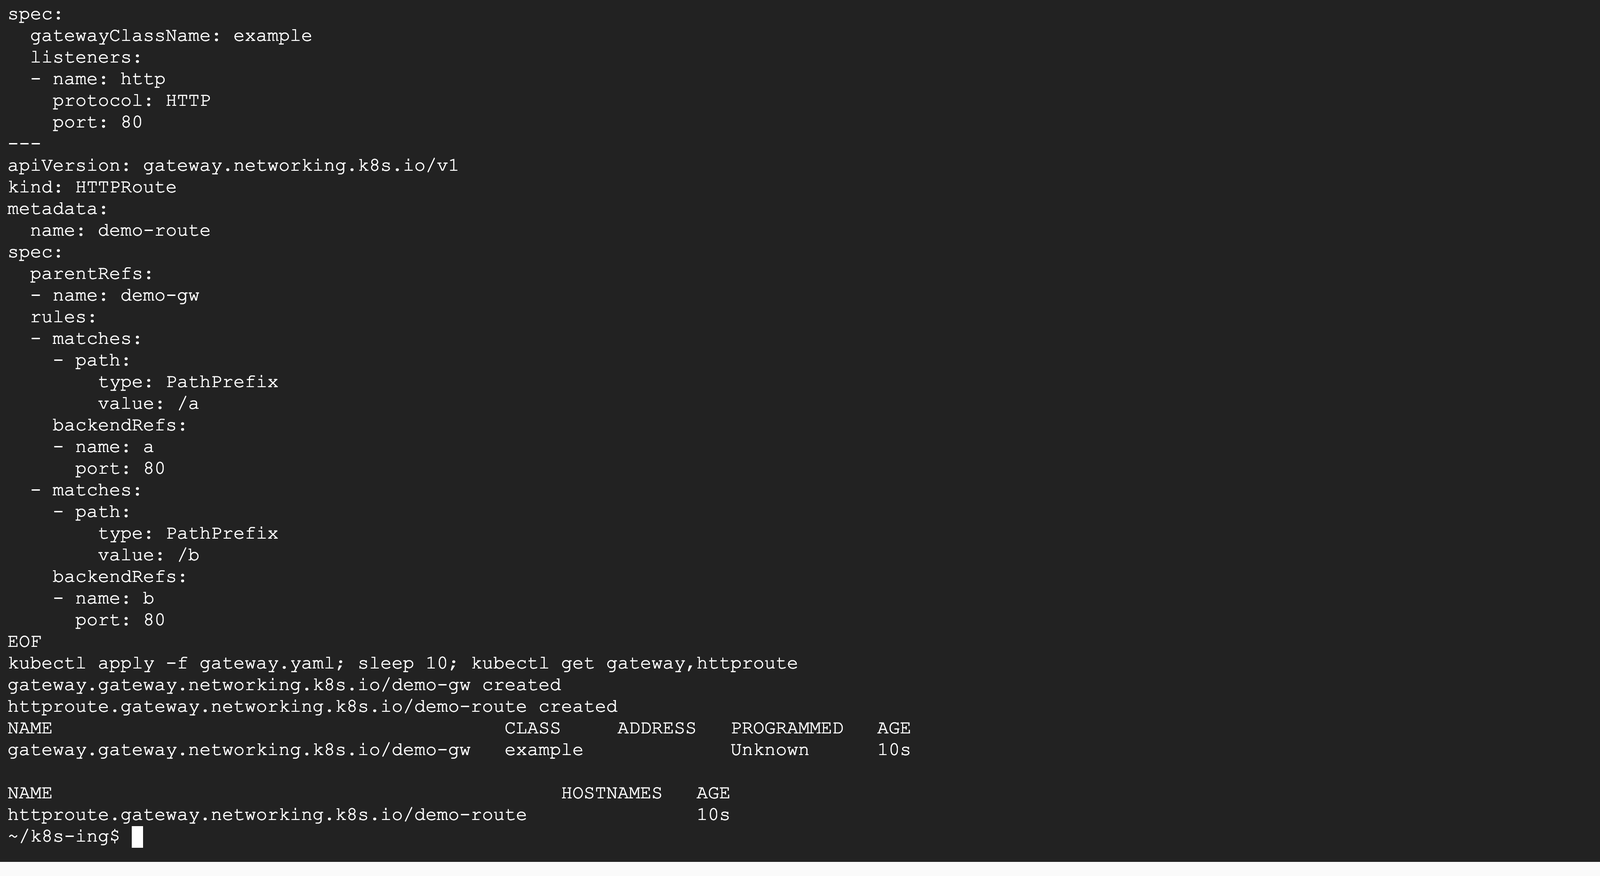
YAML 對照:
- Gateway 的
listeners:在 80 Port 聽 HTTP,對應 Ingress 的入口 - HTTPRoute 的
parentRefs:掛在demo-gw這個 Gateway 底下 matches的PathPrefix對應 Ingress 的pathType: Prefix;backendRefs對應backend.service
兩個都建立成功,但 Gateway 的 ADDRESS 是空的、PROGRAMMED(已設定好)是 Unknown。原因跟 Ingress 一樣:gatewayClassName: example 是我們隨便取的名字,叢集裡沒有任何控制器負責它,所以沒有人去開這個入口。只裝 CRD 等於只學會了表格的格式。
要讓它真的動起來,需要裝一個 Gateway API 控制器(例如 Envoy Gateway、NGINX Gateway Fabric、Istio 等,清單在 Gateway API 官網的 Implementations 頁),或者直接用 GKE 內建的 Gateway 控制器,第 25 篇會在 GKE 上實際做。
實測時的意外
1. 外掛說 enabled 了,但馬上建 Ingress 會失敗
minikube addons enable ingress 印出 The 'ingress' addon is enabled 之後,立刻 kubectl apply 就被 webhook 擋下來(connection refused)。這時控制器是 Running 但 READY 0/1。用 kubectl wait --for=condition=ready 等它準備好再建就沒問題。這在 10 月第一次測 Minikube 時也遇過,會穩定重現。
2. ADDRESS 欄位比規則慢生效
Ingress 建好 38 秒時 ADDRESS 還是空的,但步驟 7 用節點 IP 去連已經能正確分流;過一會兒 describe 才看到 Address: 192.168.49.2。ADDRESS 是控制器另外回寫的狀態,看到空的不一定代表壞掉,直接測一次比較準。
3. 路徑不會被拿掉
Pod 收到的是 GET /a,不是 GET /。很多人以為 Ingress 會自動把前綴去掉,結果後端程式回 404。要拿掉前綴得用控制器自己的設定(ingress-nginx 是 rewrite-target annotation),Gateway API 則有標準的 URLRewrite 篩選器,不用綁定特定控制器。
用完記得刪
kubectl delete -f gateway.yaml; kubectl delete -f ingress.yaml -f ingress-host.yaml; kubectl delete deployment a b; kubectl delete service a b; minikube delete | tail -1gateway.gateway.networking.k8s.io "demo-gw" deleted from default namespace
httproute.gateway.networking.k8s.io "demo-route" deleted from default namespace
ingress.networking.k8s.io "demo" deleted from default namespace
ingress.networking.k8s.io "demo-host" deleted from default namespace
deployment.apps "a" deleted from default namespace
deployment.apps "b" deleted from default namespace
service "a" deleted from default namespace
service "b" deleted from default namespace
💀 Removed all traces of the "minikube" cluster.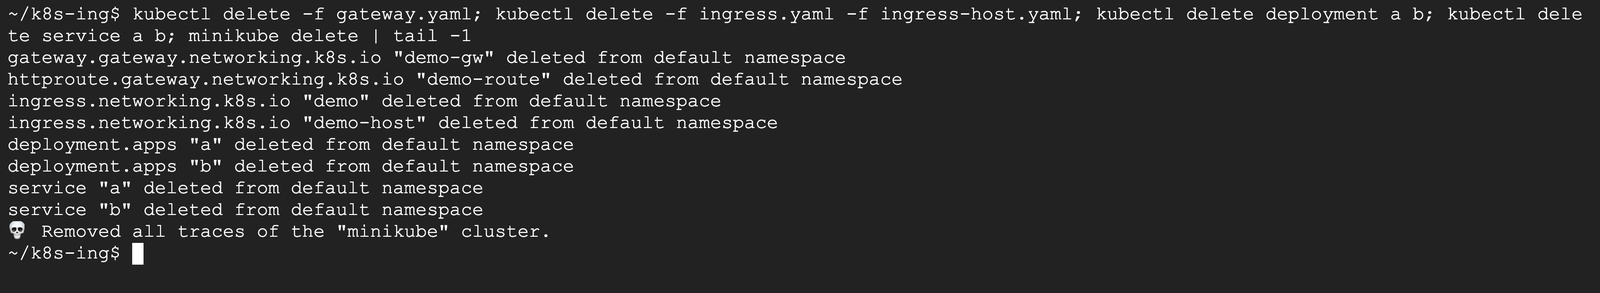
Cloud Shell 和 Minikube 都不收費。~/k8s-ing 資料夾的 YAML 會留著。
在 GKE 上不刪會怎樣:GKE 的 Ingress 和 Gateway 都會建立 Google Cloud 的應用程式負載平衡器,留著就一直計費,練習完一定要刪。
到了 GCP 上叫什麼
| Minikube | GKE | |
|---|---|---|
| Ingress 控制器 | ingress 外掛(ingress-nginx,已退場) | GKE Ingress:Google 自己的控制器,建立 Google Cloud 應用程式負載平衡器 |
| Gateway API | 要自己裝 CRD 和控制器 | GKE Gateway:內建控制器和多種 GatewayClass(例如 gke-l7-global-external-managed) |
| HTTPS 憑證 | 自己準備 | 可以用 Google 代管憑證 |
GKE 的 Gateway 會在第 25 篇:GKE 部署教學:把 Minikube 的應用搬上 GKE(映像檔、Gateway、HPA)實際做。站上也有 Cloud Run 串接 DNS、免費 SSL、Cloud Run 使用自己的憑證 兩篇,講的是同一種 Google Cloud 負載平衡器的設定。
Cloud Run 不需要 Ingress:每個服務部署完就有自己的網址;要多個服務共用一個網域,用 Google Cloud 的負載平衡器把路徑分給不同的 Cloud Run 服務。
面試/證照會怎麼問
面試常見題
- 「Service 和 Ingress 差在哪?」:Service 看 IP 和 Port(第 4 層),一個 LoadBalancer Service 一個入口;Ingress 看網址路徑和網域(第 7 層,HTTP),多個服務共用一個入口
- 「Ingress 和 Ingress Controller 差在哪?」:Ingress 是規則表,Controller 是真正接流量的程式;沒有 Controller,Ingress 沒有作用
- 「ingress-nginx 退場了,你會怎麼做?」:新專案用 Gateway API;在雲端可以用廠商自己的控制器(GKE Ingress/GKE Gateway);舊的用 Ingress2Gateway 轉換、逐步搬遷
- 「Gateway API 比 Ingress 好在哪?」:角色分工清楚(GatewayClass/Gateway/HTTPRoute)、標準化更多功能(標頭比對、按比例分流、路徑改寫),不用靠各家 annotation
- 「Ingress 建好了但連不到,怎麼查?」:先確認有控制器且 Ready、
ingressClassName寫對、背後的 Service 有 Pod(describe 看 Backends)
第 4 層、第 7 層是網路分層的說法:第 4 層只看「IP 和 Port」,第 7 層看得懂「網址、網域、HTTP 標頭」這種應用程式的內容。
Kubernetes 證照(CKA、CKAD)
上機實作考(445 美元、2 小時,2026 年 11 月查 Linux Foundation 官方頁)。常見題型:
- 照題目寫一個 Ingress:指定路徑、pathType、對應的 Service 和 Port
- 照題目寫 Gateway 和 HTTPRoute(考試環境會先裝好控制器)
- 找出 Ingress 為什麼不通:
ingressClassName錯、Service 名字或 Port 寫錯
看到這些字,就想到這個
| 題目關鍵字 | 想到 |
|---|---|
| 「多個服務共用一個 IP」「照路徑分流」 | Ingress、Gateway API |
| 「規則寫了沒作用」 | 沒有 Ingress Controller |
| 「Ingress 的接班人」「角色分工」 | Gateway API(GatewayClass、Gateway、HTTPRoute) |
| 「照網域分流」 | host 規則、HTTP 的 Host 標頭 |
| 「最長路徑優先」 | Ingress 多條規則的比對順序 |
| 「GKE 上的 L7 負載平衡」 | GKE Ingress、GKE Gateway |
常見問答
Ingress 是什麼?跟 Service 有什麼不同?
Ingress 是一張 HTTP 路由規則表,讓多個服務共用一個入口,照網址路徑或網域分流;Service 只看 IP 和 Port,一個 LoadBalancer Service 就是一個入口。實測同一個 IP 的 /a 由 a 服務回應、/b 由 b 服務回應、/ 沒規則回 404。Ingress 背後還是要先有 Service。
為什麼我建了 Ingress 卻沒有作用?
最常見的原因是叢集裡沒有 Ingress 控制器,官方文件寫明只建 Ingress 資源沒有效果。Minikube 要先 minikube addons enable ingress;也要確認 ingressClassName 寫的是有在運作的控制器名稱。實測外掛剛開好時控制器還沒 Ready,建 Ingress 會被 webhook 擋下,要先用 kubectl wait 等它準備好。
ingress-nginx 退場了,還能用嗎?
Kubernetes 官方在 2025 年 11 月宣布,社群維護的 ingress-nginx 已在 2026 年 3 月退場,之後沒有新版本、錯誤修正,也不修安全漏洞。已經在跑的不會馬上壞,但正式環境不建議新裝,應該改用 Gateway API 或其他控制器。拿來學 Ingress 的觀念沒有問題。
Ingress 還要學嗎?還是直接學 Gateway API?
兩個都要懂。Ingress API 已經凍結、官方建議改用 Gateway,但現有的系統大量在用 Ingress,面試和證照也還會考。Ingress 的觀念(入口、路徑、網域、控制器)在 Gateway API 都用得上,學過 Ingress 再看 Gateway 很快就懂。
Gateway API 裝好了,為什麼 Gateway 一直沒有 ADDRESS?
Gateway API 只是一組資源的格式(CRD),還需要一個控制器去實作。實測只裝 v1.7.0 的 CRD、沒有控制器時,Gateway 的 PROGRAMMED 一直是 Unknown、ADDRESS 是空的。要另外安裝 Gateway API 的實作,或在 GKE 上用內建的 GatewayClass。
GKE 上的 Ingress 受 ingress-nginx 退場影響嗎?
不受影響。GKE Ingress 用的是 Google 自己的控制器,會建立 Google Cloud 的應用程式負載平衡器,不是 ingress-nginx。只有自己在 GKE 上另外安裝 ingress-nginx 的叢集才需要搬遷。GKE 也有內建的 Gateway 控制器可以用。
重點整理
- Ingress 是 HTTP 路由規則表:多個服務共用一個入口,照路徑(
/a、/b)或網域分流;實測沒規則的/回 404 - 一定要有控制器:Ingress 只是規則,控制器才接流量;Minikube 外掛剛開好要先
kubectl wait,不然會被 webhook 擋 - 2026 年的現況:ingress-nginx 已在 3 月退場、Ingress API 凍結,官方建議改用 Gateway API(v1.7.0,2026 年 10 月發布)
- Gateway API 三個角色:GatewayClass(哪家控制器)、Gateway(入口)、HTTPRoute(路徑規則);只裝 CRD 沒控制器時 PROGRAMMED 是 Unknown
- GKE 有自己的 Ingress 和 Gateway 控制器,不受 ingress-nginx 退場影響,但會建立要收費的負載平衡器
延伸閱讀
本系列
- 第 10 篇:Minikube 教學:在 Cloud Shell 免費建 K8s 叢集+kubectl 必學指令
- 第 12 篇:Deployment 教學:自動補位、擴縮、滾動更新與回滾
- 上一篇:第 13 篇:K8s Service 怎麼選?ClusterIP、NodePort、LoadBalancer 差在哪
- 下一篇:第 15 篇:ConfigMap 和 Secret:設定和密碼不要寫死在映像檔
站上相關文章
- DNS 是什麼?
- Cloud Run 串接 DNS、免費 SSL
- Cloud Run 使用自己的憑證
- GKE 是什麼?Google Kubernetes Engine 教學:Autopilot 和 Standard 怎麼選
流量進得來之後,下一步是讓同一個映像檔在不同環境用不同的設定和密碼。如果你想有系統地從容器一路學到在 Google Cloud 上部署服務,可以看看東東的 GCP 課程,或加 LINE 聊聊你現在的狀況,一起找出最適合你的學習順序。