ConfigMap 和 Secret:前者放一般設定、後者放密碼,讓同一個映像檔換環境換設定;但 Secret 預設沒加密。
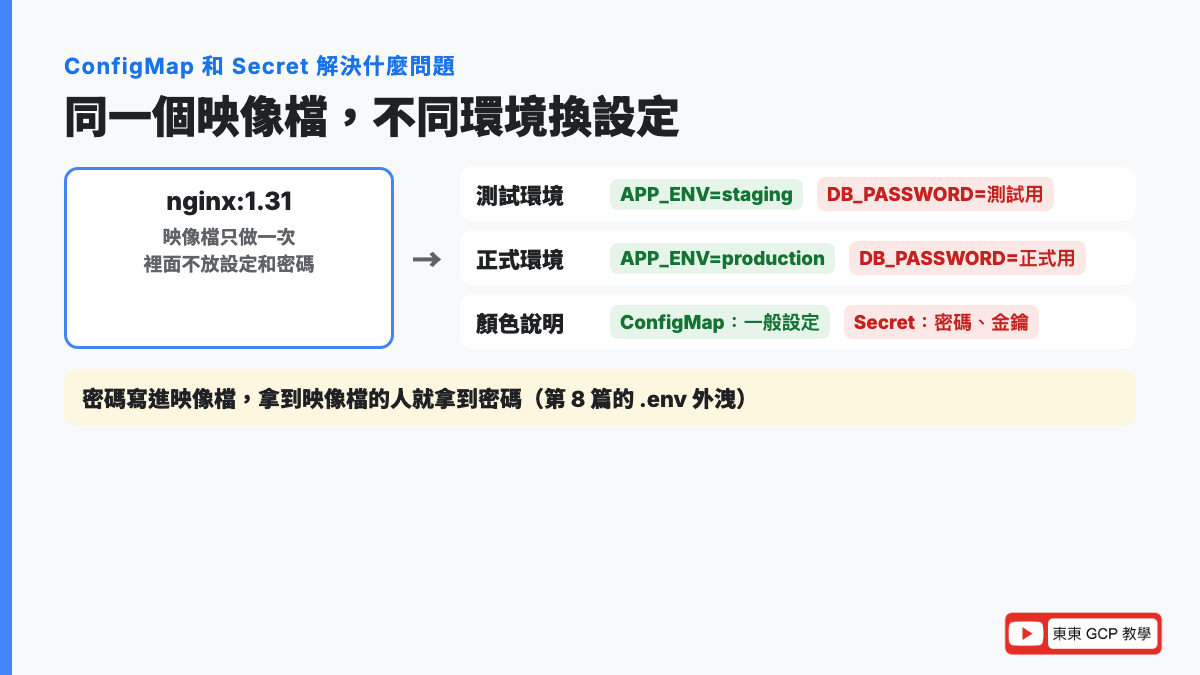
同一個網站,測試環境連測試資料庫、正式環境連正式資料庫,密碼也不一樣。如果把設定和密碼寫進映像檔,每換一個環境就要重新打包一次,而且拿到映像檔的人就拿到密碼(第 8 篇示範過 .env 被打包進去)。Kubernetes 的解法是把設定拿出來,放進 ConfigMap 和 Secret。
這篇在 Cloud Shell 實際做給你看:用兩種方式把 ConfigMap 交給 Pod(環境變數、檔案),改了設定之後檔案約 85 秒自動更新、環境變數完全不會變;再用一行 base64 -d 證明 Secret 不是加密。
這是「容器系列」的第 15 篇。全部在 Cloud Shell 實際跑過,輸出都是真實結果(2026 年 11 月實測,Minikube v1.38.1、Kubernetes v1.35.1)。Deployment 的寫法請先看第 12 篇:Deployment 教學:自動補位、擴縮、滾動更新與回滾。
為什麼你需要知道
- 一個映像檔走遍所有環境:測試、預備、正式用同一個映像檔,只換設定,才能確保「測試過的就是上線的那一份」
- 密碼不能進映像檔、也不能進 Git:映像檔會被推到倉庫、程式碼會被很多人看到,密碼放在裡面等於公開
- 很多人以為 Secret 有加密:網路上不少文章說 Secret「用 base64 保護資料」,這是錯的。不知道這點,權限一開放,密碼就外洩了
- 改設定要不要重開,影響上線流程:設定用環境變數給,改了要重開 Pod;用檔案給,會自動更新但要等。實測兩者差很多
- 證照必考:CKAD 幾乎一定會考「建 ConfigMap、Secret,再用環境變數或 Volume 給 Pod」
ConfigMap 是什麼
ConfigMap 是 Kubernetes 裡存放「一般設定」的地方,內容是一組「名字=值」,或整個設定檔(Kubernetes 官方說明:ConfigMaps)。
- 比喻:連鎖餐廳每間分店的「店務設定表」:營業時間、今日特餐、招牌顏色。廚房設備(映像檔)每間店都一樣,設定表各店自己填
- 來龍去脈:config 是 configuration(設定)、map 是「對照表」。Docker 時代用
-e環境變數或掛設定檔(第 5 篇的 Bind Mount),Kubernetes 把這些設定變成叢集裡的一個物件,可以用 YAML 管理 - 為什麼要學:環境名稱、功能開關、外部服務網址、log 等級這些「不是秘密、但每個環境不一樣」的值,都放 ConfigMap
環境變數是程式執行時,作業系統交給它的一組「名字=值」,程式用名字就能讀到值,例如 Python 的 os.environ.get("APP_ENV")(第 4 篇的 Flask 範例就是這樣讀 APP_ENV)。
Secret 是什麼
Secret 是 Kubernetes 裡存放「敏感資料」的地方,例如密碼、API 金鑰、憑證(Kubernetes 官方說明:Secrets)。用法跟 ConfigMap 幾乎一樣,差別是 Kubernetes 會用比較小心的方式處理它。
- 比喻:店長辦公室抽屜裡的保險箱密碼。它跟店務設定表一樣是「各店不同的設定」,但只有少數人該看到
- 來龍去脈:Secret 的資料用 base64 寫法存放。base64 是一種「把任何資料轉成英文字母和數字」的寫法,原本是為了讓二進位檔(例如憑證)能放進純文字的 YAML,不是加密
- 為什麼要學:要知道它能做什麼、不能做什麼。官方文件寫明 Secret 預設以未加密的方式存在 etcd(第 9 篇講過的叢集資料庫),能讀 Secret 的人就能看到內容
ConfigMap 和 Secret 比一比
| ConfigMap | Secret | |
|---|---|---|
| 放什麼 | 一般設定 | 密碼、金鑰、憑證 |
| YAML 裡的值 | 直接寫原文 | base64 寫法(也可以用 stringData 寫原文) |
| 加密 | 沒有 | 預設也沒有,要另外設定 etcd 加密 |
| 大小上限 | 1MiB | 1MiB |
| 給 Pod 的方式 | 環境變數、檔案 | 環境變數、檔案 |
1MiB 約 105 萬個位元組,放設定綽綽有餘;官方設這個上限,是怕太大的物件吃光 API 伺服器和 kubelet 的記憶體(2026 年 11 月查官方文件)。大檔案請放 Volume(第 16 篇)。
兩種給 Pod 的方式,更新行為不一樣
| 方式 | YAML 寫法 | 改了 ConfigMap 之後 |
|---|---|---|
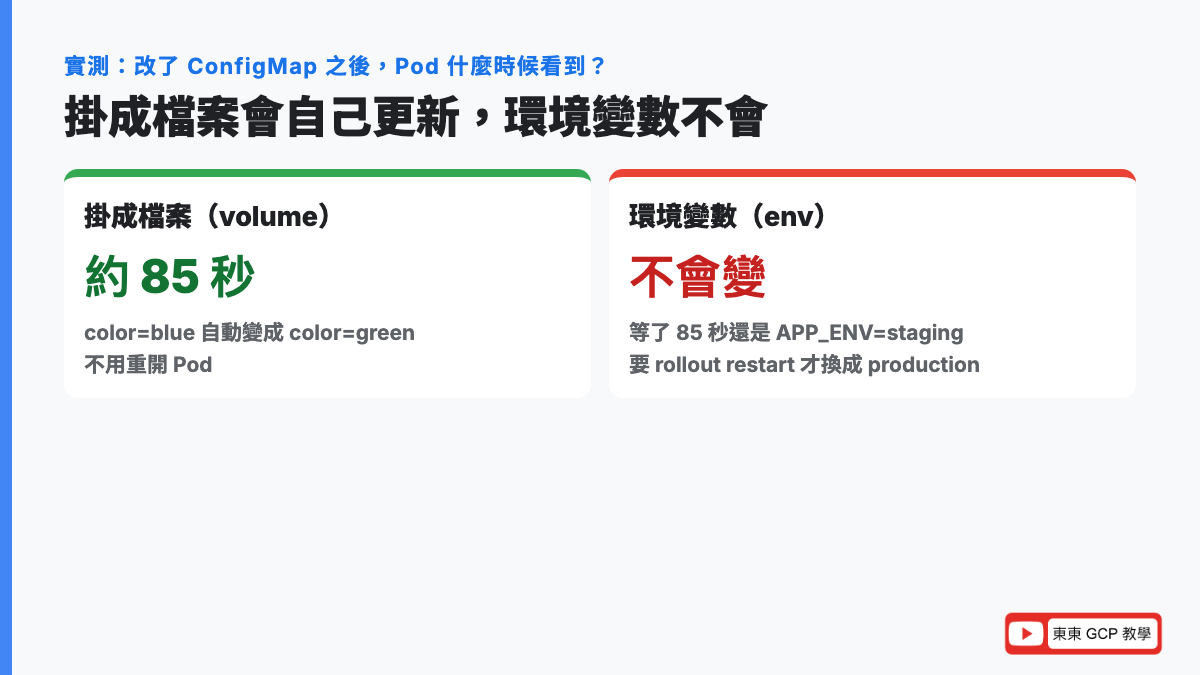
| 環境變數 | envFrom、env.valueFrom | Pod 不會看到新值,要重開 Pod |
| 檔案(Volume) | volumes.configMap+volumeMounts | 自動更新,但要等一段時間 |
官方文件說,檔案的更新要等「kubelet 的同步週期+快取」,可能要一分鐘以上。實測是 約 85 秒。
怎麼選:
- 程式只在啟動時讀一次設定 → 用環境變數,改設定時順便
kubectl rollout restart重開(第 12 篇的滾動更新,不停機) - 程式會自己重新讀設定檔(例如 nginx 可以 reload)→ 用檔案,改了不用重開
- 想確保設定不會被誤改 → 設
immutable: true(不可修改),要改就建一份新的
動手做:ConfigMap、Secret 交給 Pod,再改一次看看
這段在 Cloud Shell(不用設專案) 做,不會花錢,大約 20 分鐘。怎麼打開 Cloud Shell 請看第 1 篇的步驟,跳出「授權 Cloud Shell」按「拒絕」就好。截圖裡的提示字元有縮短,你的畫面會是「你的帳號@cloudshell:~$」。
步驟 1:開叢集
mkdir -p ~/k8s-cfg && cd ~/k8s-cfg; minikube start --cni=kindnet | tail -1(前面省略:版本提醒和硬碟空間警告)
🏄 Done! kubectl is now configured to use "minikube" cluster and "default" namespace by default
--cni=kindnet 的原因請看第 13 篇的「實測時的意外」,在 Cloud Shell 開 Minikube 建議都加上。
步驟 2:用指令建一個 ConfigMap
kubectl create configmap app-config --from-literal=APP_ENV=staging --from-literal=WELCOME='hello v1'; kubectl get configmap app-config -o yaml | grep -B1 -A3 '^data'configmap/app-config created
apiVersion: v1
data:
APP_ENV: staging
WELCOME: hello v1
kind: ConfigMap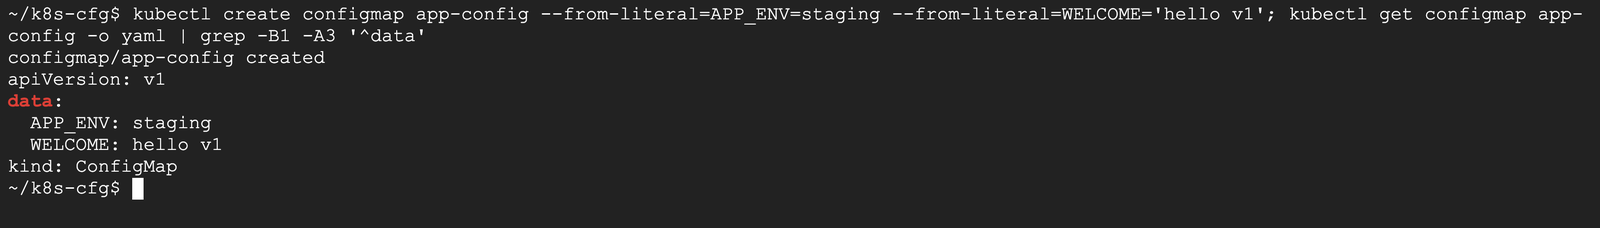
--from-literal=名字=值:直接在指令裡給值(literal 是「字面上的值」),可以給好幾個- YAML 的
data:底下就是這兩個值,直接是原文
grep -B1 -A3 '^data' 是只看 data 那行的前 1 行和後 3 行,YAML 其他部分先跳過。
步驟 3:用檔案建 ConfigMap
很多程式的設定是一整個檔案。先寫一個設定檔,再把整個檔案放進 ConfigMap:
cat > app.properties <<'EOF'
color=blue
max_items=20
EOF
kubectl create configmap app-file --from-file=app.properties; kubectl describe configmap app-file | sed -n '1,12p'
configmap/app-file created
Name: app-file
Namespace: default
Labels: <none>
Annotations: <none>
Data
====
app.properties:
----
color=blue
max_items=20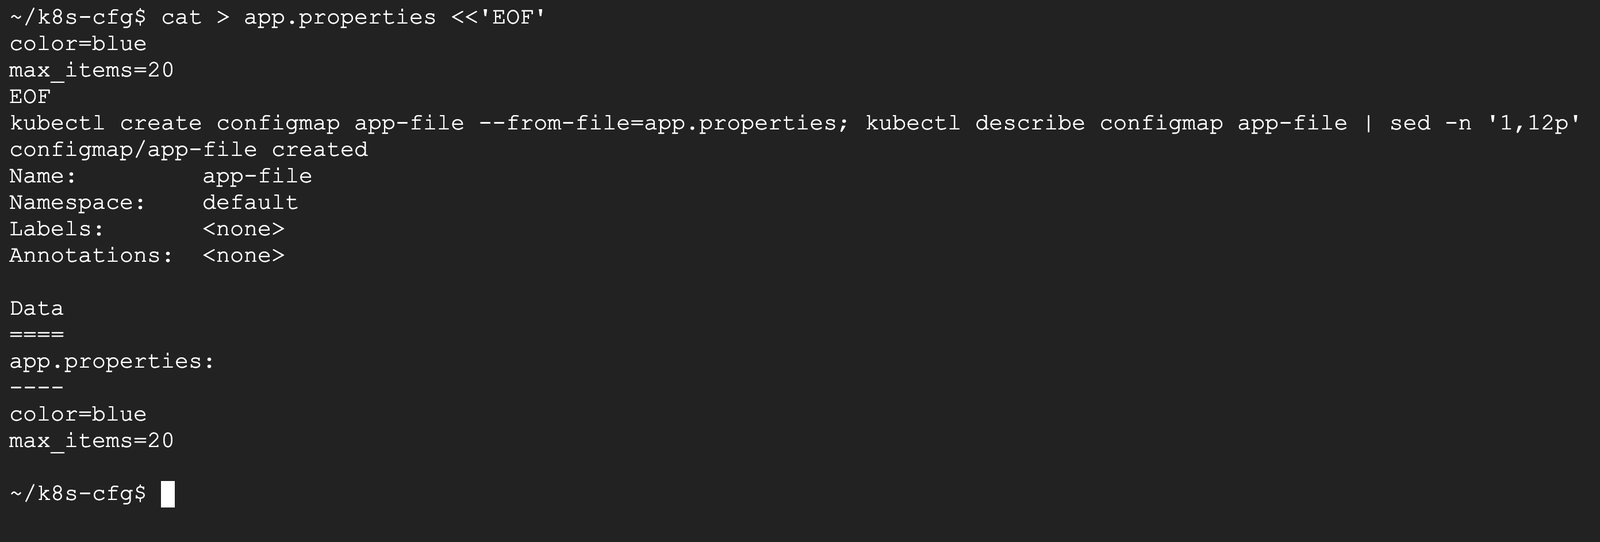
--from-file=檔名:檔名變成 key、檔案內容變成值。等一下掛進 Pod,就會出現一個叫 app.properties 的檔案。
步驟 4:建一個 Secret
kubectl create secret generic db-secret --from-literal=DB_USER=admin --from-literal=DB_PASSWORD='S3cr3t!'; kubectl get secret db-secret -o yaml | grep -A3 '^data'secret/db-secret created
data:
DB_PASSWORD: UzNjcjN0IQ==
DB_USER: YWRtaW4=
kind: Secret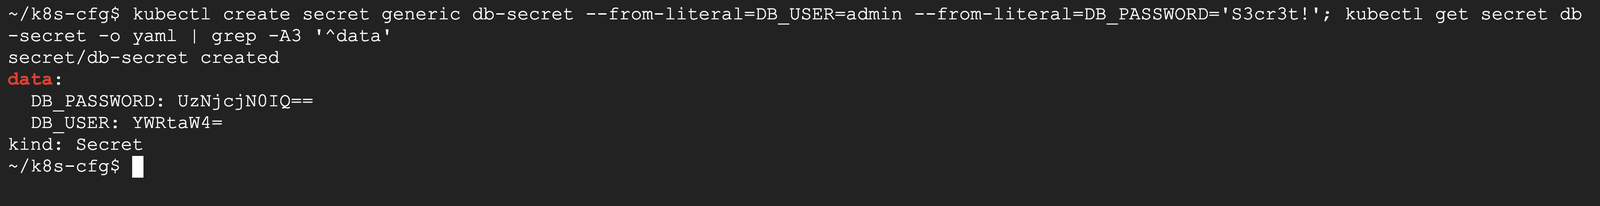
generic是最常用的一般型 Secret(另外還有放 HTTPS 憑證的tls、放映像檔倉庫登入資料的docker-registry)- 密碼
S3cr3t!外面加單引號,是因為!在 bash 裡有特殊意義 - YAML 裡的值變成
UzNjcjN0IQ==、YWRtaW4=,看起來像加密,其實不是
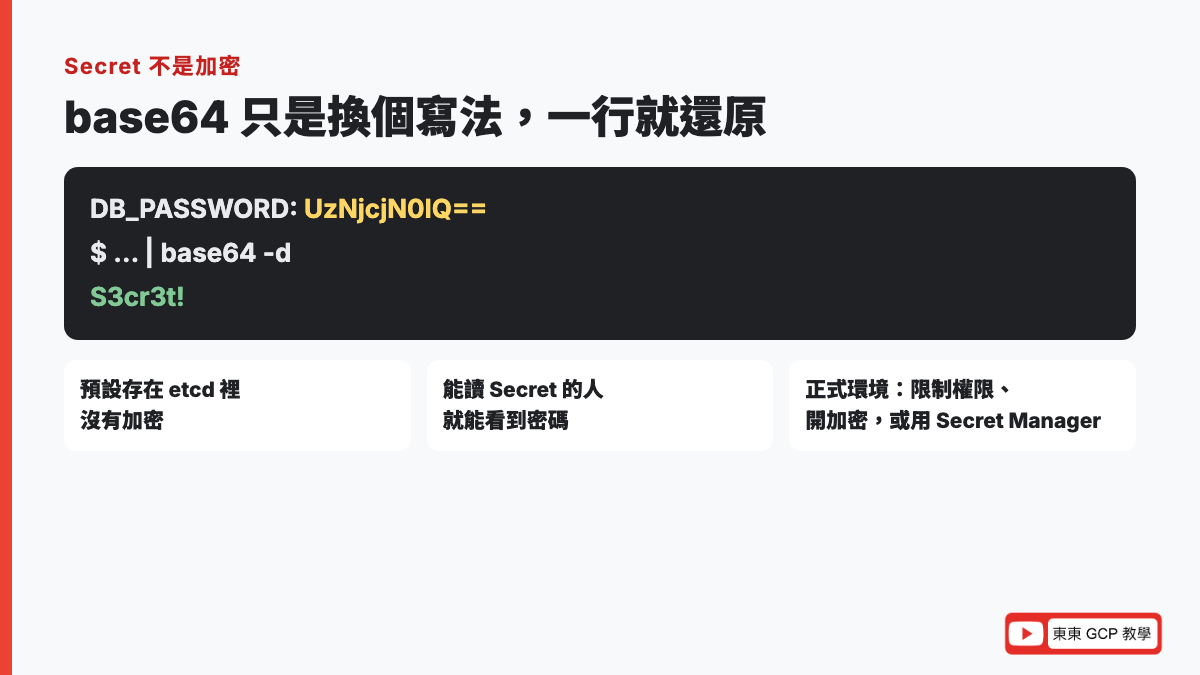
步驟 5:一行指令還原密碼
kubectl get secret db-secret -o jsonpath='{.data.DB_PASSWORD}'; echo; kubectl get secret db-secret -o jsonpath='{.data.DB_PASSWORD}' | base64 -d; echoUzNjcjN0IQ==
S3cr3t!
base64 -d(decode,解碼)一下就變回 S3cr3t!,不需要任何鑰匙。所以能讀 Secret 的人,就能看到密碼。保護 Secret 靠的是:限制誰能讀(第 26 篇會碰到的權限設定)、開啟 etcd 加密,或改用雲端的密碼管理服務。
步驟 6:寫一個用到 ConfigMap 和 Secret 的 Deployment
這份 YAML 用三種方式把設定交給 nginx 容器:
cat > deploy.yaml <<'EOF'
apiVersion: apps/v1
kind: Deployment
metadata:
  name: cfg-demo
spec:
  replicas: 1
  selector:
    matchLabels:
      app: cfg-demo
  template:
    metadata:
      labels:
        app: cfg-demo
    spec:
      containers:
      - name: web
        image: nginx:1.31
        envFrom:
        - configMapRef:
            name: app-config
        env:
        - name: DB_USER
          valueFrom:
            secretKeyRef:
              name: db-secret
              key: DB_USER
        volumeMounts:
        - name: config-volume
          mountPath: /etc/app
        - name: secret-volume
          mountPath: /etc/secret
          readOnly: true
      volumes:
      - name: config-volume
        configMap:
          name: app-file
      - name: secret-volume
        secret:
          secretName: db-secret
EOF
kubectl apply -f deploy.yaml; kubectl rollout status deployment cfg-demo; P=$(kubectl get pods -l app=cfg-demo -o name); echo $P
deployment.apps/cfg-demo created
Waiting for deployment "cfg-demo" rollout to finish: 0 of 1 updated replicas are available...
deployment "cfg-demo" successfully rolled out
pod/cfg-demo-5d9d9dcf8f-9tnsw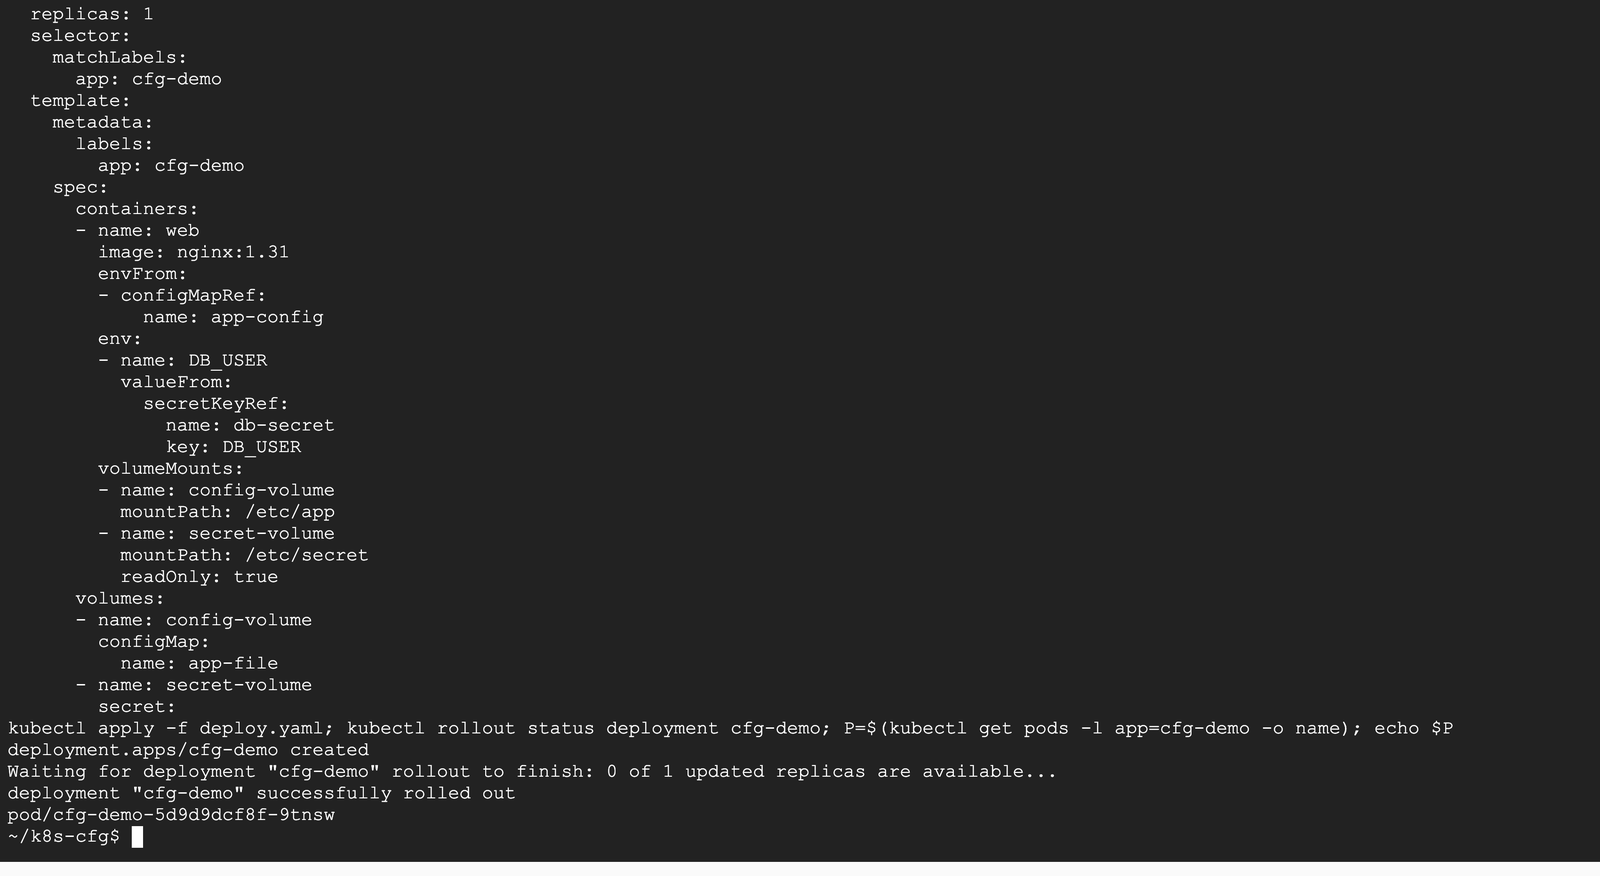
三種方式:
envFrom.configMapRef:把app-config裡每一個值都變成環境變數(APP_ENV、WELCOME)env.valueFrom.secretKeyRef:只挑db-secret裡的DB_USER這一個值,變成環境變數volumes+volumeMounts:把app-file掛成/etc/app資料夾裡的檔案;把db-secret掛成/etc/secret,readOnly: true是唯讀
volumes 是「這個 Pod 有哪些儲存空間」,volumeMounts 是「掛到容器的哪個路徑」,兩邊用 name 對上。Volume 第 16 篇會細講。最後把 Pod 名字存進變數 P,後面幾步都會用。
步驟 7:進 Pod 看設定有沒有到
kubectl exec $P -- env | grep -E 'APP_ENV|WELCOME|DB_' | sort; kubectl exec $P -- cat /etc/app/app.properties; kubectl exec $P -- ls /etc/secretAPP_ENV=staging
DB_USER=admin
WELCOME=hello v1
color=blue
max_items=20
DB_PASSWORD
DB_USER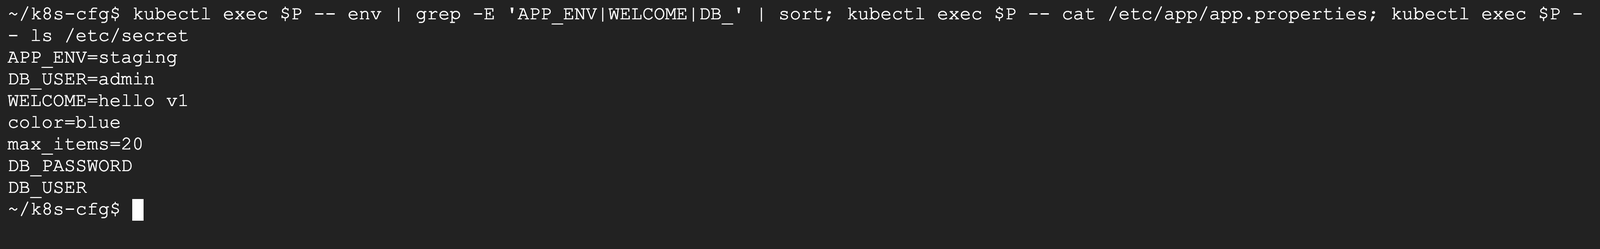
- 環境變數:
APP_ENV、WELCOME來自 ConfigMap,DB_USER來自 Secret,而且是解碼後的admin,程式不用自己處理 base64 /etc/app/app.properties:就是步驟 3 那個檔案/etc/secret底下每個 key 變成一個檔案,DB_PASSWORD檔案的內容就是密碼原文
密碼用檔案給比用環境變數安全一點:環境變數有時會被程式印進日誌、錯誤訊息裡;檔案比較不容易被不小心印出來。
步驟 8:改 ConfigMap,計時等檔案更新
把設定檔改成 color=green,同時把 app-config 改成正式環境的值;然後每 5 秒檢查一次 Pod 裡的檔案變了沒:
cat > app.properties <<'EOF'
color=green
max_items=50
EOF
kubectl create configmap app-file --from-file=app.properties --dry-run=client -o yaml | kubectl apply -f -
kubectl create configmap app-config --from-literal=APP_ENV=production --from-literal=WELCOME='hello v2' --dry-run=client -o yaml | kubectl apply -f -
date +%T; for i in $(seq 1 30); do kubectl exec $P -- cat /etc/app/app.properties | grep -q green && echo "file updated after about $((i*5)) seconds" && break; sleep 5; done; date +%T
Warning: resource configmaps/app-file is missing the kubectl.kubernetes.io/last-applied-configuration annotation which is required by kubectl apply. kubectl apply should only be used on resources created declaratively by either kubectl create --save-config or kubectl apply. The missing annotation will be patched automatically.
configmap/app-file configured
Warning: resource configmaps/app-config is missing the kubectl.kubernetes.io/last-applied-configuration annotation which is required by kubectl apply. kubectl apply should only be used on resources created declaratively by either kubectl create --save-config or kubectl apply. The missing annotation will be patched automatically.
configmap/app-config configured
16:00:46
file updated after about 85 seconds
16:02:08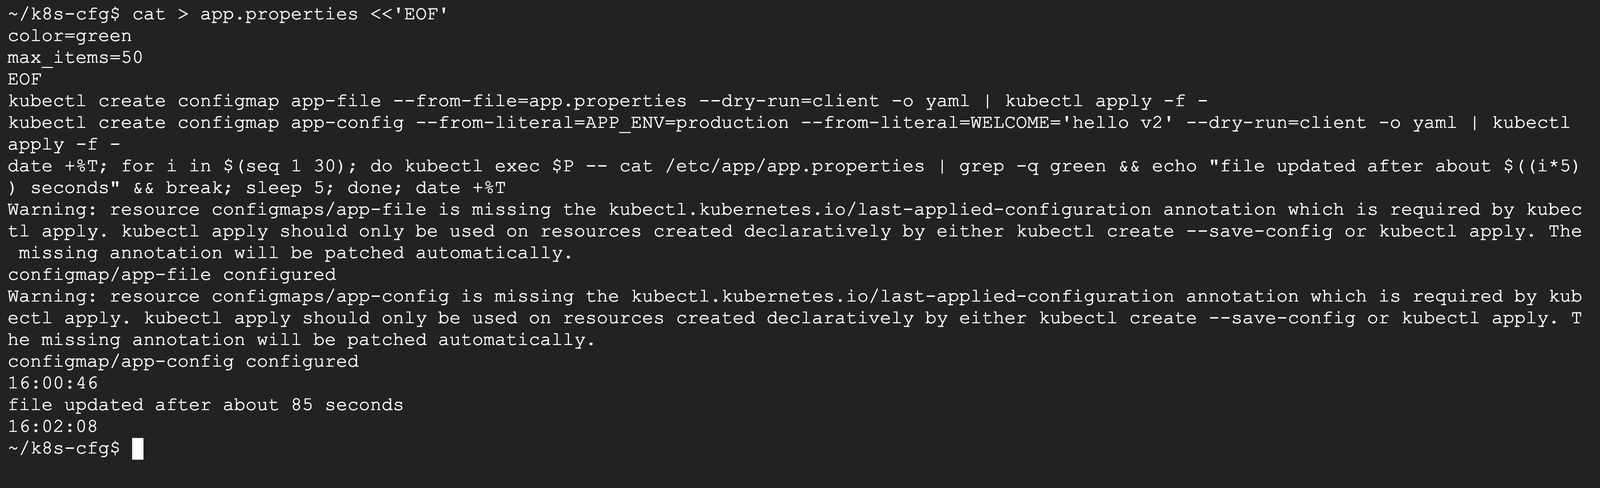
kubectl create ... --dry-run=client -o yaml | kubectl apply -f -:用 create 產生新的 YAML,再交給 apply 更新。這是「用指令改 ConfigMap」的常用寫法,-f -的-代表「從前一個指令接過來」- 兩行
Warning的原因在「實測時的意外」第 2 點,不影響結果 - 迴圈每 5 秒檢查一次,約 85 秒後檔案變成
green。date +%T印出的時間(UTC,台灣要加 8 小時)從 16:00:46 到 16:02:08,差 82 秒,對得上
步驟 9:檔案變了,環境變數沒變
kubectl exec $P -- cat /etc/app/app.properties; kubectl exec $P -- env | grep APP_ENVcolor=green
max_items=50
APP_ENV=staging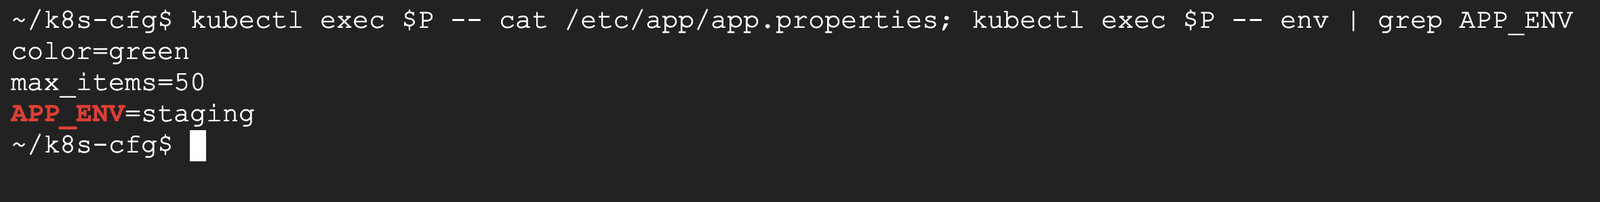
同一個 Pod:檔案是新的(green、50),環境變數還是舊的 staging。環境變數是容器啟動那一刻決定的,之後不會再變。
步驟 10:重開 Pod,環境變數才換
kubectl rollout restart deployment cfg-demo; kubectl rollout status deployment cfg-demo; P=$(kubectl get pods -l app=cfg-demo -o name | tail -1); kubectl exec $P -- env | grep -E 'APP_ENV|WELCOME' | sortdeployment.apps/cfg-demo restarted
Waiting for deployment "cfg-demo" rollout to finish: 1 old replicas are pending termination...
Waiting for deployment "cfg-demo" rollout to finish: 1 old replicas are pending termination...
deployment "cfg-demo" successfully rolled out
APP_ENV=production
WELCOME=hello v2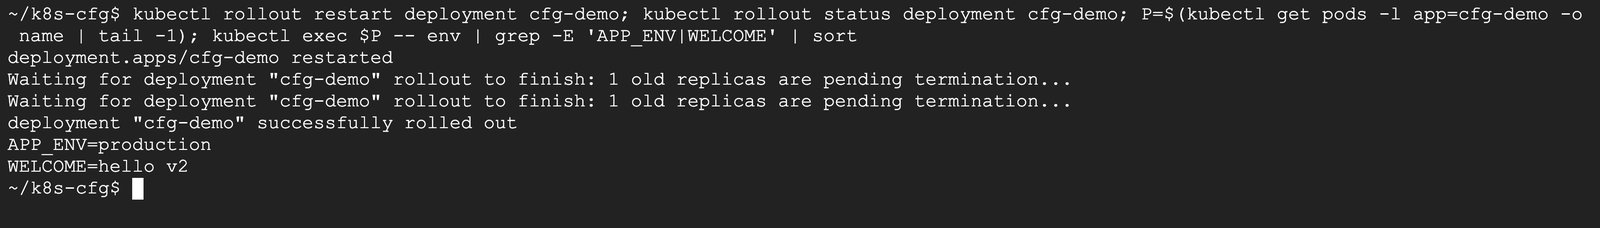
kubectl rollout restart 是「設定都不改,照滾動更新的方式把 Pod 全部換新」。新的 Pod 啟動時讀到新的 ConfigMap,環境變數就是 production、hello v2 了。
步驟 11:設成不可修改的 ConfigMap
cat > frozen.yaml <<'EOF'
apiVersion: v1
kind: ConfigMap
metadata:
  name: frozen
immutable: true
data:
  LEVEL: "1"
EOF
kubectl apply -f frozen.yaml; kubectl patch configmap frozen -p '{"data":{"LEVEL":"2"}}'
configmap/frozen created
The ConfigMap "frozen" is invalid: data: Forbidden: field is immutable when `immutable` is set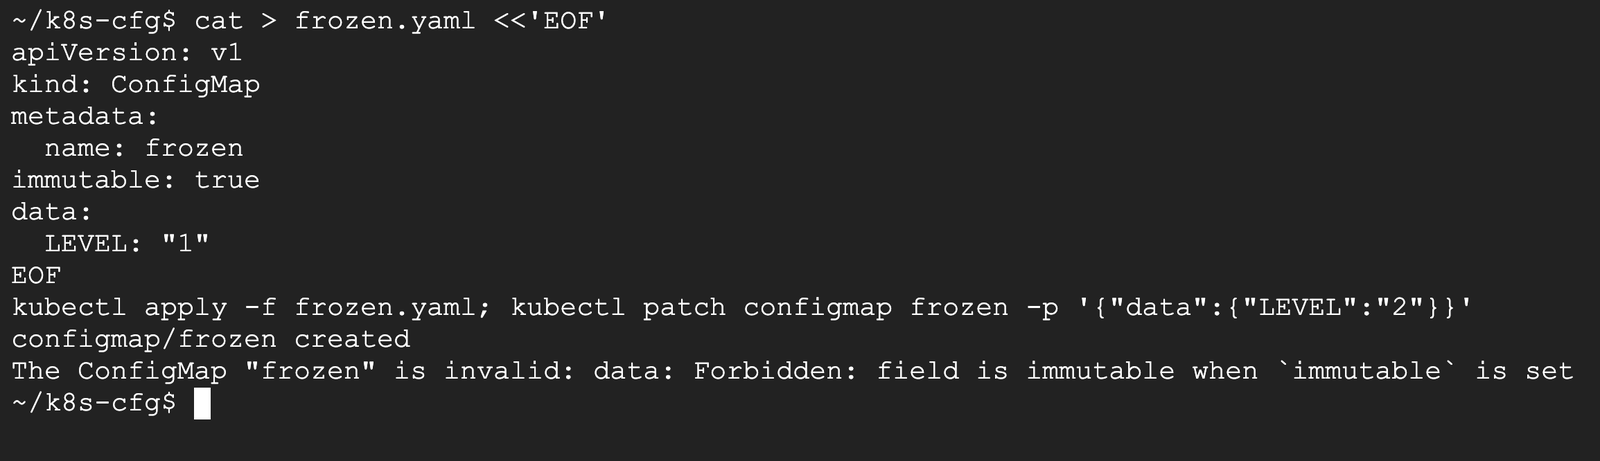
immutable: true:建好之後內容不能改kubectl patch是「只改其中幾個欄位」的指令,這裡想把LEVEL改成 2,被Forbidden擋下LEVEL: "1"的 1 要加引號:ConfigMap 的值一定要是文字,不加引號 YAML 會當成數字而報錯
官方文件列出 immutable 的兩個好處:避免誤改造成服務中斷;kubelet 不用一直盯著它有沒有變,叢集裡 ConfigMap 很多時可以減輕 API 伺服器的負擔。設了之後不能改回來,要改就刪掉重建,或建一個新名字(例如 app-config-v2)再讓 Deployment 指過去。
實測時的意外
1. 檔案更新要等 85 秒
很多人改完 ConfigMap 馬上去看 Pod,發現沒變,以為設定失敗。實測掛成檔案的要約 85 秒才同步;官方文件說延遲是 kubelet 同步週期加上快取時間。改完要馬上生效,就直接 kubectl rollout restart。
另外,用 subPath 只掛單一檔案的,官方文件說不會自動更新,跟環境變數一樣要重開。
2. 用 create 建、用 apply 改,會跳警告
步驟 8 出現 missing the kubectl.kubernetes.io/last-applied-configuration annotation 警告。原因是 kubectl apply 會在物件上留一份「上次 apply 的內容」,用來比對這次改了什麼;用 kubectl create 建的物件沒有這份紀錄。kubectl 會自動補上,所以結果正確。想避免,從一開始就用 YAML 檔+kubectl apply 建,或 create 時加 --save-config。
3. Secret 給環境變數時已經解碼
YAML 裡看到的是 YWRtaW4=,但 Pod 裡的環境變數 DB_USER 是 admin,/etc/secret/DB_USER 檔案內容也是 admin。Kubernetes 會自動解碼,程式直接讀就好,不要在程式裡再 base64 解一次。
用完記得刪
kubectl delete -f deploy.yaml -f frozen.yaml; kubectl delete configmap app-config app-file; kubectl delete secret db-secret; minikube delete | tail -1deployment.apps "cfg-demo" deleted from default namespace
configmap "frozen" deleted from default namespace
configmap "app-config" deleted from default namespace
configmap "app-file" deleted from default namespace
secret "db-secret" deleted from default namespace
💀 Removed all traces of the "minikube" cluster.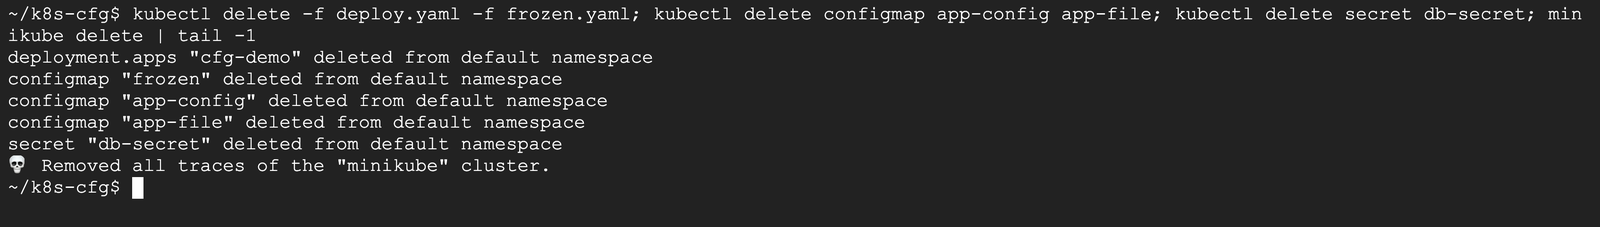
Cloud Shell 和 Minikube 都不收費。~/k8s-cfg 資料夾裡的 YAML 和 app.properties 會留著;這篇的 S3cr3t! 只是示範用的假密碼,真的密碼不要寫進任何檔案或 Git。
到了 GCP 上叫什麼
- GKE:ConfigMap、Secret 用法一樣。差別是 GKE 的控制平面由 Google 管,etcd 預設會用 Google 的加密機制存放;需要更嚴格時可以開「應用程式層 Secret 加密」,用你自己在 Cloud KMS 管理的金鑰再加一層
- Secret Manager:Google Cloud 的密碼管理服務,有版本、權限、存取紀錄。正式環境常見的做法是密碼放 Secret Manager,GKE 透過 Secret Manager 外掛把它掛進 Pod,不用存在 Kubernetes 的 Secret 裡
- Cloud Run:沒有 ConfigMap 和 Secret 物件,環境變數直接設在服務上,密碼從 Secret Manager 讀,站上有一篇 Cloud Run 讀取 Secret Manager
讓 GKE 的 Pod 有權限讀 Secret Manager,要用第 26 篇〈Workload Identity 是什麼〉的做法。
面試/證照會怎麼問
面試常見題
- 「ConfigMap 和 Secret 差在哪?」:ConfigMap 放一般設定、Secret 放敏感資料;Secret 用 base64 存放、可以分開設定權限,但 base64 不是加密,預設 etcd 也沒加密
- 「改了 ConfigMap,Pod 會自動拿到新值嗎?」:掛成檔案的會(實測約 85 秒),環境變數不會,要重開 Pod;用 subPath 掛的也不會
- 「Secret 怎麼保護?」:RBAC 限制誰能讀、開 etcd 加密(在 GKE 用應用程式層 Secret 加密)、或用外部密碼管理服務(Secret Manager、Vault)
- 「密碼用環境變數還是檔案給比較好?」:檔案比較不容易被印進日誌;環境變數比較簡單
- 「為什麼不把設定寫進映像檔?」:同一個映像檔要能在不同環境用;密碼進映像檔等於公開
RBAC(Role-Based Access Control,角色權限控管)是「依照角色決定誰能對什麼資源做什麼事」的機制,第 26 篇會用到。
Kubernetes 證照(CKAD、CKA)
上機實作考(445 美元、2 小時,2026 年 11 月查 Linux Foundation 官方頁)。ConfigMap、Secret 常見題型:
- 用
--from-literal或--from-file建 ConfigMap、Secret - 把某個 key 用
env.valueFrom變成指定名稱的環境變數 - 把整個 ConfigMap 用
envFrom給容器 - 把 Secret 掛成 Volume 到指定路徑
- 把 Secret 解碼查內容(
base64 -d)
看到這些字,就想到這個
| 題目關鍵字 | 想到 |
|---|---|
| 「非機密設定」「環境變數」 | ConfigMap |
| 「密碼」「API key」「憑證」 | Secret |
| 「base64」 | Secret 的存放寫法,不是加密 |
| 「改設定不用重開」 | 掛成 Volume(不能用 subPath) |
| 「設定不能被改」 | immutable: true |
| 「GCP 上的密碼管理」 | Secret Manager |
常見問答
ConfigMap 和 Secret 有什麼不同?
ConfigMap 放一般設定,值直接是原文;Secret 放密碼、金鑰、憑證,值用 base64 寫法存放,可以單獨控管誰能讀。兩者給 Pod 的方式一樣(環境變數或檔案),大小上限都是 1MiB。最大的誤解是以為 Secret 有加密,其實預設沒有。
Secret 是加密的嗎?
不是。Secret 的值只是用 base64 寫法存放,實測 UzNjcjN0IQ== 接 base64 -d 一行就還原成 S3cr3t!。官方文件寫明 Secret 預設以未加密的方式存在 etcd。保護方式是限制讀取權限、開啟 etcd 加密,或改用 Secret Manager 這類外部服務。
改了 ConfigMap,為什麼 Pod 沒有變?
要看 ConfigMap 怎麼給 Pod。用環境變數給的,容器啟動後就不會再變,要 kubectl rollout restart 重開;掛成檔案的會自動更新,但要等一段時間,實測約 85 秒;用 subPath 掛單一檔案的不會自動更新。
密碼應該用環境變數還是檔案給 Pod?
兩種都可以,檔案稍微安全一點,因為環境變數比較容易被程式印進日誌或錯誤訊息。實測掛成檔案時,/etc/secret 底下每個 key 是一個檔案,內容已經解碼成原文,程式直接讀就好。
ConfigMap 可以放多大的檔案?
單一 ConfigMap 和 Secret 的上限都是 1MiB(約 105 萬位元組),官方設這個限制是怕太大的物件吃光 API 伺服器和 kubelet 的記憶體。設定檔通常只有幾 KB,夠用;大檔案或資料請用 Volume(第 16 篇)。
immutable 的 ConfigMap 要怎麼改?
不能改,也不能把 immutable 改回 false。實測用 kubectl patch 修改,回應 Forbidden: field is immutable。要改就刪掉重建,或建一個新名字的 ConfigMap,再把 Deployment 改成指向新的,順便觸發滾動更新。
重點整理
- 設定和密碼拿出映像檔:一般設定放 ConfigMap、敏感資料放 Secret,同一個映像檔走遍所有環境
- 兩種給法:環境變數(
envFrom、env.valueFrom)和檔案(volumes);Secret 給到 Pod 時已經解碼 - 更新行為不同:檔案約 85 秒自動更新,環境變數要
kubectl rollout restart - Secret 不是加密:base64 一行還原,預設 etcd 也不加密;正式環境要限權限、開加密或用 Secret Manager
immutable: true防止誤改,設了就改不回來;兩者上限都是 1MiB
延伸閱讀
本系列
- 第 4 篇:Dockerfile 怎麼寫?從零打包你的第一個網頁映像檔
- 第 8 篇:映像檔太肥怎麼辦?Docker 多階段建置與 .dockerignore
- 第 12 篇:Deployment 教學:自動補位、擴縮、滾動更新與回滾
- 上一篇:第 14 篇:Ingress 是什麼?用網址路徑把流量分給不同服務(含 Gateway API)
- 下一篇:第 16 篇:K8s 資料怎麼保存?Volume、PV、PVC 一次看懂
站上相關文章
設定和密碼搞定之後,下一步是讓資料在 Pod 重建後還留得住。如果你想有系統地從容器一路學到在 Google Cloud 上部署服務,可以看看東東的 GCP 課程,或加 LINE 聊聊你現在的狀況,一起找出最適合你的學習順序。