Workload Identity 是什麼?讓 GKE 的 Pod 不放金鑰,就能用自己的身分存取 GCP 服務。
第 25 篇把程式部署到 GKE 並讓它自動擴展,但真正的應用程式很少只回一句「Hello」:它要讀 Cloud Storage 的檔案、寫 BigQuery、拿 Secret Manager 的密碼。這些都是 Google Cloud 的服務,Pod 要先證明「我是誰、我有沒有權限」才進得去。
這篇講 GKE 上最推薦的做法:Workload Identity Federation for GKE(以前叫 Workload Identity)。全程不產生任何金鑰檔案,只用一條 IAM 授權,就讓指定的 Pod 讀得到一個 Cloud Storage bucket;另一個沒授權的 Pod 在同一台機器上,讀同一個檔案會被擋下來(403)。
這是「容器系列」第 26 篇,也是 GKE 三篇的最後一篇。全部在 Cloud Shell 實際跑過,輸出都是真實結果(2026 年 11 月實測,GKE 1.36.4、Google Cloud SDK 592.0.0)。名稱、做法是 2026 年 11 月查官方文件的現況,以後可能調整。
為什麼你需要知道
- 金鑰外洩是雲端最常見的資安事故之一:服務帳戶金鑰是一個 JSON 檔,放進映像檔、Git 或 Kubernetes Secret 都可能被複製走。官方文件直接寫:金鑰預設沒有到期日,刪掉之前一直有效,而且登入時不會被兩步驟驗證擋下
- 新公司、新機構可能根本建不了金鑰:官方文件寫,2024 年 5 月 3 日以後建立的 Google Cloud 機構,預設就啟用「停用服務帳戶金鑰建立」的機構政策。網路上教你「下載金鑰、放進 Secret」的舊教學,在新環境會直接卡住
- 不設定的話,Pod 預設什麼權限都沒有:GKE Autopilot 一律開啟 Workload Identity,但開啟本身不給任何權限。程式一呼叫 Google Cloud API 就 403,不知道原因會在權限上卡很久
- 面試和證照常考:「GKE 上的應用程式怎麼安全存取 Cloud Storage」「為什麼不要用服務帳戶金鑰」是 ACE、PCA 和資安相關職缺的經典題
Workload Identity 是什麼:Pod 的專屬門禁卡
Workload Identity Federation for GKE 是 GKE 內建的身分機制:它把 Kubernetes 的服務帳戶,對應成 Google Cloud IAM 認得的身分,讓 Pod 不用金鑰檔案就能拿到短效權杖,去存取被授權的 Google Cloud 服務。
- 白話:每個 Pod 出門辦事,不帶鑰匙,而是在門口刷「自己的門禁卡」;門禁卡 1 小時自動失效、自動換新,能開哪幾扇門由管理員在 IAM 設定。這張門禁卡在技術上叫權杖(Token):一串有期限的通行碼,呼叫 API 時附上它,對方就知道你是誰
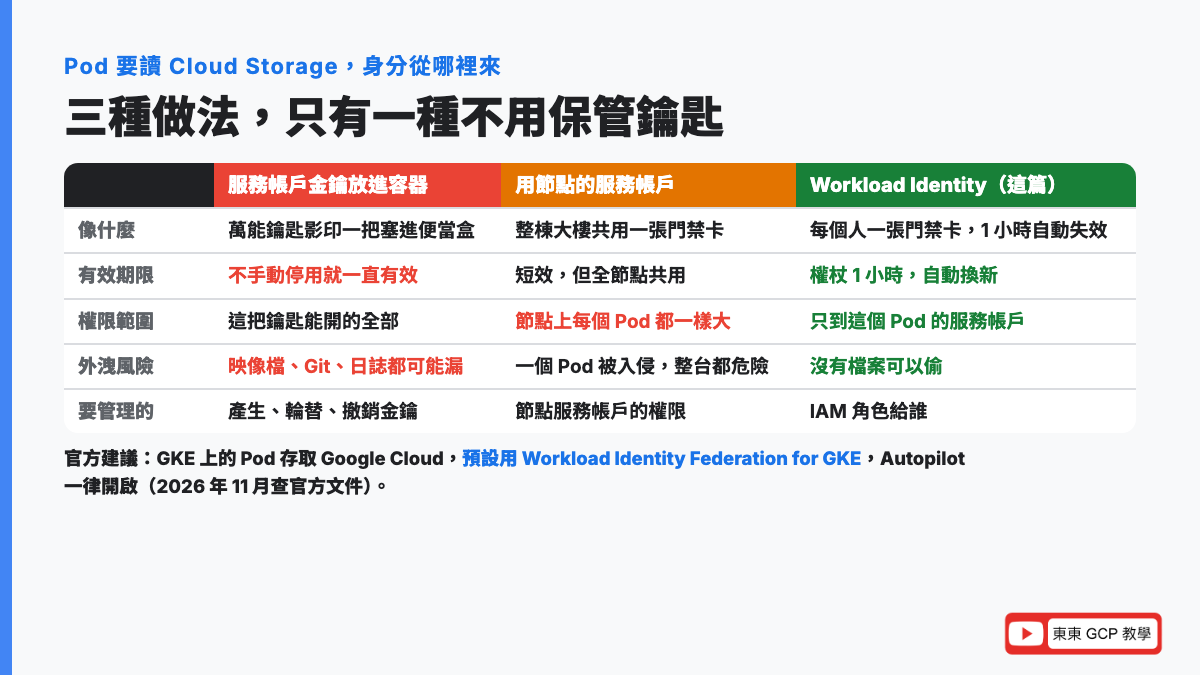
- 比喻:公司大樓。服務帳戶金鑰像把萬能鑰匙影印一把塞進每個員工的便當盒,掉了就麻煩;節點的服務帳戶像整層樓共用一張門禁卡;Workload Identity 是每個人一張印了名字的門禁卡,權限按人給
- 來龍去脈:Google 在 2019 年 6 月推出 GKE Workload Identity,用來取代「把金鑰放進 Secret」和「共用節點服務帳戶」兩種舊做法。2024 年改名為 Workload Identity Federation for GKE,同時推出更簡單的設定方式:可以直接把 IAM 角色給 Kubernetes 服務帳戶,不用再多建一個 IAM 服務帳戶(官方部落格,2024 年 11 月)
- 為什麼要學:GKE 上任何要讀寫 Google Cloud 服務的程式都會用到。不會設定,就只能退回用金鑰,或給節點太大的權限,兩條都是資安稽核會被抓的路
這篇會用到兩種「服務帳戶」,名字很像但是兩個系統的東西:
| Kubernetes 服務帳戶(KSA) | IAM 服務帳戶 | |
|---|---|---|
| 是什麼 | K8s 裡給 Pod 用的身分,屬於某個命名空間 | Google Cloud 裡給程式用的身分,長得像 email |
| 誰管 | kubectl create serviceaccount | gcloud iam service-accounts create |
| 本系列用過嗎 | 這篇第一次用;每個命名空間都會自動有一個叫 default 的 | 第 21 篇(Cloud Build 用的 ct-build) |
| 這篇用到嗎 | 用,Pod 就是靠它拿身分 | 新做法不用,舊做法才要 |
命名空間(Namespace)是 K8s 叢集裡的「分隔間」,同一個叢集可以用它把不同團隊或不同應用的資源分開,第 9 篇有說明。IAM(Identity and Access Management)是 Google Cloud 管「誰能對哪個資源做什麼」的系統,角色與權限的基礎可以看GCP 的 Cloud IAM 角色與權限控管介紹。
服務帳戶金鑰為什麼不要放進容器
服務帳戶金鑰(Service account key)是一個 JSON 檔,裡面有一把私鑰,拿到這個檔案的人就能用這個服務帳戶的身分呼叫 Google Cloud API。官方的服務帳戶金鑰最佳做法列出三個主要風險(2026 年 11 月查):
| 風險 | 官方怎麼說 | 放進容器會怎樣 |
|---|---|---|
| 外洩 | 金鑰可能跑到不該在的地方,攻擊者拿來登入 | 映像檔推上倉庫、程式碼推上 Git、kubectl describe 截圖,都可能把它帶出去 |
| 沒有到期日 | IAM 建立的金鑰預設不會過期,刪掉前一直有效 | 員工離職、專案結束,金鑰還能用 |
| 比密碼更好用 | 使用者帳號有兩步驟驗證,服務帳戶金鑰登入不會被擋 | 偷到就直接能用 |
官方也寫了,攻擊者會去掃開源專案的程式碼、公開的 Cloud Storage bucket 和外洩資料包找金鑰。所以這篇完全不建立金鑰,示範的就是「不用金鑰也做得到」。
三種做法比一次
| 服務帳戶金鑰放進 Secret | 用節點的服務帳戶 | Workload Identity Federation for GKE | |
|---|---|---|---|
| 怎麼做 | 下載 JSON 金鑰,存成 K8s Secret 掛進 Pod | 什麼都不設定,Pod 借用節點那台機器的身分 | 給 Pod 指定 KSA,IAM 授權給這個 KSA |
| 權限範圍 | 這把金鑰能開的全部 | 同一台節點上所有 Pod 都一樣 | 只到這個 KSA |
| 有效期限 | 不刪就一直有效 | 短效權杖 | 短效權杖(這篇實測約 1 小時) |
| 要管理的 | 產生、輪替、撤銷金鑰 | 節點服務帳戶的權限 | IAM 角色給誰 |
| 官方建議 | 避免 | 不適合多團隊共用叢集 | 建議用這個 |
這張表整理自官方 Workload Identity 說明的「替代方案」一段(2026 年 11 月查)。官方的說法是:另外兩種做法都要在安全上妥協,所以推薦 Workload Identity。
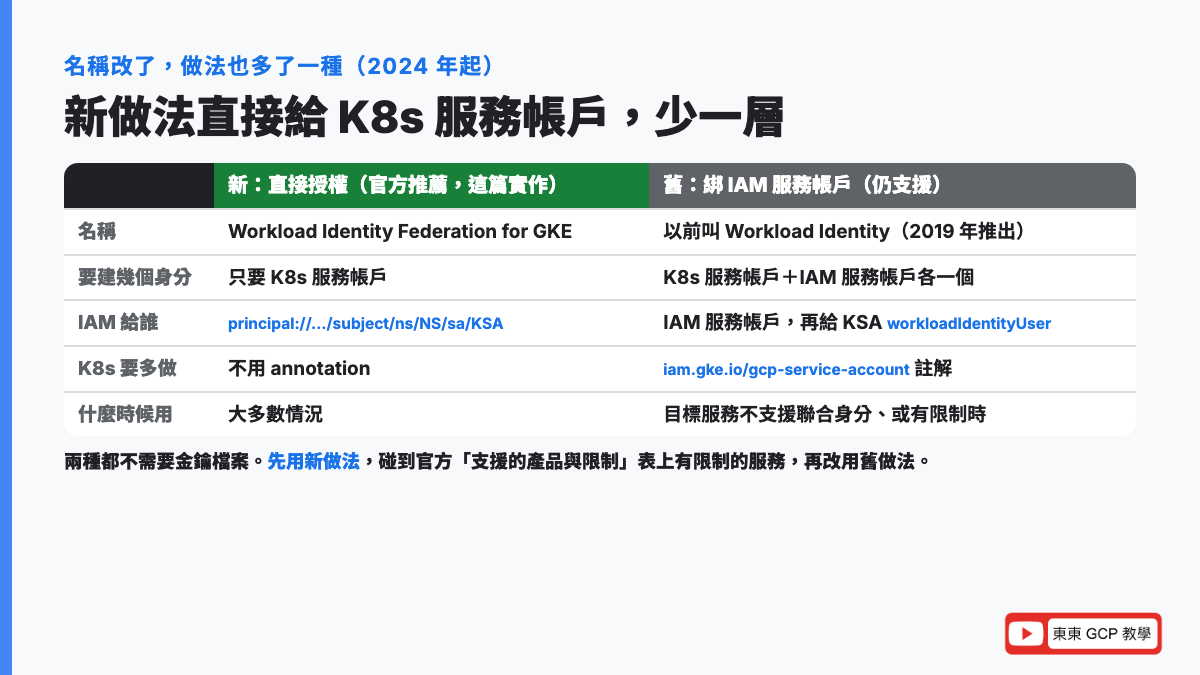
名稱和做法的新舊對照
| 新做法:直接授權給 KSA(這篇實作) | 舊做法:KSA 綁 IAM 服務帳戶 | |
|---|---|---|
| 官方名稱 | Workload Identity Federation for GKE | 以前叫 Workload Identity |
| 要建幾個身分 | 只要 KSA | KSA+IAM 服務帳戶各一個 |
| IAM 授權給誰 | principal://…/subject/ns/命名空間/sa/KSA | IAM 服務帳戶;另外給 KSA roles/iam.workloadIdentityUser |
| K8s 要多做 | 不用 | 在 KSA 加註解 iam.gke.io/gcp-service-account |
| 什麼時候用 | 大多數情況 | 目標服務不支援聯合身分,或有官方列出的限制時 |
官方的設定說明把新做法放在主流程,舊做法放在「替代方案」一節,並寫明舊做法仍然支援(2026 年 11 月查)。哪些服務有限制,要看官方的「Workload Identity Federation 支援的產品與限制」表;這篇用的 Cloud Storage 是正式版支援,但 bucket 必須開啟統一值區層級存取權(Uniform bucket-level access),用舊式 ACL 的 bucket 會被拒絕。
背後怎麼運作:Pod 沒有金鑰,怎麼拿到權杖
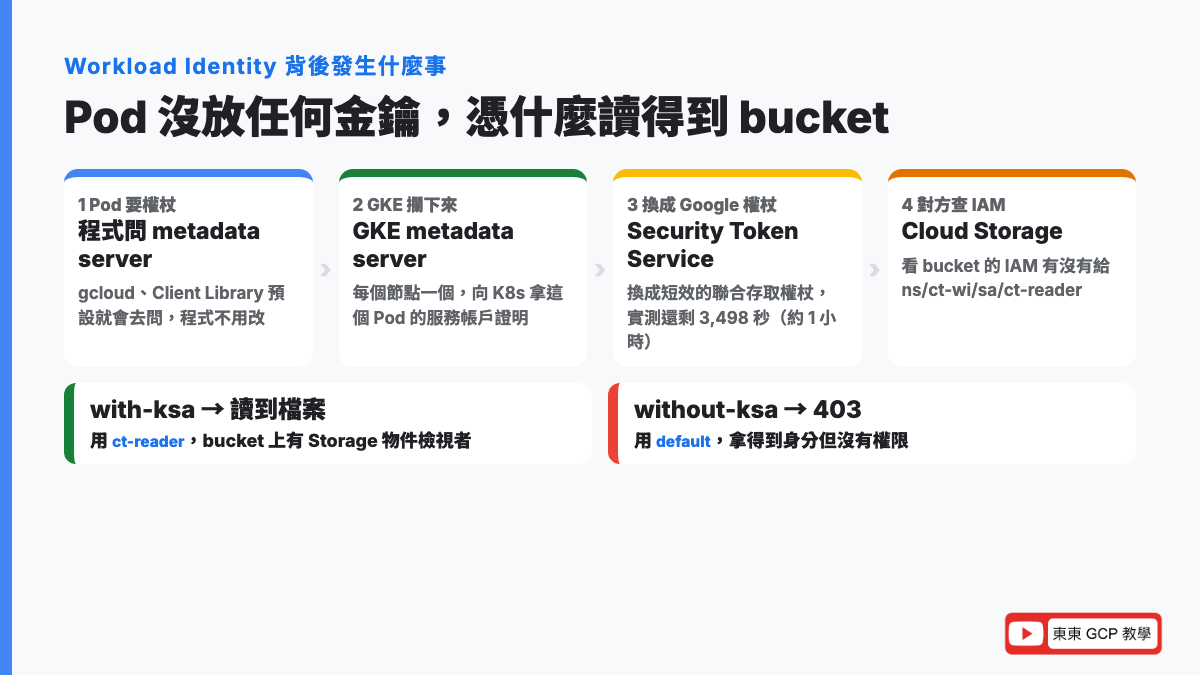
- Pod 裡的程式(gcloud、Google Cloud 的 Client Library)要權杖時,預設會去問 metadata server,也就是每台 Google Cloud 機器內建的「資訊服務台」,網址
http://metadata.google.internal - 開了 Workload Identity 的節點上,有一個 GKE metadata server 把這個請求攔下來,它在每個節點各跑一個
- GKE metadata server 向 Kubernetes 拿「這個 Pod 用的是哪個 KSA」的證明,再交給 Google 的 Security Token Service(安全權杖服務)換成一張短效的「聯合存取權杖」
- 程式拿這張權杖去呼叫 Cloud Storage,Cloud Storage 查 IAM:這個 bucket 有沒有給
ns/ct-wi/sa/ct-reader權限
權杖預設 1 小時(3,600 秒)有效,GKE metadata server 會快取、快到期時自動換新(官方說明,2026 年 11 月查)。程式碼完全不用改:只要用的是 Google 官方的 Client Library 或 gcloud,它們本來就會去問 metadata server。
principal 識別碼怎麼讀
新做法在 IAM 授權時,「給誰」要寫一串很長的 principal 識別碼(IAM 用來指定「這個身分」的固定格式)。這篇實際用的是:
principal://iam.googleapis.com/projects/600195576280/locations/global/workloadIdentityPools/dong-dong-gcp-3.svc.id.goog/subject/ns/ct-wi/sa/ct-reader拆開來看:
| 片段 | 意思 |
|---|---|
projects/600195576280 | 專案編號(數字),不是專案 ID |
workloadIdentityPools/dong-dong-gcp-3.svc.id.goog | 這個專案的「工作負載身分集區」,GKE 自動建立,格式固定是「專案 ID.svc.id.goog」 |
subject/ns/ct-wi/sa/ct-reader | 命名空間 ct-wi 裡、名叫 ct-reader 的 KSA |
把 principal://…/subject/… 換成 principalSet://…/namespace/ct-wi,就是「這個命名空間裡所有 Pod」;也可以指定「某個叢集的所有 Pod」。官方提醒:同一個專案的所有叢集共用同一個身分集區,兩個叢集裡同名的命名空間和 KSA 會被當成同一個身分,所以不信任的團隊要放在不同專案(官方說明,2026 年 11 月查)。
算一次:這篇的實作花多少錢
Workload Identity 本身在 GKE 定價頁沒有獨立的收費項目(2026 年 11 月查),錢花在叢集和 Pod 上。
假設:跟這篇一樣,沿用第 24 篇的 Autopilot 叢集,跑 2 個 Pod,每個要求 250m CPU、512Mi 記憶體(暫存空間沒寫,Autopilot 補 1 GiB),做完約 30 分鐘。台灣 asia-east1 單價用第 24 篇查的那組(2026 年 11 月 Cloud Billing Catalog API):
| 項目 | 每小時單價 |
|---|---|
| CPU | 每 vCPU 0.0515 美元 |
| 記憶體 | 每 GiB 0.0056998 美元 |
| 暫存空間 | 每 GiB 0.0001608 美元 |
| 叢集管理費 | 每個叢集 0.10 美元 |
- 每個 Pod 每小時:0.25 × 0.0515 + 0.5 × 0.0056998 + 1 × 0.0001608 = 0.012875 + 0.0028499 + 0.0001608 = 約 0.0159 美元
- 2 個 Pod 半小時:0.0159 × 2 × 0.5 = 約 0.016 美元
- 叢集管理費半小時:0.10 × 0.5 = 0.05 美元;GKE 每個帳單帳戶每月有 74.40 美元的免費額度,剛好抵一個 Autopilot 或單區域 Standard 叢集一整個月的管理費(官方定價頁,2026 年 11 月查)
- Cloud Storage 只放一個 24 位元組的檔案、放不到 1 小時,費用小到算不出來
這幾個數字代表什麼:
- 身分這件事不花錢,花錢的是 Pod 的 requests:這篇的 Pod 用
google/cloud-sdk:slim只是為了方便下 gcloud 指令,正式的程式通常比它小 - 管理費才是大頭:0.10 美元/小時看起來小,一個月就是 72 美元;免費額度只抵一個叢集,練習完一定要刪(這篇最後會刪)
- 權杖交換有上限但很高:Security Token Service 的權杖交換配額是每分鐘 6,000 次,GKE metadata server 又會快取權杖,一般應用碰不到(官方說明,2026 年 11 月查)
動手做:讓一個 Pod 讀得到 bucket,另一個讀不到
這段在 Cloud Shell,專案 dong-dong-gcp-3(換成你自己的專案)做,大約 20 分鐘。
會花錢:沿用第 24 篇的 GKE Autopilot 叢集 ct-gke(管理費每小時 0.10 美元,可以被每月免費額度抵掉);2 個 Pod 照 requests 計費;1 個 Cloud Storage bucket。照上面算,半小時內做完刪掉,大約 0.07 美元以內。開始前建議先看GCP 帳單爆炸防護設好預算警示。
還沒有叢集:照第 24 篇的步驟建一個(gcloud container clusters create-auto ct-gke --region=asia-east1,約 6~7 分鐘)。Autopilot 叢集一律開啟 Workload Identity,不用另外設定。Cloud Shell 怎麼打開請看第 1 篇的步驟,截圖裡的提示字元有縮短,你的畫面會是「你的帳號@cloudshell:~ (你的專案ID)$」。
步驟 1:連上叢集
gcloud container clusters get-credentials ct-gke --region=asia-east1; kubectl get nodesFetching cluster endpoint and auth data.
kubeconfig entry generated for ct-gke.
NAME STATUS ROLES AGE VERSION
gk3-ct-gke-nap-1excmks3-544f3138-xvnz Ready <none> 15m v1.36.4-gke.2377000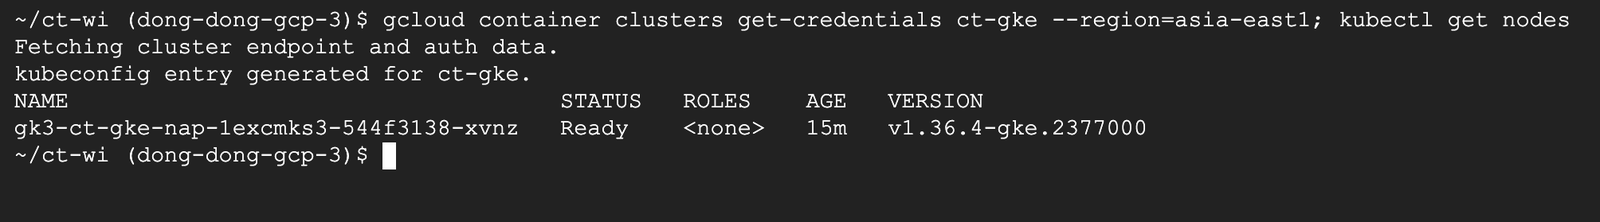
get-credentials把連到ct-gke的地址和鑰匙寫進 Cloud Shell 的~/.kube/config,之後的kubectl都是對這個叢集下指令- 只剩 1 個節點:第 25 篇的工作負載刪掉後,Autopilot 把多的機器收回了。節點的錢不用你付,Autopilot 照 Pod 的 requests 收
步驟 2:確認 Workload Identity 已經開著
gcloud container clusters describe ct-gke --region=asia-east1 --format='value(autopilot.enabled,workloadIdentityConfig.workloadPool)'True dong-dong-gcp-3.svc.id.goog
- 第一欄
True:這是 Autopilot 叢集 - 第二欄是工作負載身分集區(Workload identity pool),有值就代表 Workload Identity 開著。格式固定是「專案 ID.svc.id.goog」,等一下的 principal 識別碼會用到
- Standard 叢集要自己在建立時加
--workload-pool=專案ID.svc.id.goog,節點集區還要開 GKE metadata server;Autopilot 一律開啟、不能關(官方說明,2026 年 11 月查)
步驟 3:把專案 ID、專案編號、bucket 名稱存進變數
PROJECT_ID=$(gcloud config get-value project 2>/dev/null); PROJECT_NUMBER=$(gcloud projects describe $PROJECT_ID --format='value(projectNumber)'); BUCKET=ct-wi-$(date +%m%d%H%M); echo $PROJECT_ID $PROJECT_NUMBER $BUCKETdong-dong-gcp-3 600195576280 ct-wi-11210446
- 專案 ID 是你取的名字(
dong-dong-gcp-3),專案編號是 Google 給的一串數字(600195576280),principal 識別碼兩個都要用 - bucket 名稱全世界不能重複,用日期時間(11 月 21 日 04:46,Cloud Shell 是世界標準時間)當結尾避免撞名。變數是暫存在這個終端機視窗的值,關掉 Cloud Shell 就要重設
步驟 4:建一個 bucket,放一個測試檔
gcloud storage buckets create gs://$BUCKET --location=asia-east1 --uniform-bucket-level-access && echo "hello from ct-wi bucket" > hello.txt && gcloud storage cp hello.txt gs://$BUCKET/ && gcloud storage ls gs://$BUCKETCreating gs://ct-wi-11210446/...
Copying file://hello.txt to gs://ct-wi-11210446/hello.txt
gs://ct-wi-11210446/hello.txt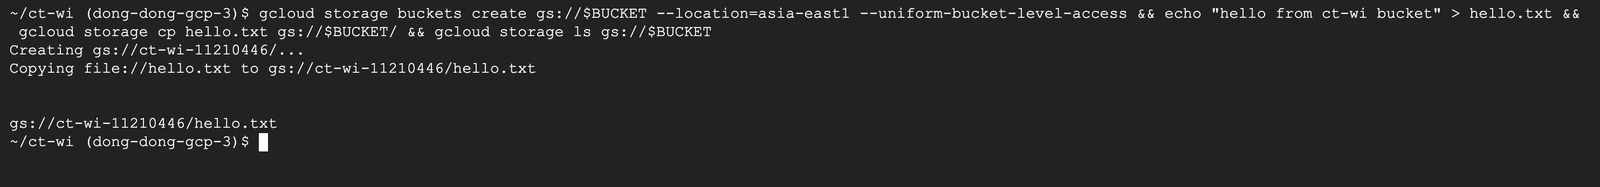
- bucket(值區)是 Cloud Storage 裝檔案的容器,像雲端硬碟裡的一個最上層資料夾
--uniform-bucket-level-access一定要加:Workload Identity 只支援「統一值區層級存取權」的 bucket,權限全部用 IAM 管,不用舊式的逐檔 ACL(官方支援表,2026 年 11 月查)
步驟 5:建命名空間和 Kubernetes 服務帳戶
kubectl create namespace ct-wi; kubectl create serviceaccount ct-reader -n ct-wi; kubectl get serviceaccount -n ct-winamespace/ct-wi created
serviceaccount/ct-reader created
NAME AGE
ct-reader 1s
default 1s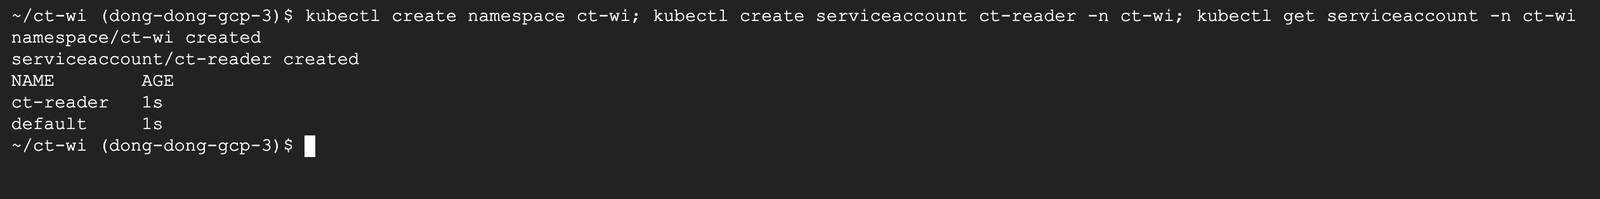
ct-reader是這篇要授權的 KSAdefault是 K8s 自動幫每個命名空間建的 KSA,Pod 沒指定serviceAccountName時就用它。等一下的對照組就是用default
步驟 6:組出這個 KSA 的 principal 識別碼
MEMBER=principal://iam.googleapis.com/projects/$PROJECT_NUMBER/locations/global/workloadIdentityPools/$PROJECT_ID.svc.id.goog/subject/ns/ct-wi/sa/ct-reader; echo $MEMBERprincipal://iam.googleapis.com/projects/600195576280/locations/global/workloadIdentityPools/dong-dong-gcp-3.svc.id.goog/subject/ns/ct-wi/sa/ct-reader
這一串就是 IAM 眼中「ct-wi 命名空間的 ct-reader」。不用在 IAM 另外建任何東西,GKE 開啟 Workload Identity 時,這個身分集區就準備好了。
步驟 7:只在這個 bucket 上,給它「讀檔案」的權限
time gcloud storage buckets add-iam-policy-binding gs://$BUCKET --role=roles/storage.objectViewer --member=$MEMBER --condition=None | sed -E 's/[a-z0-9.]+@gmail\.com/你的帳號/g'最後的 | sed … 是把輸出裡如果出現的 Gmail 帳號換成「你的帳號」,截圖不露帳號用的;你自己跑可以不加。
bindings:
- members:
  - projectEditor:dong-dong-gcp-3
  - projectOwner:dong-dong-gcp-3
  role: roles/storage.legacyBucketOwner
- members:
  - projectViewer:dong-dong-gcp-3
  role: roles/storage.legacyBucketReader
- members:
  - projectEditor:dong-dong-gcp-3
  - projectOwner:dong-dong-gcp-3
  role: roles/storage.legacyObjectOwner
- members:
  - projectViewer:dong-dong-gcp-3
  role: roles/storage.legacyObjectReader
- members:
  - principal://iam.googleapis.com/projects/600195576280/locations/global/workloadIdentityPools/dong-dong-gcp-3.svc.id.goog/subject/ns/ct-wi/sa/ct-reader
  role: roles/storage.objectViewer
etag: CAI=
kind: storage#policy
resourceId: projects/_/buckets/ct-wi-11210446
version: 1
real    0m1.316s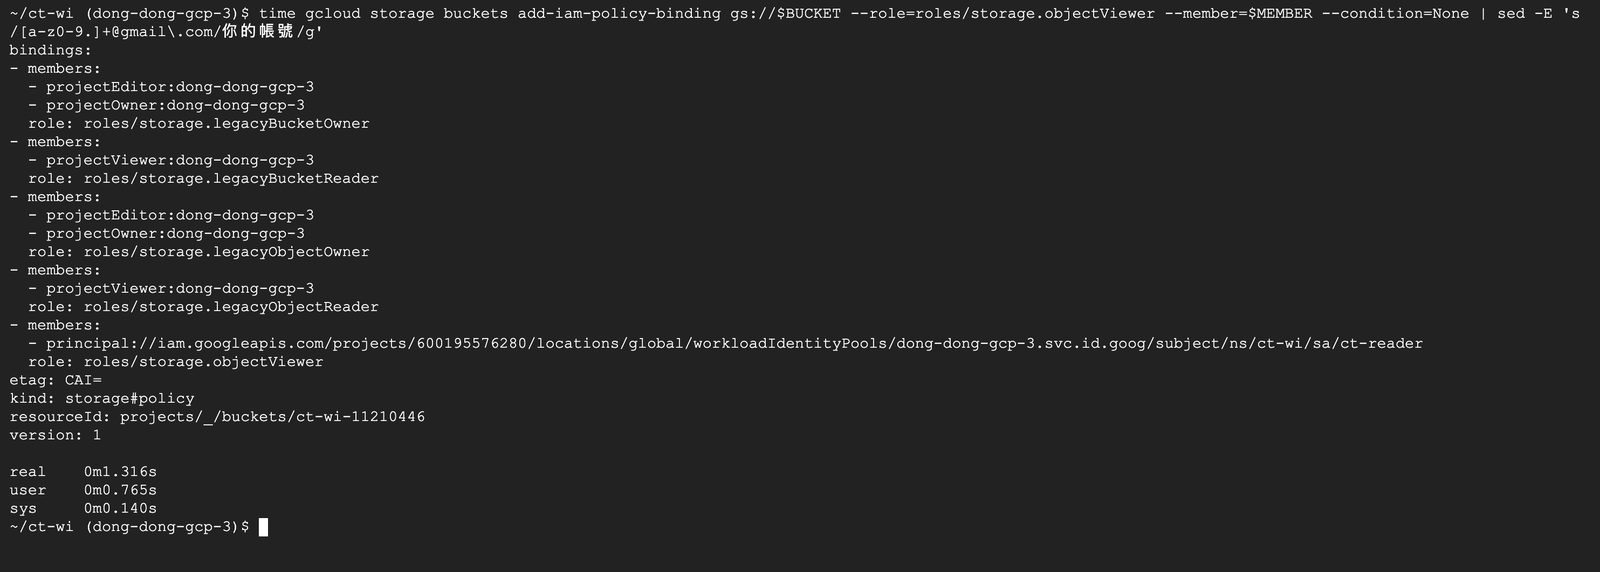
- Storage 物件檢視者(
roles/storage.objectViewer)可以列出和讀取檔案,不能寫、不能刪 - 授權是加在這個 bucket 上,不是整個專案:
ct-reader只看得到這個 bucket,專案裡別的 bucket 一個都碰不到。這就是最小權限原則(只給剛好夠用的權限) - 前面 4 組
legacy開頭的是 bucket 建立時自動帶的「專案擁有者、編輯者、檢視者」便利權限,最後一組才是我們加的。整個動作 1.3 秒
步驟 8:寫兩個 Pod,一個用 ct-reader、一個不指定
cat > pods.yaml <<'EOF'
apiVersion: v1
kind: Pod
metadata:
  name: with-ksa
  namespace: ct-wi
spec:
  serviceAccountName: ct-reader
  containers:
  - name: sdk
    image: google/cloud-sdk:slim
    command: ["sleep", "infinity"]
    resources:
      requests:
        cpu: 250m
        memory: 512Mi
---
apiVersion: v1
kind: Pod
metadata:
  name: without-ksa
  namespace: ct-wi
spec:
  containers:
  - name: sdk
    image: google/cloud-sdk:slim
    command: ["sleep", "infinity"]
    resources:
      requests:
        cpu: 250m
        memory: 512Mi
EOF
cat pods.yaml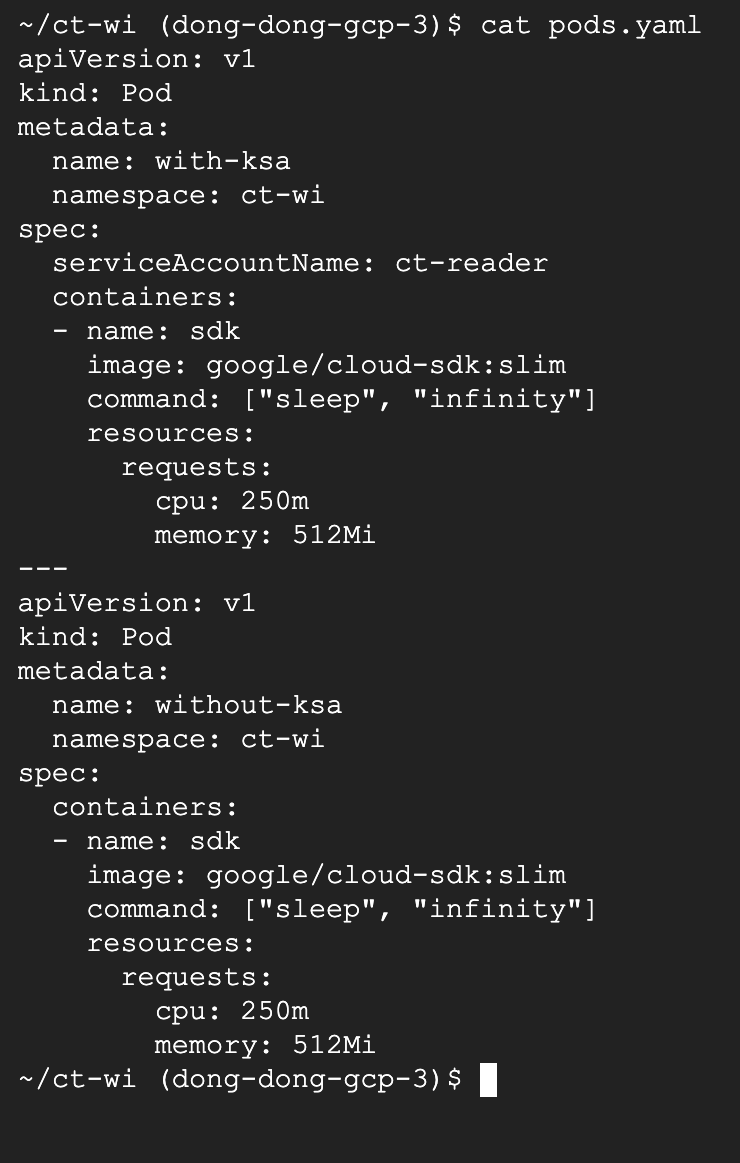
- 兩個 Pod 只差一行:
serviceAccountName: ct-reader google/cloud-sdk:slim是 Google 官方裝好 gcloud 的映像檔,方便直接在 Pod 裡下指令;sleep infinity讓它一直開著等我們進去- 建檔用
cat > 檔名 <<'EOF'整段貼上,第 4 篇有說明。requests 照第 25 篇的經驗一定要寫,不然 Autopilot 會補成 500m、2Gi
步驟 9:部署,等兩個 Pod 都就緒
kubectl apply -f pods.yaml; time kubectl wait --for=condition=Ready pod --all -n ct-wi --timeout=400s; kubectl get pods -n ct-wi -o widepod/with-ksa created
pod/without-ksa created
pod/with-ksa condition met
pod/without-ksa condition met
real 0m52.537s
user 0m0.151s
sys 0m0.064s
NAME READY STATUS RESTARTS AGE IP NODE NOMINATED NODE READINESS GATES
with-ksa 1/1 Running 0 53s 10.70.0.3 gk3-ct-gke-nap-1excmks3-f6b8e9c7-c4xf <none> <none>
without-ksa 1/1 Running 0 53s 10.70.0.6 gk3-ct-gke-nap-1excmks3-f6b8e9c7-c4xf <none> <none>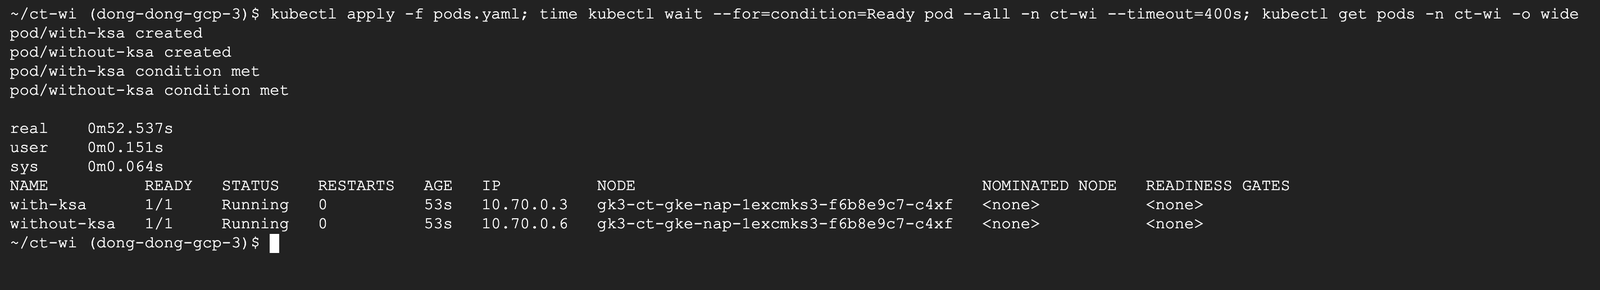
- 52.5 秒就緒,大部分時間在下載
cloud-sdk:slim這個比較大的映像檔 - 兩個 Pod 在同一台節點上。如果用的是「節點的服務帳戶」,它們的權限會一模一樣;用 Workload Identity,接下來會看到兩個的結果完全不同
步驟 10:用 with-ksa 讀 bucket 裡的檔案
time kubectl exec -n ct-wi with-ksa -- gcloud storage cat gs://$BUCKET/hello.txthello from ct-wi bucket
real 0m13.516s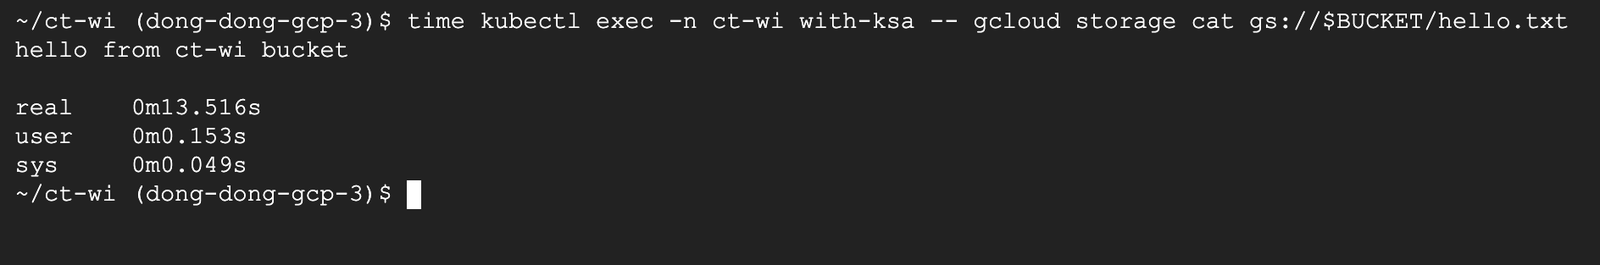
- 讀到了:Pod 裡沒有任何金鑰檔案,也沒有登入過 gcloud,它是用
ct-reader的身分讀的 kubectl exec是「在執行中的 Pod 裡下一個指令」,--後面就是要在 Pod 裡跑的指令(第 11 篇用過)- 13.5 秒偏慢,是 gcloud 在容器裡第一次啟動、載入設定花的時間,不是權限檢查慢
步驟 11:看看 Pod 拿到的是什麼身分
for p in with-ksa without-ksa; do echo "== $p"; kubectl exec -n ct-wi $p -- sh -c "curl -s -H 'Metadata-Flavor: Google' http://metadata.google.internal/computeMetadata/v1/instance/service-accounts/default/email; echo; curl -s -H 'Metadata-Flavor: Google' http://metadata.google.internal/computeMetadata/v1/instance/service-accounts/default/token | sed -E 's/\"access_token\":\"[^\"]*\"/\"access_token\":\"(略)\"/'; echo"; done== with-ksa
dong-dong-gcp-3.svc.id.goog
{"access_token":"(略)","expires_in":3498,"token_type":"Bearer"}
== without-ksa
dong-dong-gcp-3.svc.id.goog
{"access_token":"(略)","expires_in":3513,"token_type":"Bearer"}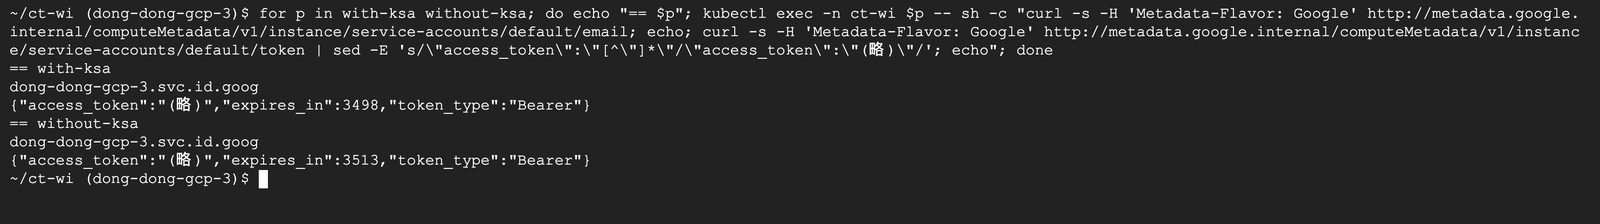
- 這段直接問 metadata server(步驟說明裡的第 1、2 步),用
sed把權杖本體換成「(略)」,權杖不要印出來或貼到任何地方 - 兩個 Pod 都拿得到權杖,對外顯示的名字也一樣是
dong-dong-gcp-3.svc.id.goog。差別藏在權杖裡:一個代表ct-reader、一個代表default expires_in是 3,498 和 3,513 秒,也就是剩不到 1 小時就失效,跟官方寫的權杖壽命 1 小時對得上。偷走也只能用一下子
步驟 12:沒授權的 without-ksa 讀同一個檔案
kubectl exec -n ct-wi without-ksa -- gcloud storage cat gs://$BUCKET/hello.txtERROR: (gcloud.storage.cat) HTTPError 403: Caller does not have storage.objects.get access to the Google Cloud Storage object. Permission 'storage.objects.get' denied on resource '//storage.googleapis.com/projects/_/buckets/ct-wi-11210446/objects/hello.txt' (or it may not exist). This command is authenticated as dong-dong-gcp-3.svc.id.goog which is the active account specified by the [core/account] property.
command terminated with exit code 1
- 403 是「我知道你是誰,但你沒有權限」(第 21 篇也遇過);跟 401「我不知道你是誰」不一樣
- 同一台節點、同一個映像檔、同一個 bucket,只差
serviceAccountName一行,結果一個讀得到、一個被擋。這就是 Workload Identity 做到的「按 Pod 給權限」
步驟 13:with-ksa 想看專案裡其他 bucket,一樣被擋
kubectl exec -n ct-wi with-ksa -- gcloud storage buckets list --project=$PROJECT_IDERROR: (gcloud.storage.buckets.list) HTTPError 403: Caller does not have storage.buckets.list access to the Google Cloud project. Permission 'storage.buckets.list' denied on resource (or it may not exist). This command is authenticated as dong-dong-gcp-3.svc.id.goog which is the active account specified by the [core/account] property.
command terminated with exit code 1
步驟 7 只在 ct-wi-11210446 這個 bucket 上授權,所以 ct-reader 連「專案裡有哪些 bucket」都看不到。萬一這個 Pod 被入侵,攻擊者能碰的也只有這一個 bucket 的檔案,而且只能讀。
步驟 14:從 bucket 這邊看,誰有權限
gcloud storage buckets get-iam-policy gs://$BUCKET | sed -E 's/[a-z0-9.]+@gmail\.com/你的帳號/g'bindings:
- members:
- projectEditor:dong-dong-gcp-3
- projectOwner:dong-dong-gcp-3
role: roles/storage.legacyBucketOwner
- members:
- projectViewer:dong-dong-gcp-3
role: roles/storage.legacyBucketReader
- members:
- projectEditor:dong-dong-gcp-3
- projectOwner:dong-dong-gcp-3
role: roles/storage.legacyObjectOwner
- members:
- projectViewer:dong-dong-gcp-3
role: roles/storage.legacyObjectReader
- members:
- principal://iam.googleapis.com/projects/600195576280/locations/global/workloadIdentityPools/dong-dong-gcp-3.svc.id.goog/subject/ns/ct-wi/sa/ct-reader
role: roles/storage.objectViewer
etag: CAI=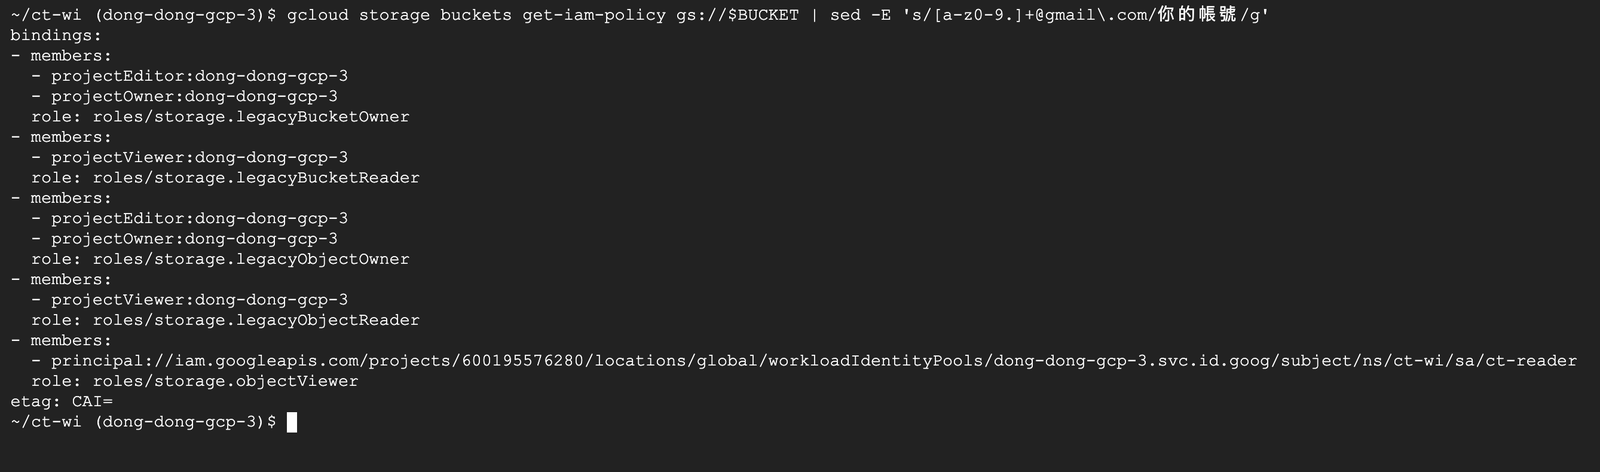
稽核時看這裡就知道「哪個命名空間的哪個 KSA 能讀這個 bucket」,不用去翻某個金鑰檔案被複製到哪些地方。
步驟 15:拿掉授權,看它多快失效
time gcloud storage buckets remove-iam-policy-binding gs://$BUCKET --role=roles/storage.objectViewer --member=$MEMBER --condition=None | sed -E 's/[a-z0-9.]+@gmail\.com/你的帳號/g' | tail -6 - projectViewer:dong-dong-gcp-3
role: roles/storage.legacyObjectReader
etag: CAM=
kind: storage#policy
resourceId: projects/_/buckets/ct-wi-11210446
version: 1
real 0m1.401s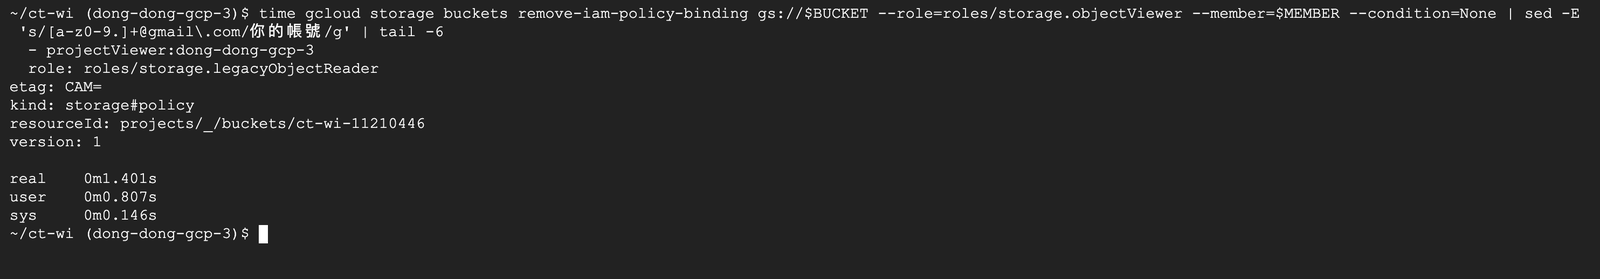
只看最後 6 行:原本最後一組的 ct-reader 不見了,政策版本號 etag 從 CAI= 變成 CAM=。緊接著用 with-ksa 再讀一次:
date +%T; kubectl exec -n ct-wi with-ksa -- gcloud storage cat gs://$BUCKET/hello.txt04:50:05
ERROR: (gcloud.storage.cat) HTTPError 403: Caller does not have storage.objects.get access to the Google Cloud Storage object. Permission 'storage.objects.get' denied on resource '//storage.googleapis.com/projects/_/buckets/ct-wi-11210446/objects/hello.txt' (or it may not exist). This command is authenticated as dong-dong-gcp-3.svc.id.goog which is the active account specified by the [core/account] property.
command terminated with exit code 1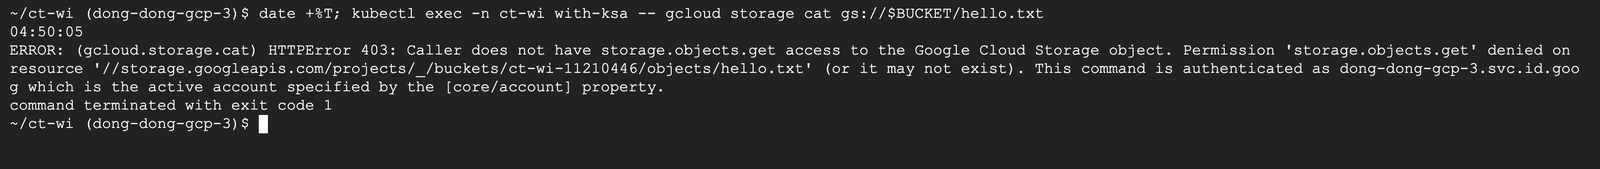
馬上就讀不到了,90 秒後(04:51:44)再試一次也一樣是 403。Pod 手上的權杖還有將近 1 小時才過期,但沒有用:權杖只證明「你是誰」,能不能讀是 Cloud Storage 每次都去查 IAM。所以要收回權限,改 IAM 就好,不用等權杖過期,也不用去追金鑰被複製到哪裡。
實測時的意外
1. 兩個 Pod 顯示的身分一模一樣
步驟 11 問 metadata server,有綁 ct-reader 和沒綁的 Pod,回來的都是 dong-dong-gcp-3.svc.id.goog,403 錯誤訊息裡的「authenticated as」也是這個。直覺會以為「身分一樣,權限應該也一樣」,結果一個讀得到、一個被擋。
原因是 GKE metadata server 對外顯示的是身分集區的名字,真正的身分(哪個命名空間的哪個 KSA)在權杖裡面,IAM 檢查時才看得到。官方文件提到,用舊做法(綁 IAM 服務帳戶)時這裡會顯示 IAM 服務帳戶的 email;新做法就固定是「專案 ID.svc.id.goog」。排錯時不要只看這個名字判斷 Pod 用的是哪個身分,要看 Pod 的 serviceAccountName。
2. google/cloud-sdk:slim 裡沒有 python3
原本想在 Pod 裡用一行 python 讀權杖的到期秒數,結果回 sh: 1: python3: not found(command terminated with exit code 127)。官方的 slim 版映像檔只放 gcloud 執行需要的東西,連 python3 指令都沒有。改用 sed 把權杖本體遮掉後直接印 JSON。
3. 拿掉授權是「立刻」生效
官方 IAM 文件寫,修改 allow 政策「通常 2 分鐘生效,可能要 7 分鐘以上」,這段期間被收回的權限可能還能用(官方說明,2026 年 11 月查)。這次在 Cloud Storage 的 bucket 上拿掉授權,1.4 秒後的下一個請求就 403,90 秒後也一樣。實務上還是要照官方的「最多 7 分鐘以上」來規劃,但這次 Cloud Storage bucket 層級的收回是馬上看到效果。
4. 刪命名空間花了 52 秒
kubectl delete namespace ct-wi 等了 52.6 秒才回來。刪命名空間會先把裡面的 Pod 全部刪掉;這兩個 Pod 跑的是 sleep infinity,它不理會「請結束」的訊號,要等 30 秒的寬限期到了才被強制結束(第 11 篇刪一個跑 sleep 的 Pod 也花了 30.9 秒)。
用完記得刪
順序是:拿掉 IAM 授權(步驟 15 已做)→ 刪命名空間(連同裡面的 Pod 和 KSA)→ 刪 bucket → 刪叢集。GKE 三篇(第 24~26 篇)共用的 ct-gke 叢集到這裡用完了,這篇最後把它刪掉。
刪命名空間
time kubectl delete namespace ct-wi; kubectl get namespace ct-winamespace "ct-wi" deleted
real 0m52.560s
user 0m0.133s
sys 0m0.065s
Error from server (NotFound): namespaces "ct-wi" not found
刪 bucket 和 Cloud Shell 裡的資料夾
gcloud storage rm -r gs://$BUCKET; gcloud storage buckets describe gs://$BUCKET; cd ~ && rm -rf ~/ct-wi && lsRemoving objects:
Removing gs://ct-wi-11210446/hello.txt#1795236400836297...
Removing buckets:
Removing gs://ct-wi-11210446/...
.
ERROR: (gcloud.storage.buckets.describe) gs://ct-wi-11210446 not found: 404.
(下面是 ls 列出的家目錄其他檔案,省略)
rm -r先刪 bucket 裡的檔案、再刪 bucket 本身describe回 404 代表 bucket 已經不存在。bucket 一刪,上面所有的 IAM 授權也跟著消失
刪叢集(GKE 三篇到這裡結束)
time gcloud container clusters delete ct-gke --region=asia-east1 --quietDeleting cluster ct-gke...
..........................................................................................................................................................................
(中間的進度點省略)
............done.
Deleted [https://container.googleapis.com/v1/projects/dong-dong-gcp-3/zones/asia-east1/clusters/ct-gke].
real 5m54.550s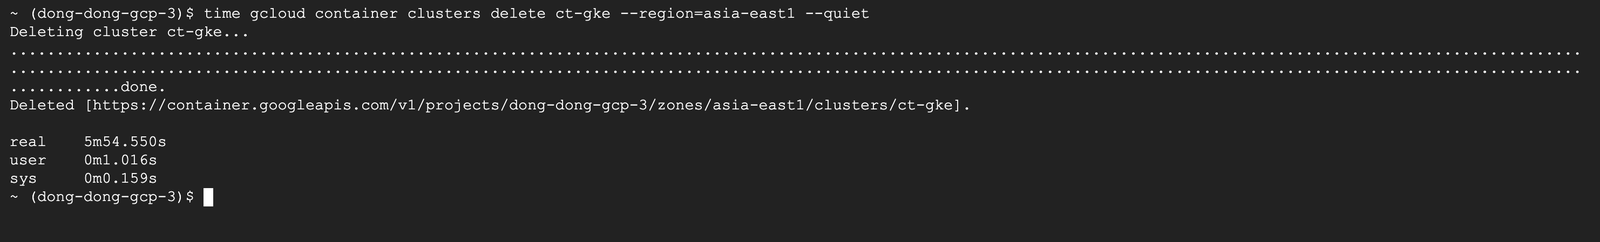
gcloud container clusters list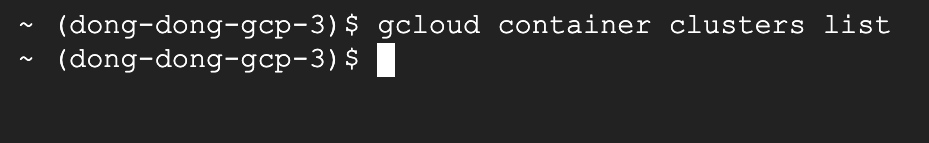
- 刪叢集花了 5 分 54.6 秒,比第 24 篇建立的 6 分 31 秒稍快。
--quiet是「不要再問我確定嗎」,少了它會停下來等你按 Y clusters list什麼都沒印,就是一個叢集都不剩。叢集裡的節點、Pod,連同第 24、25 篇留下的負載平衡器設定,跟著一起清掉;這次另外用gcloud compute forwarding-rules list、network-endpoint-groups list、disks list檢查,也都是 0 筆- 第 24 篇 11:16 建立、這篇 13:00 刪除,叢集開了約 1 小時 45 分,管理費約 0.10 × 1.75 = 0.18 美元,可以被每月免費額度抵掉
不刪會怎麼計費
| 東西 | 不刪的話 |
|---|---|
| GKE Autopilot 叢集 | 管理費每小時 0.10 美元,一個月 72 美元;每個帳單帳戶每月 74.40 美元免費額度可以抵一個叢集,第二個叢集起就要付 |
| 叢集裡的 Pod | 照 requests 一直收,這篇 2 個 Pod 一個月約 0.0159 × 2 × 720 = 22.9 美元 |
| Cloud Storage bucket | 只有 24 位元組幾乎不收錢,但授權留著就是一扇沒關的門 |
| IAM 授權 | 不收錢,但 KSA 名字被別人在同專案的其他叢集重建,就會繼承這個權限(官方說的「身分相同性」) |
最後一項是 Workload Identity 特有的坑:IAM 授權是給「命名空間+KSA 名字」,不是給某一個叢集。只刪叢集不刪授權,之後任何人在同一個專案建叢集、建同名的 ct-wi/ct-reader,就自動拿到這個 bucket 的讀取權。所以清理一定要先拿掉 IAM 授權。
舊做法:綁 IAM 服務帳戶(只列指令)
遇到目標服務不支援聯合身分、或在官方限制表上有特殊規定時,改用舊做法。這篇沒有實際執行,指令照官方設定說明的「Alternative」一節(2026 年 11 月查),大寫的部分換成你自己的:
# 1. 建一個 IAM 服務帳戶
gcloud iam service-accounts create IAM_SA_NAME --project=PROJECT_ID

# 2. 給 IAM 服務帳戶需要的角色(這裡用 bucket 層級的讀取權限當例子)
gcloud storage buckets add-iam-policy-binding gs://BUCKET \
    --role=roles/storage.objectViewer \
    --member="serviceAccount:IAM_SA_NAME@PROJECT_ID.iam.gserviceaccount.com"

# 3. 允許 KSA「扮演」這個 IAM 服務帳戶
gcloud iam service-accounts add-iam-policy-binding IAM_SA_NAME@PROJECT_ID.iam.gserviceaccount.com \
    --role=roles/iam.workloadIdentityUser \
    --member="serviceAccount:PROJECT_ID.svc.id.goog[NAMESPACE/KSA_NAME]"

# 4. 在 KSA 上加註解,告訴 GKE 要扮演哪個 IAM 服務帳戶
kubectl annotate serviceaccount KSA_NAME --namespace=NAMESPACE \
    iam.gke.io/gcp-service-account=IAM_SA_NAME@PROJECT_ID.iam.gserviceaccount.com
跟新做法比,多了第 1、3、4 步:要多管一個 IAM 服務帳戶,第 3 步的授權和第 4 步的註解兩個都要有才會生效(官方原文寫兩者都是必要的)。網路上 2024 年以前的教學,包括用 Terraform 的範例,大多是這種做法。
面試/證照會怎麼問
面試常見題
- 「GKE 上的應用程式要讀 Cloud Storage,權限怎麼給?」:用 Workload Identity Federation for GKE。Pod 指定一個 KSA,在 bucket 上用 principal 識別碼把需要的角色給這個 KSA;Autopilot 預設開啟,Standard 要開
--workload-pool和 GKE metadata server。不要把服務帳戶金鑰放進 Secret - 「為什麼不要用服務帳戶金鑰?」:金鑰預設沒有到期日、外洩了攻擊者直接能用(不受兩步驟驗證),還要自己管產生、輪替、撤銷;Workload Identity 的權杖約 1 小時自動失效,沒有檔案可以偷
- 「為什麼不直接用節點的服務帳戶?」:同一台節點上所有 Pod 共用同一個身分,權限只能給到最大的那個,違反最小權限原則;一個 Pod 被入侵就影響整台
- 「權限要收回,要等權杖過期嗎?」:不用。權杖只證明身分,服務每次都查 IAM,改掉授權就會擋下來;官方寫 IAM 政策異動通常 2 分鐘、可能 7 分鐘以上生效,這篇實測 Cloud Storage 是立刻生效
- 「新舊兩種設定方式差在哪?」:新的直接把角色給 KSA(principal 識別碼),舊的要多建 IAM 服務帳戶、給
workloadIdentityUser、在 KSA 加iam.gke.io/gcp-service-account註解;官方推薦新做法,有限制的服務才用舊的
Google Cloud 證照(ACE、PCA)
Associate Cloud Engineer(ACE)是 2 小時、50~60 題單選和複選的情境選擇題,不是上機考,報名費 125 美元、效期 3 年(2026 年 11 月查官方考試頁)。這篇的內容在 ACE 常以「GKE 上的 Pod 要存取 Cloud Storage,最安全的做法」出題,答案就是 Workload Identity;PCA(雲端架構師)會出「多團隊共用叢集、每個應用權限要分開」的設計題。準備方式可以看雲端架構師證照怎麼準備。
Kubernetes 的 CKA、CKAD 是上機實作考,考原生 K8s 的 ServiceAccount、RBAC,不考 GKE 專屬的 Workload Identity;但 kubectl create serviceaccount、Pod 的 serviceAccountName 這些基本動作要很熟。
看到這些字,就想到這個
| 題目關鍵字 | 想到 |
|---|---|
| 「GKE 上的 Pod 存取 Google Cloud API」「不想用金鑰」 | Workload Identity Federation for GKE |
| 「每個應用權限要分開」「最小權限」「多團隊共用叢集」 | 每個應用一個 KSA,各自授權 |
| 「服務帳戶金鑰外洩」「金鑰輪替很麻煩」 | 改用 Workload Identity,或用機構政策停用金鑰建立 |
| 「節點服務帳戶權限太大」 | Workload Identity,節點服務帳戶只留拉映像檔、寫日誌的權限 |
「iam.gke.io/gcp-service-account」「roles/iam.workloadIdentityUser」 | 舊做法:KSA 綁 IAM 服務帳戶 |
「PROJECT_ID.svc.id.goog」 | 工作負載身分集區 |
常見問答
Workload Identity 和 Workload Identity Federation for GKE 是同一個東西嗎?
是同一個功能。GKE 的 Workload Identity 在 2019 年推出,2024 年改名為 Workload Identity Federation for GKE,同時多了「直接把 IAM 角色給 Kubernetes 服務帳戶」的新設定方式;舊的「綁 IAM 服務帳戶」做法仍然支援。另外 IAM 也有一個「Workload Identity Federation」,是給 AWS、Azure、地端這些 Google Cloud 外面的工作負載用的,跟 GKE 這個是同一套底層機制、不同的使用情境(2026 年 11 月查官方文件)。
GKE Autopilot 要自己開 Workload Identity 嗎?
不用。官方文件寫 Autopilot 叢集一律開啟 Workload Identity Federation for GKE,直接從「建 KSA、給 IAM 授權」開始就好。這篇用 gcloud container clusters describe 查,Autopilot 叢集的身分集區已經是 專案ID.svc.id.goog。Standard 叢集要在建立時加 --workload-pool,節點集區也要開 GKE metadata server(2026 年 11 月查官方文件)。
Workload Identity 要另外付錢嗎?
GKE 定價頁沒有 Workload Identity 的獨立收費項目,費用花在叢集管理費(每小時 0.10 美元,每月有 74.40 美元免費額度抵一個叢集)和 Pod 的資源要求上。這篇 2 個 Pod、30 分鐘的實作約 0.07 美元(2026 年 11 月查官方定價頁)。
開了 Workload Identity,Pod 怎麼還是 403?
開啟本身不給任何權限,要在目標資源上把角色授權給 Pod 用的 KSA。依序檢查:Pod 的 serviceAccountName 是不是你授權的那個 KSA(沒寫就是 default);principal 識別碼裡的專案編號、命名空間、KSA 名字有沒有打錯;Cloud Storage 的 bucket 有沒有開統一值區層級存取權。這篇的對照組 Pod 就是沒指定 KSA,拿得到權杖但讀檔案回 403。
Pod 剛啟動就呼叫 Google Cloud API 失敗怎麼辦?
官方文件寫 GKE metadata server 在新 Pod 啟動後要幾秒才開始接受請求,剛啟動就呼叫可能失敗,重試就好;Google 官方的 Client Library 大多內建重試。GKE 1.35 以後的版本,節點剛開機時也可能出現連不到 metadata server 的暫時性逾時,官方的排錯頁有處理方式(2026 年 11 月查官方文件)。
可以把權限給「整個命名空間」或「整個叢集」嗎?
可以,把 principal://…/subject/ns/命名空間/sa/KSA 換成 principalSet://…/namespace/命名空間,就是這個命名空間裡的所有 Pod;也有「某個叢集的所有 Pod」的寫法。但範圍越大越違反最小權限,而且同一個專案的所有叢集共用一個身分集區,同名的命名空間會被當成同一個身分。一般建議一個應用一個 KSA,各自授權。
重點整理
- Workload Identity Federation for GKE(以前叫 Workload Identity)讓 Pod 不放金鑰就能存取 Google Cloud:Pod 指定 KSA,IAM 授權給這個 KSA,權杖約 1 小時自動換新
- 官方推薦新做法:直接把角色給
principal://…/subject/ns/命名空間/sa/KSA,不用 IAM 服務帳戶;舊的「綁 IAM 服務帳戶+註解」只在服務有限制時用。Autopilot 一律開啟 - 實測按 Pod 給權限:同一台節點、同一個映像檔,有綁
ct-reader的 Pod 讀到檔案,沒綁的 403;有權限的那個想列專案裡所有 bucket 也 403 - 收回權限不用等權杖過期:拿掉 bucket 上的授權 1.4 秒完成,這次下一個請求就 403(官方寫 IAM 異動通常 2 分鐘、可能 7 分鐘以上生效)
- 清理先拿掉 IAM 授權:授權綁的是「命名空間+KSA 名字」,同專案別的叢集建同名 KSA 會繼承權限;GKE 三篇到這裡結束,叢集要刪
延伸閱讀
本系列
- 第 11 篇:Pod 是什麼?寫第一個 YAML 把容器跑進 K8s
- 第 15 篇:ConfigMap 和 Secret:設定和密碼不要寫死在映像檔
- 第 19 篇:Artifact Registry 是什麼?把 Docker 映像檔推上 GCP 教學
- 第 20 篇:Cloud Run 是什麼?Cloud Run 教學:部署容器、版本與流量分割
- 第 21 篇:Cloud Build 是什麼?用 cloudbuild.yaml 自動建映像檔、部署到 Cloud Run
- 第 24 篇:GKE 是什麼?Google Kubernetes Engine 教學:Autopilot 和 Standard 怎麼選
- 上一篇:第 25 篇:GKE 部署教學:把 Minikube 的應用搬上 GKE(映像檔、Gateway、HPA)
- 下一篇:第 27 篇:Cloud Run vs GKE vs Compute Engine 怎麼選?一張表比較
IAM、資安相關
- GCP 的 Cloud IAM 角色與權限控管介紹
- 使用 GCP Service Account 開發程式的小技巧和注意事項
- GCP Organization Policy 完全攻略
- 用 Cloud Build 部署 Cloud Run 存取 GCS 才不會碰到權限問題
- GCP 9 大資訊安全威脅與因應方案
- GCP 帳單爆炸防護
站上相關文章
GKE 三篇到這裡走完:叢集建起來、應用部署上去、權限也不用金鑰了。下一篇把 Cloud Run、GKE、Compute Engine 放在一張表上比,幫你判斷自己的服務該放哪裡。可以看看東東的 GCP 課程,或加 LINE 聊聊你現在的狀況,一起找出最適合你的學習順序。